
နေ့စဉ်အကျဉ်းချုပ်
PHP2Shell အားနည်းချက်များ၊ Chrome ClickFix သတိပေးချက်များနှင့် Bronze Sandcastle Cyber Espionage
ဒီနေ့ အကျဉ်းချုပ်မှာ လာမယ့် PHP RCE patch တွေ၊ ClickFix social engineering ကို ကာကွယ်တဲ့ Chrome ရဲ့ ကာကွယ်ရေးအသစ်တွေနဲ့ Sandboxie DLL sideloading ကို အသုံးပြုတဲ့ state-aligned malware တွေအကြောင်း ဖော်ပြထားပါတယ်။
သတင်း 5 ပုဒ်2 မိနစ် ဖတ်ရှုရမည်
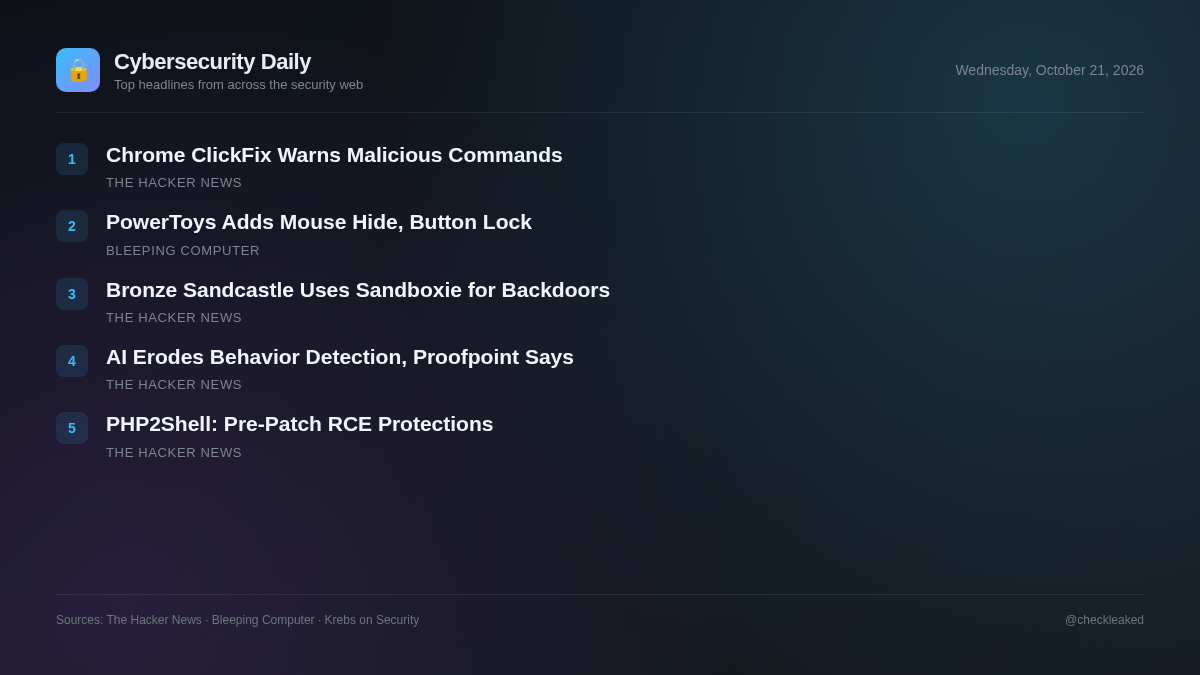
PHP2Shell ဟု အမည်ပေးထားသော မြင့်မားသော PHP အဝေးထိန်းကုဒ်လုပ်ဆောင်ခြင်း အားနည်းချက်နှစ်ခုကို ပြုပြင်ထိန်းသိမ်းသူများသည် ပြင်ဆင်နေသောကြောင့် အရေးကြီးသော ဝဘ်အခြေခံအဆောက်အအုံသည် ယနေ့တွင် ချက်ချင်းလည်ပတ်မှုအာရုံစိုက်မှုနှင့် ရင်ဆိုင်နေရသည်။ အစောပိုင်း အသုံးချမှုကြိုးပမ်းမှုများကို ရှာဖွေတွေ့ရှိပြီးဖြစ်သောကြောင့် PHP ပတ်ဝန်းကျင်များကို လည်ပတ်နေသော လုံခြုံရေးအဖွဲ့များသည် လျင်မြန်စွာ patch ဖြန့်ကျက်မှုအတွက် ပြင်ဆင်ရမည်။
endpoint အဆင့်မှာ၊ threat actor တွေက delivery mechanisms တွေကို ဆက်လက်ပြုပြင်နေပါတယ်။ Google Chrome က user တွေကို terminal command တွေ run အောင် လှည့်စားတဲ့ ClickFix attacks တွေကို ကာကွယ်ဖို့ update လုပ်ထားတဲ့ protections တွေကို မိတ်ဆက်ပေးနေပြီး၊ တရုတ်နဲ့ မဟာမိတ်ဖွဲ့ထားတဲ့ threat cluster Bronze Sandcastle ကလည်း အာရှနဲ့ အာဖရိကတစ်လွှားမှာ persistent backdoors တွေကို ဖြန့်ကျက်ဖို့ Sandboxie DLL sideloading ကို တက်ကြွစွာ အလွဲသုံးစားလုပ်နေပါတယ်။
PHP2Shell: 14:00 UTC PHP RCE Patch မတိုင်ခင် ဘာတွေက သင့်ကို အမှန်တကယ် ကာကွယ်ပေးသလဲ၊ ဘာတွေက မကာကွယ်ပေးသလဲ။
အောက်တိုဘာ ၂၁ ရက် UTC ၁၄:၀၀ နာရီတွင် ပြင်ဆင်မှုထုတ်ပြန်ခြင်းမပြုမီ PHP2Shell ဟုလူသိများသော အရေးကြီးသော PHP အဝေးထိန်းကုဒ်လုပ်ဆောင်ခြင်းဆိုင်ရာ အားနည်းချက်နှစ်ခုကို အစောပိုင်းအသုံးချရန် ကြိုးပမ်းမှုများဖြင့် ရင်ဆိုင်နေရသည်။ Cloudflare သည် အရေးပေါ်ရပ်တန့်မှုစည်းမျဉ်းများကို ဖြန့်ကျက်ထားသော်လည်း ပြင်ဆင်မှုမပြုလုပ်မီ ပြီးပြည့်စုံသော ဖြေရှင်းနည်းမရှိပါ။
- အဘယ်ကြောင့် အရေးကြီးသနည်း
- တရားဝင် patch များ မထည့်သွင်းမချင်း အများသုံးဆာဗာများတွင် PHP application များကို host လုပ်ထားသော အဖွဲ့အစည်းများသည် အဝေးထိန်းစနစ်ဖြင့် တိုက်ခိုက်မှုများ၏ အန္တရာယ်မြင့်မားစွာနှင့် ရင်ဆိုင်ရလေ့ရှိသည်။
Google Chrome သည် အသုံးပြုသူများအား အန္တရာယ်ရှိသော command များ လုပ်ဆောင်ခြင်းမှ ရပ်တန့်ရန် ClickFix သတိပေးချက်များကို ထည့်သွင်းထားသည်
Google သည် ClickFix လူမှုရေးအင်ဂျင်နီယာတိုက်ခိုက်မှုများကို ကာကွယ်ရန် Enhanced Protection ကိုဖွင့်ထားသော အသုံးပြုသူများအတွက် ပိုမိုကောင်းမွန်သော Chrome ကာကွယ်မှုများကို မိတ်ဆက်နေပါသည်။ ဤတိုက်ခိုက်မှုများတွင်၊ အန္တရာယ်ရှိသော ဝဘ်ဆိုက်များသည် အသုံးပြုသူများကို သတင်းအချက်အလက်ခိုးယူသူများနှင့် အဝေးထိန်းဝင်ရောက်ခွင့် ထရိုဂျန်များကဲ့သို့သော malware များကို ဖြန့်ကျက်သည့် terminal သို့မဟုတ် Windows Run command များကို လုပ်ဆောင်ရန် လှည့်စားပါသည်။
- အဘယ်ကြောင့် အရေးကြီးသနည်း
- အန္တရာယ်ရှိသောဆိုက်များ သို့မဟုတ် အန္တရာယ်ရှိသောကြော်ငြာများသို့ ဝင်ရောက်ကြည့်ရှုသည့် အသုံးပြုသူများသည် စနစ်များကို ကူးစက်စေရန်အတွက် ရိုးရာဘရောက်ဆာလုံခြုံရေးထိန်းချုပ်မှုများကို ကျော်လွှားသည့် ကုဒ်ကို ကိုယ်တိုင်လုပ်ဆောင်ရန် လှည့်စားခံရသည်။
တရုတ်နှင့် မဟာမိတ်ဖွဲ့ထားသော Bronze Sandcastle သည် Backdoors များကို ဖြန့်ကျက်ရန်အတွက် Sandboxie DLL Sideloading ကို အလွဲသုံးစားပြုသည်
Sophos သုတေသီများသည် ၂၀၂၅ ခုနှစ်လယ်ပိုင်းမှစ၍ အာရှနှင့် အာဖရိကရှိ အဖွဲ့အစည်းများကို ပစ်မှတ်ထားသည့် တရုတ်နှင့် မဟာမိတ်ဖွဲ့ထားသော ခြိမ်းခြောက်မှု cluster တစ်ခုဖြစ်သည့် Bronze Sandcastle အကြောင်း အသေးစိတ်ဖော်ပြခဲ့သည်။ အဆိုပါအဖွဲ့သည် UTC+8 အချိန်ဇုန်တွင် အဓိကလည်ပတ်နေစဉ် ပြုပြင်ထားသော Meterpreter shell များနှင့် backdoor များကို ပစ်ချရန်အတွက် Sandboxie DLL sideloading ကို ကျယ်ကျယ်ပြန့်ပြန့် အလွဲသုံးစားပြုခဲ့သည်။
- အဘယ်ကြောင့် အရေးကြီးသနည်း
- ဖိလစ်ပိုင်၊ ထိုင်ဝမ်၊ အာဖဂန်နစ္စတန်၊ နမီးဘီးယားနှင့် တောင်ကိုရီးယားနိုင်ငံများရှိ အဖွဲ့အစည်းများသည် တက်ကြွသော ဆိုက်ဘာသူလျှိုလုပ်ငန်းနှင့် DLL sideloading မှတစ်ဆင့် ခိုးကြောင်ခိုးဝှက် ဝင်ရောက်ကြည့်ရှုမှုများနှင့် ရင်ဆိုင်နေရသည်။
Generative AI သည် အပြုအမူဆိုင်ရာ ညွှန်ပြချက်များကို ဖျက်ပစ်နေပြီး အပြုအမူသက်သက် ထောက်လှမ်းမှုကို အားနည်းစေသည်၊ Proofpoint အစီရင်ခံစာများ
Proofpoint ၏ အစီရင်ခံစာအရ တိုက်ခိုက်သူများသည် ဘုံဘာသာစကားနှင့် template tells များကို ဖယ်ရှားရန်အတွက် generative AI ကို အသုံးပြုနေကြပါသည်။ လက်ခံသူတိုင်းအတွက် ထူးခြားပြီး ချောမွေ့သော မက်ဆေ့ချ်များကို ဖန်တီးခြင်းဖြင့် တိုက်ခိုက်သူများသည် ရိုးရာအပြုအမူဆိုင်ရာ အီးမေးလ်လုံခြုံရေး filter များကို ကျော်လွှားပြီး BEC ဆုံးရှုံးမှု ဘီလီယံနှင့်ချီ ဖြစ်ပေါ်စေပါသည်။
- အဘယ်ကြောင့် အရေးကြီးသနည်း
- အပြုအမူဆိုင်ရာ သို့မဟုတ် ပုံစံကိုက်ညီသော အီးမေးလ်စစ်ထုတ်မှုများကို တင်းကြပ်စွာ အားကိုးနေရသော အဖွဲ့အစည်းများသည် စိတ်ကြိုက်ပြုလုပ်ထားသော phishing နှင့် စီးပွားရေးအီးမေးလ် ခြိမ်းခြောက်မှုတိုက်ခိုက်မှုများမှ ပိုမိုမြင့်မားသောအန္တရာယ်နှင့် ရင်ဆိုင်ရလေ့ရှိသည်။
Microsoft PowerToys မှာ CursorHide နဲ့ Button Lock mouse tools တွေ ပါဝင်လာပါပြီ
Microsoft သည် PowerToys 0.102 ကိုထုတ်ပြန်ခဲ့ပြီး mouse utilities အသစ်နှစ်ခု၊ command-line tools အသစ်များနှင့် Command Palette တိုးတက်မှုများပါဝင်သည်။
အဓိကအချက်များ
- terminal application များတွင် malicious command များကို run ရန် တောင်းဆိုသည့် ClickFix prompts များမှ အသုံးပြုသူများကို သတိပေးရန် Google Chrome တွင် Enhanced Protection ကို enable လုပ်ပါ။
- Proofpoint အရ generative AI သည် ရိုးရာအပြုအမူဆိုင်ရာ အချက်ပြမှုများကို ဖယ်ရှားပြီး phishing ကျွမ်းကျင်မှုကို တိုးတက်စေသောကြောင့် အီးမေးလ်လုံခြုံရေး အနေအထားကို ပြန်လည်သုံးသပ်ပါ။