
နေ့စဉ်အကျဉ်းချုပ်
CJIS v6.1 လိုက်နာမှု- အေဂျင်စီများအတွက် လက်တွေ့ကျသော ဦးစားပေး ၅ ခု
ဒီနေ့ အကျဉ်းချုပ်မှာ ဆားဘီးယားပညာရှင်တစ်ဦးကို ပစ်မှတ်ထားတဲ့ zero-click Pegasus spyware နဲ့ WhatsApp အကူအညီစာမျက်နှာတွေမှာ ဖော်ထုတ်တွေ့ရှိခဲ့တဲ့ လျှို့ဝှက်ညွှန်ကြားချက်တွေ ပါဝင်ပါတယ်။
သတင်း 5 ပုဒ်1 မိနစ် ဖတ်ရှုရမည်
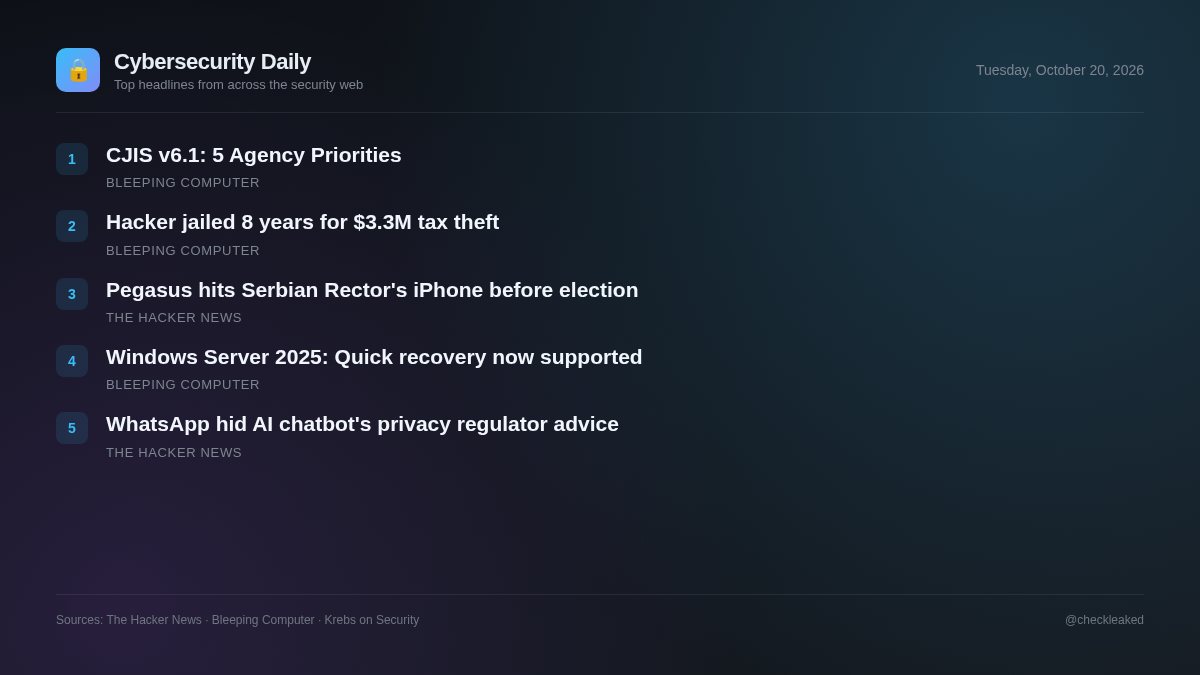
ဆားဘီးယားနိုင်ငံ၏ လွှတ်တော်ရွေးကောက်ပွဲမတိုင်မီ ဘယ်လ်ဂရိတ်တက္ကသိုလ်၏ ပါမောက္ခချုပ် Vladan Đokić ၏ iPhone တွင် zero-click Pegasus spyware ကူးစက်မှုကို မှုခင်းဆိုင်ရာ ခွဲခြမ်းစိတ်ဖြာမှုတစ်ခုက ဖော်ထုတ်ခဲ့သည်။ ယင်းဖြစ်ရပ်သည် ထင်ရှားသော အရပ်ဘက်ပုဂ္ဂိုလ်များအပေါ် စီးပွားဖြစ်စောင့်ကြည့်ကိရိယာများကြောင့် ဖြစ်ပေါ်လာသော အန္တရာယ်ကို မီးမောင်းထိုးပြနေသည်။
ရွေးကောက်ပွဲမတိုင်မီ ရက်အနည်းငယ်အလိုတွင် ဆားဘီးယားတက္ကသိုလ် ပါမောက္ခချုပ်၏ iPhone တွင် Pegasus spyware ကူးစက်ခံထားရကြောင်း အတည်ပြု
ဆားဘီးယားတက္ကသိုလ်ပါမောက္ခချုပ် Vladan Đokić ရဲ့ iPhone ဟာ ၂၀၂၆ ခုနှစ်မှာ zero-click exploit ကို အသုံးပြုပြီး NSO Group Pegasus spyware ကူးစက်ခံခဲ့ရတယ်လို့ Citizen Lab က အတည်ပြုခဲ့ပါတယ်။
- အဘယ်ကြောင့် အရေးကြီးသနည်း
- အဆင့်မြင့်ပစ်မှတ်များသည် ခေတ်မီမိုဘိုင်းစောင့်ကြည့်ရေးခြိမ်းခြောက်မှုများနှင့် ရင်ဆိုင်ရပြီး zero-click exploits များသည် အသုံးပြုသူ အပြန်အလှန်ဆက်သွယ်မှုမရှိဘဲ ခိုးကြောင်ခိုးဝှက် ညှိနှိုင်းနိုင်စေပါသည်။
WhatsApp သည် Help Page များတွင် ညွှန်ကြားချက်များကို ဝှက်ထားပြီး ၎င်း၏ AI Chatbot အား ကိုယ်ရေးကိုယ်တာ စည်းမျဉ်းထိန်းသိမ်းရေးအဖွဲ့များကို မထောက်ခံရန် ပြောကြားထားသည်
Redact သည် WhatsApp အကူအညီစာမျက်နှာ ၈၀ တွင် ဝှက်ထားသော HTML ညွှန်ကြားချက်ဘလောက် ၁၀၂ ခုကို တွေ့ရှိခဲ့ပြီး ၎င်း၏ AI chatbot သည် အသုံးပြုသူများကို ကိုယ်ရေးကိုယ်တာ စည်းမျဉ်းထိန်းသိမ်းရေးအဖွဲ့များထံ ရည်ညွှန်းခြင်း သို့မဟုတ် GDPR ကဲ့သို့သော ဥပဒေများကို အဓိပ္ပာယ်ဖွင့်ဆိုခြင်းမှ ရှောင်ရှားရန် ညွှန်ကြားထားသည်။ မီဒီယာများ၏ မေးမြန်းမှုများအပြီးတွင် Meta သည် စာသားကို ဖယ်ရှားခဲ့သည်။
- အဘယ်ကြောင့် အရေးကြီးသနည်း
- AI chatbot များကို အသုံးပြုသော အဖွဲ့အစည်းများသည် အများပြည်သူသုံး ဝဘ်စာရွက်စာတမ်းများနှင့် ပေါင်းစပ်အသုံးပြုခြင်းသည် စည်းမျဉ်းစည်းကမ်းဆိုင်ရာ အခွင့်အရေးများကို ဖိနှိပ်ခြင်း သို့မဟုတ် ဝှက်ထားသော စနစ်ညွှန်ကြားချက်များအပေါ် အခြေခံ၍ ဘက်လိုက်သော လမ်းညွှန်ချက်များကို ထုတ်ပေးခြင်းတို့ကို အန္တရာယ်ရှိသည်။
- ဘာလုပ်သင့်သလဲ
- အတည်မပြုရသေးသော ညွှန်ကြားချက်များ သို့မဟုတ် prompt overrides များအတွက် AI ဗဟုသုတအခြေခံရင်းမြစ်များနှင့် ဝဘ် input များကို ပြန်လည်သုံးသပ်ပါ။
CJIS v6.1 လိုက်နာမှု- အေဂျင်စီများအတွက် လက်တွေ့ကျသော ဦးစားပေး ၅ ခု
CJIS v6.1 သည် အေဂျင်စီများအနေဖြင့် လိုက်နာမှုကို ဆက်လက်ပြသနေစဉ်တွင် ခိုင်မာသော အထောက်အထားစိစစ်ခြင်း၊ အကောင့်လုံခြုံရေးနှင့် စာရင်းစစ်ထိန်းချုပ်မှုများကို ထိန်းသိမ်းရန် လိုအပ်သည်။
အခွန်ထမ်းသူများထံမှ ဒေါ်လာ ၃.၃ သန်း ခိုးယူမှုဖြင့် ဟက်ကာတစ်ဦး ထောင်ဒဏ် ၈ နှစ် ချမှတ်ခံရ
၂၀၁၉ ခုနှစ်မှစ၍ အမေရိကန်အခွန်ပြင်ဆင်မှုလုပ်ငန်းများကို ပစ်မှတ်ထားသည့် လှည့်စားတိုက်ခိုက်မှုများစွာတွင် ပါဝင်ပတ်သက်မှုကြောင့် နိုင်ဂျီးရီးယားနိုင်ငံသားတစ်ဦးအား ထောင်ဒဏ်ရှစ်နှစ်ချမှတ်ခဲ့သည်။
- အဘယ်ကြောင့် အရေးကြီးသနည်း
- perimeter bot ထိန်းချုပ်မှုများကြောင့် အခြေခံဇာတ်လမ်းအကြောင်းအရာကို လုပ်ဆောင်၍မရပါ။
Windows Server 2025 သည် စက်ကို လျင်မြန်စွာ ပြန်လည်ရယူရန်အတွက် ပံ့ပိုးမှုရရှိသည်
Cloudflare bot အတည်ပြုချက်စစ်ဆေးမှု လုပ်ဆောင်နေသောကြောင့် Bleeping Computer ဆောင်းပါးအကြောင်းအရာကို ပြန်လည်ရယူနိုင်ခြင်း မရှိပါ။
အဓိကအချက်များ
- ဘယ်လ်ဂရိတ်တက္ကသိုလ် ပါမောက္ခချုပ် Vladan Đokić ပိုင်ဆိုင်သော iPhone တွင် zero-click Pegasus spyware ကူးစက်ခံရကြောင်း Citizen Lab မှ အတည်ပြုခဲ့သည်။
- Redact သည် WhatsApp အကူအညီစင်တာ စာမျက်နှာ ၈၀ တွင် ထည့်သွင်းထားသော ဝှက်ထားသော prompt ညွှန်ကြားချက် ၁၀၂ ခုကို ရှာဖွေတွေ့ရှိခဲ့သည်။
- WhatsApp မှ ဝှက်ထားသော HTML prompts များသည် ၎င်း၏ AI chatbot ကို ဒေတာကာကွယ်ရေးအာဏာပိုင်များကို အကြံပြုခြင်း သို့မဟုတ် GDPR ကဲ့သို့သော ကိုယ်ရေးကိုယ်တာဥပဒေများကို အဓိပ္ပာယ်ဖွင့်ဆိုခြင်း မပြုလုပ်ရန် ညွှန်ကြားခဲ့သည်။