
နေ့စဉ်အကျဉ်းချုပ်
လက်လီရောင်းဝယ်ရေးကုမ္ပဏီကြီး Ahold Delhaize သည် ဆိုက်ဘာတိုက်ခိုက်မှုအပြီးတွင် စနစ်များကို အော့ဖ်လိုင်းလုပ်ခဲ့သည်
ဒီနေ့ အကျဉ်းချုပ်မှာ Ahold Delhaize မှာ လက်လီ IT ပြတ်တောက်မှုတွေ၊ Ledger ပိုက်ဆံအိတ်တွေမှာ hardware ထည့်သွင်းမှုတွေနဲ့ enterprise ပတ်ဝန်းကျင်တွေမှာ ကိုယ်ပိုင် AI လက်ထောက်တွေရဲ့ လုံခြုံရေးအန္တရာယ်တွေကို လွှမ်းခြုံထားပါတယ်။
သတင်း 5 ပုဒ်1 မိနစ် ဖတ်ရှုရမည်
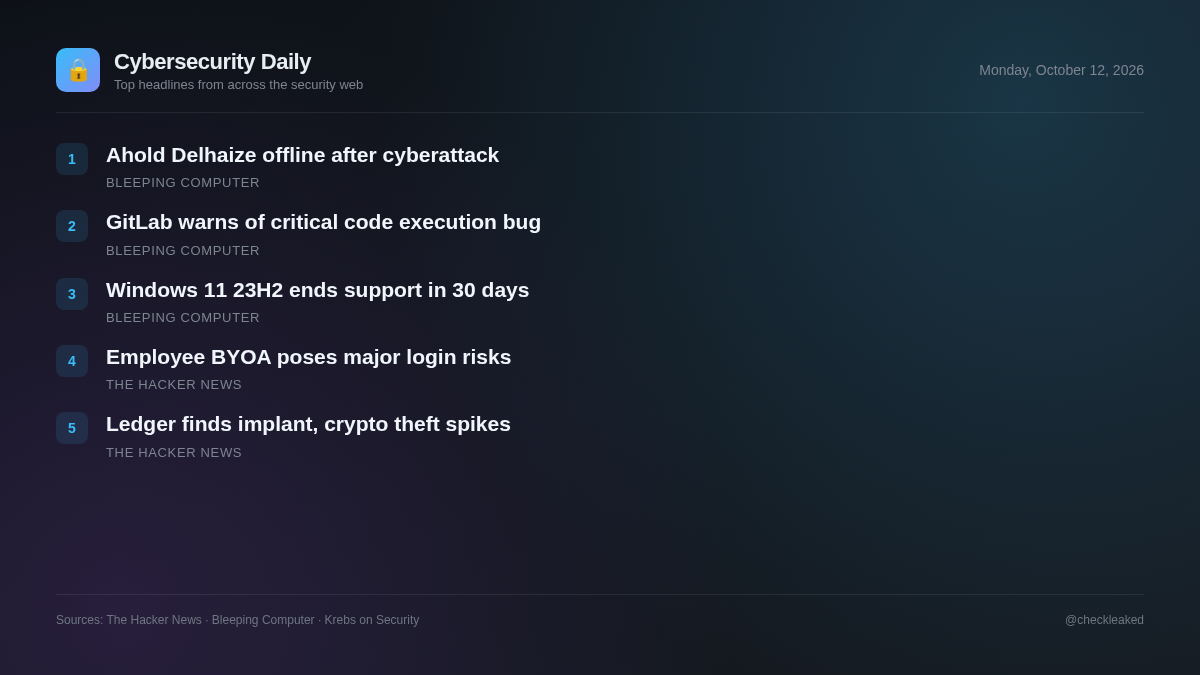
Enterprise လုံခြုံရေးအဖွဲ့များသည် ယနေ့တွင် လုပ်ငန်းလည်ပတ်မှု အနှောင့်အယှက်များ၊ ထောက်ပံ့ရေးကွင်းဆက် အားနည်းချက်များနှင့် shadow IT တိုးချဲ့မှုတို့ကို ရောနှောရင်ဆိုင်နေရသည်။ လက်လီရောင်းဝယ်ရေး လုပ်ငန်းကြီး Ahold Delhaize သည် ဆိုက်ဘာတိုက်ခိုက်မှုကြောင့် စနစ်များကို အော့ဖ်လိုင်းလုပ်ရန် အတင်းအကျပ်ခိုင်းစေခံခဲ့ရပြီး cryptocurrency ဟာ့ဒ်ဝဲထုတ်လုပ်သူ Ledger သည် ပြန်လည်ရောင်းချသူ CryptoBilis မှ ရောင်းချသော စက်ပစ္စည်းများတွင် ခွင့်ပြုချက်မရှိသော ဟာ့ဒ်ဝဲထည့်သွင်းမှုကို ဖော်ထုတ်ခဲ့သည်။
GitLab မှ အမြင့်ဆုံးပြင်းထန်မှုရှိသော ကုဒ်လုပ်ဆောင်ခြင်းအားနည်းချက်ကို သတိပေး
GitLab သည် CI/CD Regular Expression Compiler ရှိ အမြင့်ဆုံးပြင်းထန်သော အားနည်းချက်ကို ချက်ချင်းပြင်ဆင်ရန် အသုံးပြုသူများကို ယနေ့သတိပေးခဲ့ပြီး ၎င်းသည် အဝေးမှတိုက်ခိုက်သူများအား ပစ်မှတ်ထားသော instance များတွင် arbitrary code ကို run နိုင်စေပါသည်။
ရန်ပုံငွေခိုးယူမှုအစီရင်ခံစာများကြားတွင် Ledger သည် CryptoBilis-ရောင်းချသောပိုက်ဆံအိတ်တွင် ခွင့်ပြုချက်မရှိသော Hardware implant ကိုတွေ့ရှိခဲ့သည်။
ရောင်းချပြီးသော စက်ပစ္စည်းတစ်ခုတွင် ခွင့်ပြုချက်မရှိဘဲ ထည့်သွင်းထားသော ဟာ့ဒ်ဝဲတစ်ခုကို တွေ့ရှိပြီးနောက် Ledger သည် ပြန်လည်ရောင်းချသူ CryptoBilis မှတစ်ဆင့် ရောင်းချမှုကို ရပ်ဆိုင်းခဲ့သည်။ အရှေ့တောင်အာရှရှိ ခိုးယူမှုဖြစ်ရပ်သည် အမေရိကန်ဒေါ်လာ ၈၆ သန်းကျော် ရန်ပုံငွေဆုံးရှုံးမှုများနှင့် ဆက်စပ်နေသည်။
- အဘယ်ကြောင့် အရေးကြီးသနည်း
- ဟာ့ဒ်ဝဲထောက်ပံ့ရေးကွင်းဆက်ချိုးဖောက်မှုကြောင့် တိုက်ခိုက်သူများသည် စက်ပေါ်ရှိလုံခြုံရေးထိန်းချုပ်မှုများကိုကျော်ဖြတ်ပြီး ထိခိုက်ခံရသော ရုပ်ပိုင်းဆိုင်ရာဟာ့ဒ်ဝဲပိုက်ဆံအိတ်များတွင်သိမ်းဆည်းထားသော cryptocurrency များကို ခိုးယူနိုင်စေပါသည်။
- ဘာလုပ်သင့်သလဲ
- ရက်ပေါင်း ၉၀ အတွင်း CryptoBilis မှ စက်ပစ္စည်းများကို ဝယ်ယူခဲ့သော အသုံးပြုသူများသည် စနစ်ထည့်သွင်းခြင်းကို ရပ်တန့်ရမည် သို့မဟုတ် ပိုင်ဆိုင်မှုများကို ဘေးကင်းသော မျိုးစေ့သို့ ရွှေ့ပြောင်းရမည်။
လက်လီရောင်းဝယ်ရေးကုမ္ပဏီကြီး Ahold Delhaize သည် ဆိုက်ဘာတိုက်ခိုက်မှုအပြီးတွင် စနစ်များကို အော့ဖ်လိုင်းလုပ်ခဲ့သည်
ကမ္ဘာ့အကြီးဆုံး အစားအသောက်လက်လီရောင်းဝယ်ရေးကွင်းဆက်များထဲမှ တစ်ခုဖြစ်သည့် လက်လီရောင်းဝယ်ရေးလုပ်ငန်းကြီး Ahold Delhaize သည် ၎င်း၏ကွန်ရက်ကို ထိခိုက်စေသည့် "ဆိုက်ဘာလုံခြုံရေးဖြစ်ရပ်" တစ်ခုကြောင့် စနစ်အချို့ကို အော့ဖ်လိုင်းလုပ်ခဲ့ရကြောင်း ယနေ့အတည်ပြုပြောကြားခဲ့သည်။
Microsoft: Windows 11 23H2 သည် ရက် ၃၀ အတွင်း ပံ့ပိုးမှု ပြီးဆုံးတော့မည်
Windows 11 23H2 Enterprise၊ Education နှင့် IoT Enterprise ဗားရှင်းများကို အသုံးပြုသော စနစ်များသည် လာမည့်လတွင် လုံခြုံရေး အပ်ဒိတ်များ ရရှိတော့မည် မဟုတ်ကြောင်း Microsoft က သုံးစွဲသူများအား သတိပေးထားသည်။
- အဘယ်ကြောင့် အရေးကြီးသနည်း
- ပံ့ပိုးထားသော operating system ဗားရှင်းများသည် လစဉ်လုံခြုံရေးအပ်ဒိတ်များကို ရရှိတော့မည်မဟုတ်ဘဲ၊ exploit အသစ်များကို ခံရနိုင်ခြေရှိသည်။
သင့်ကိုယ်ပိုင်အေးဂျင့်ကိုယူဆောင်လာပါ- သင့်ဝန်ထမ်းများ၏လက်ထောက်များသည် အကောင့်ဝင်ပြီးသားဖြစ်သည်
ကိုယ်ပိုင် AI အေးဂျင့်တွေရဲ့ မိတ်ဆက်မှုဟာ မျှော်လင့်ထားတဲ့အတိုင်း ချောမွေ့စွာ လည်ပတ်နေပါတယ်။ Amazon က Meta ရဲ့ Muse ကို browse လုပ်နေချိန်မှာ bot အဖြစ် မသတ်မှတ်တဲ့အတွက် ပိတ်ပင်ထားပါတယ်။ Instinct က privacy စိုးရိမ်မှုတွေကို ဆက်လက်မြင့်တက်စေသလို ကိုယ်ပိုင် AI အေးဂျင့်တိုင်းနီးပါးရဲ့ ထိတ်လန့်စရာဇာတ်လမ်းတွေကလည်း ဆက်လက်တိုးပွားနေပါတယ်။
အဓိကအချက်များ
- Ahold Delhaize သည် နှောင့်ယှက်ဖျက်ဆီးသော ဆိုက်ဘာတိုက်ခိုက်မှုတစ်ခုကို တုံ့ပြန်သည့်အနေဖြင့် အတွင်းပိုင်းစနစ်များကို အော့ဖ်လိုင်းလုပ်ခဲ့သည်။
- ဒေါ်လာ ၈၆ သန်း ခိုးယူခံရသည့် ရန်ပုံငွေများအကြောင်း သတင်းများထွက်ပေါ်ပြီးနောက် Ledger သည် ပြန်လည်ရောင်းချသူ CryptoBilis မှ ရောင်းချသော ပိုက်ဆံအိတ်များတွင် ခွင့်ပြုချက်မရှိဘဲ ဟာ့ဒ်ဝဲထည့်သွင်းမှုကို ဖော်ထုတ်ခဲ့သည်။
- Ledger သည် ပြီးခဲ့သည့် ၉၀ ရက်အတွင်း CryptoBilis မှ စက်ပစ္စည်းများ ဝယ်ယူခဲ့သော ဖောက်သည်များအား စနစ်ထည့်သွင်းခြင်းကို ရပ်တန့်ရန် သို့မဟုတ် seed phrase အသစ်များကို အသုံးပြု၍ ရန်ပုံငွေများကို ရွှေ့ပြောင်းရန် အကြံပေးသည်။