
နေ့စဉ်အကျဉ်းချုပ်
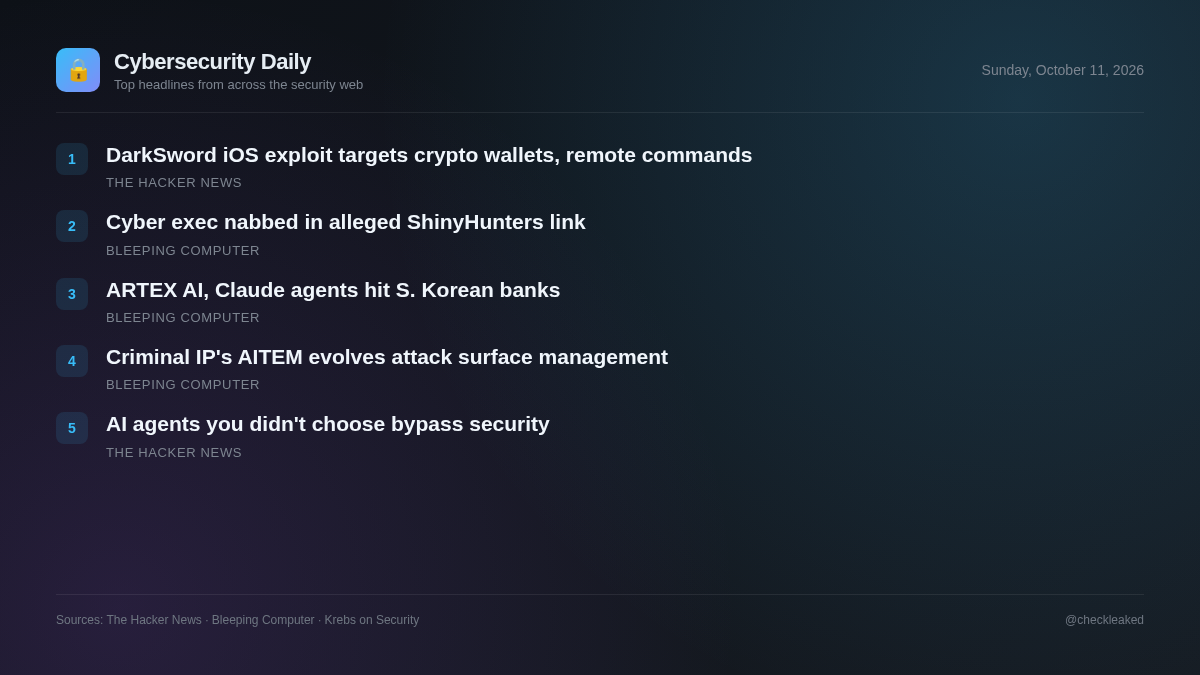
P7 DarkSword iOS Exploit Kit တွင် Crypto Wallet Data Theft နှင့် Remote Command များ ထည့်သွင်းထားသည်
ဒီနေ့ အကျဉ်းချုပ်မှာ crypto wallets ခိုးယူတဲ့ DarkSword iOS exploit kit အသစ်နဲ့ စောင့်ကြည့်မထားတဲ့ third-party AI agent တွေကြောင့် ဖြစ်ပေါ်လာတဲ့ လုံခြုံရေးဆိုင်ရာ စိန်ခေါ်မှုတွေကို ဖော်ပြထားပါတယ်။
သတင်း 5 ပုဒ်2 မိနစ် ဖတ်ရှုရမည်
iOS exploit kit ဗားရှင်းအသစ်တွင် အသေးစိတ်ဖော်ပြထားသော ဗားရှင်းတစ်ခုသည် မိုဘိုင်းပတ်ဝန်းကျင်များအပေါ် တည်တံ့နေသောခြိမ်းခြောက်မှုကို မီးမောင်းထိုးပြထားပြီး၊ enterprise software တွင် ပိုမိုကျယ်ပြန့်သောပြောင်းလဲမှုများသည် လုံခြုံရေးအဖွဲ့များသည် အလိုအလျောက်လုပ်ဆောင်နိုင်စွမ်းများအပေါ် မြင်သာမှုကို ထိန်းသိမ်းရန် ရုန်းကန်နေရကြောင်း ပြသနေသည်။ P7 DarkSword kit သည် တိုက်ခိုက်သူများသည် keychain အကြောင်းအရာများ နှင့် cryptocurrency wallet အထောက်အထားများ အပါအဝင် တန်ဖိုးမြင့် အရေးကြီးဒေတာများကို ဖမ်းယူရန် မိုဘိုင်းပလက်ဖောင်းများကို ပစ်မှတ်ထားသည့် exploit framework များကို မည်သို့ဆက်လက်ပြုပြင်နေသည်ကို ပြသထားသည်။
တစ်ချိန်တည်းမှာပင်၊ အဖွဲ့အစည်းများသည် ရောင်းချသူဆော့ဖ်ဝဲလ်အတွင်း တိုက်ရိုက်ထည့်သွင်းထားသော စောင့်ကြည့်မထားသော AI အေးဂျင့်များမှ တိုးပွားလာသောထိတွေ့မှုနှင့် ရင်ဆိုင်နေရသည်။ ဤစွမ်းရည်များသည် ဗဟိုအထောက်အထားအခြေခံအဆောက်အအုံနှင့် ရိုးရာဝယ်ယူမှုပြန်လည်သုံးသပ်ချက်များကို မကြာခဏကျော်လွှားသောကြောင့်၊ လုံခြုံရေးအဖွဲ့များသည် မိုဘိုင်းစက်ပစ္စည်းအန္တရာယ်များနှင့် လက်ရှိလုပ်ငန်းအပလီကေးရှင်းများတွင် လည်ပတ်နေသော အရိပ်အလိုအလျောက်ကိရိယာများ နှစ်မျိုးလုံးကို လွှမ်းခြုံရန် စောင့်ကြည့်ခြင်းလုပ်ငန်းစဉ်များကို ချိန်ညှိရမည်။
P7 DarkSword iOS Exploit Kit တွင် Crypto Wallet Data Theft နှင့် Remote Command များ ထည့်သွင်းထားသည်
iVerify သည် DarkSword iOS exploit kit ၏ မျိုးကွဲတစ်ခုဖြစ်သည့် P7 DarkSword အကြောင်း အသေးစိတ်ဖော်ပြခဲ့သည်။ P7 သည် ၎င်း၏ on device footprint ကို လျှော့ချပေးပြီး keychain နှင့် crypto-wallet data များ ခိုးယူခြင်းကို ထည့်သွင်းပေးကာ two-way C2 communication ကို အကောင်အထည်ဖော်သည်။ ဤ kit သည် iOS 18.4 မှ 18 အထိကို ပစ်မှတ်ထားသည်။
- အဘယ်ကြောင့် အရေးကြီးသနည်း
- ထိခိုက်ခံရသော iOS ဗားရှင်းများကို အသုံးပြုနေသော အသုံးပြုသူများသည် ပစ်မှတ်ထားသော မိုဘိုင်းစက်ပစ္စည်းများမှ အရေးကြီးသော keychain အထောက်အထားများနှင့် cryptocurrency ပိုင်ဆိုင်မှုများကို တိုက်ရိုက်ခိုးယူနိုင်သည့် ခိုးကြောင်ခိုးဝှက် အသုံးချမှုများနှင့် ရင်ဆိုင်ရလေ့ရှိသည်။
- ဘာလုပ်သင့်သလဲ
- browser နှင့် kernel privilege escalation ချို့ယွင်းချက်များကို ပြင်ဆင်ရန် iOS device များကို နောက်ဆုံး firmware version သို့ update လုပ်ပါ။
ပြင်ပအေးဂျင့်ပြဿနာ- သင်ရွေးချယ်ထားသော AI အတွက် တည်ဆောက်ထားသော လုံခြုံရေးသည် သင်မရွေးချယ်ထားသော အေးဂျင့်များကို အဘယ်ကြောင့် လွတ်သွားသနည်း။
၂၀၂၆ ခုနှစ် အေးဂျင့်လုံခြုံရေးအစီရင်ခံစာအတွက် လေ့လာထားသောပတ်ဝန်းကျင်များတွင်၊ ယခုအခါ ပြင်ပထုတ်ကုန် ၁၂၈၀ ခန့်သည် AI ကို ထည့်သွင်းထားသည်။
- အဘယ်ကြောင့် အရေးကြီးသနည်း
- ပြင်ပ AI အေးဂျင့်များသည် identity gateway များ သို့မဟုတ် လုံခြုံရေးပြန်လည်သုံးသပ်သည့်နေရာများကို မဖြတ်သန်းဘဲ ယုံကြည်စိတ်ချရသော software အတွင်းတွင် လုပ်ဆောင်သောကြောင့် Enterprise လုံခြုံရေးအဖွဲ့များသည် စောင့်ကြည့်မထားသော ဒေတာပေါက်ကြားမှုနှင့် ရင်ဆိုင်နေရသည်။
ShinyHunters ဟက်ကာများနှင့် ဆက်နွယ်မှုဖြင့် ဆိုက်ဘာအမှုဆောင်အရာရှိကို ဖမ်းဆီး
ShinyHunters ဟက်ကာအဖွဲ့ကို FBI ၏ လက်ရှိနှိမ်နင်းမှုနှင့် ဆက်စပ်သော အစီရင်ခံစာများစွာတွင် ငွေညှစ်မှုလုပ်ဆောင်ချက်နှင့် ဆက်စပ်၍ ကနေဒါ ဆိုက်ဘာလုံခြုံရေးအမှုဆောင် Edward Dubrovsky ကို Pennsylvania တွင် ဖမ်းဆီးခဲ့သည်။
တောင်ကိုရီးယားဘဏ်များအပေါ် ဆိုက်ဘာတိုက်ခိုက်မှုများတွင် ARTEX AI နှင့် Claude အေးဂျင့်များကို အသုံးပြုခဲ့
ယခုလအစောပိုင်းတွင် တောင်ကိုရီးယားဘဏ္ဍာရေးကဏ္ဍကို လှုပ်ခတ်စေခဲ့သော ဆိုက်ဘာတိုက်ခိုက်မှုများကို ARTEX AI ထိုးဖောက်မှုစမ်းသပ်ခြင်း suite နှင့် Claude အေးဂျင့်များကို အသုံးပြု၍ တရုတ်ဟက်ကာတစ်ဦးက စတင်ခဲ့ခြင်းဖြစ်သည်။
- ဘာလုပ်သင့်သလဲ
- ဘဏ္ဍာရေးကဏ္ဍပစ်မှတ်များအတွက် ခြိမ်းခြောက်မှုထောက်လှမ်းရေးသတိပေးချက်များကို စောင့်ကြည့်ပြီး ပြည်တွင်း AI အေးဂျင့်အသုံးပြုမှုမှတ်တမ်းများကို ပြန်လည်သုံးသပ်ပါ။
Criminal IP မှ AITEM ကို Attack Surface Management ၏ နောက်ထပ်ဆင့်ကဲဖြစ်စဉ်အဖြစ် မိတ်ဆက်သည်
ရိုးရာတိုက်ခိုက်မှုမျက်နှာပြင်စီမံခန့်ခွဲမှုသည် အဖွဲ့အစည်းများအား ဖော်ထုတ်ထားသောပိုင်ဆိုင်မှုများကို ရှာဖွေတွေ့ရှိရန် ကူညီပေးသော်လည်း၊ မြင်သာမှုတစ်ခုတည်းဖြင့် ခြိမ်းခြောက်မှုများကို ဖြေရှင်းရန် မလုံလောက်ပါ။
အဓိကအချက်များ
- P7 DarkSword သည် iOS ဗားရှင်း 18.4 မှ 18.7 အထိကို ပစ်မှတ်ထားပြီး two-way C2 channels များမှတစ်ဆင့် keychain data နှင့် crypto wallet credentials များကို ထုတ်ယူသည်။
- exploit chain သည် browser sandbox များမှ လွတ်မြောက်ပြီး springBoard ထဲသို့ payload များကို ထိုးသွင်းရန် kernel privileges များအဖြစ်သို့ မြှင့်တင်သည်။
- Enterprise AI လုံခြုံရေးသည် ဗဟို SSO အထောက်အထားစိစစ်ခြင်းကို ကျော်လွှားသော embedded third-party agent များကို စောင့်ကြည့်ရန်အတွက် first-party gateways များထက် ကျော်လွန်၍ တိုးချဲ့ရမည်။