
デイリーブリーフィング
Danfoss製コントローラーがスーパーマーケットの冷蔵庫を加熱、LG製テレビにも根本的な欠陥が発覚
本日のブリーフィングでは、フランスにおけるダンフォス製冷凍機器コントローラーを標的とした攻撃、LG製スマートテレビにおける認証前ルート権限の悪用、およびSAPのセキュリティ警告について取り上げます。
5件のニュース読了時間 1分
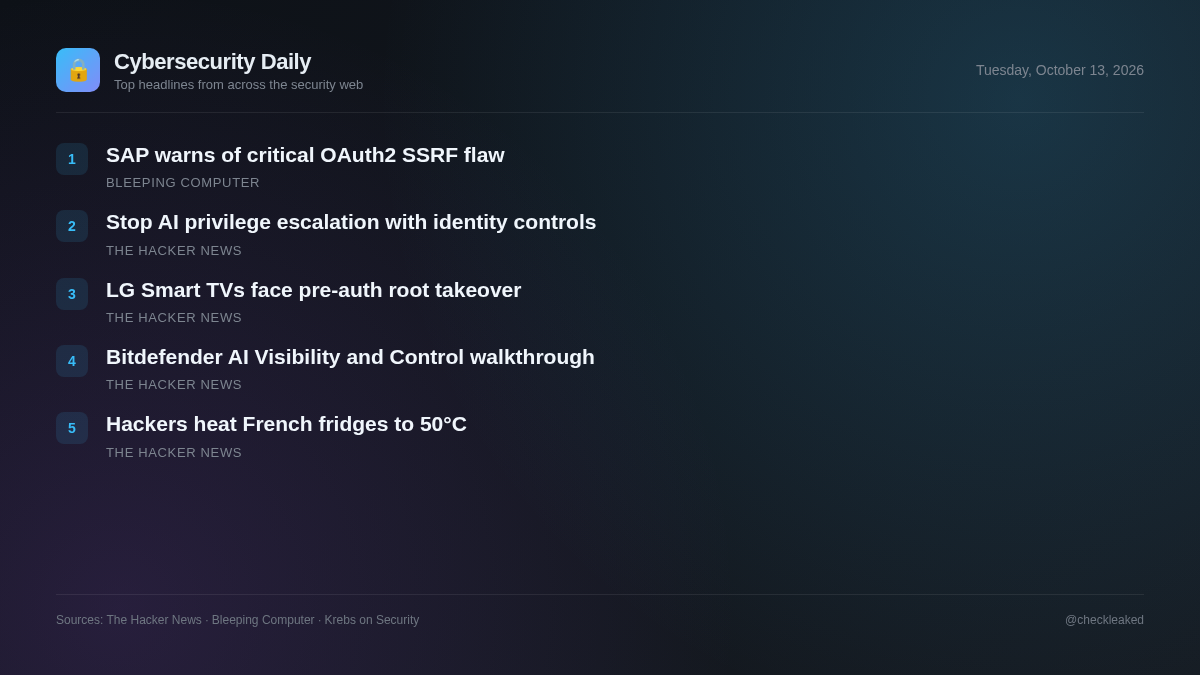
同時に、セキュリティ研究者らは、ローカルネットワーク経由でLGスマートテレビへの認証なしのルートアクセスを可能にするwebOSの脆弱性を3件明らかにした。システム管理者およびネットワークセキュリティチームは、露出している産業用制御インターフェースを隔離し、脆弱な接続エンドポイントを更新することを最優先事項とする必要がある。
攻撃者がダンフォス製コントローラーを乗っ取り、フランスのスーパーマーケットの冷蔵庫を最大50℃まで加熱
攻撃者はフランス各地のスーパーマーケットで、ダンフォス製のAK-SMおよびAK-SC冷凍制御装置を遠隔操作で乗っ取り、冷凍庫を50℃に達する霜取りモードに切り替え、食品在庫を破壊した。
- 重要な理由
- インターネットに接続された産業用制御機器は、物理インフラを管理する上で、遠隔操作される可能性があり、深刻な経済的および運用上の損害を引き起こす可能性がある。
- 取るべき対応
- Danfoss AK-SMおよびAK-SCコントローラを公共インターネットから切断するか、ネットワークアクセスを厳しく制限してください。
SAPがOAuth2 SSRFセキュリティ脆弱性の深刻度について警告
SAPは、2026年10月のセキュリティアップデートにおいて、複数の製品にわたる20件のセキュリティ上の欠陥に対処しました。これには、Python用Cloud SDKにおける最高レベルの脆弱性も含まれています。
LGスマートテレビにローカルネットワークからの事前認証ルート乗っ取りの脆弱性あり
ファームウェア04.54.40のLG webOS 7.5.7-25に存在する3つの脆弱性を、ローカルネットワークポート3001を介して連鎖的に利用することで、所有者の操作やPIN認証なしにスマートテレビのルートアクセス権を取得できる可能性があります。
- 重要な理由
- ローカル攻撃者は、sync-demoアプリ内の信頼できるテスト証明書を使用してPINプロンプトを回避し、特権キーを取得してTVの操作を乗っ取ることができます。
- 取るべき対応
- 影響を受けるLGスマートテレビのファームウェアを、最新のパッチ適用済みバージョンに直ちにアップデートしてください。
【ウェビナー】ランタイムID制御でAIによる権限昇格を阻止する方法
認証と静的なアクセス権限のみに焦点を当てた従来のID制御は、AIが攻撃者の偵察と権限昇格の速度を加速させるにつれて、時代遅れになりつつある。
- 取るべき対応
- 認証後のアクティビティを継続的に監視および制限するために、実行時ID制御を評価する。
製品概要:Bitdefender AI Visibility and Control
Bitdefenderは、Windowsエンドポイント上で動作する不正なAIソフトウェア、ブラウザに貼り付けられたデータ、エディタ拡張機能、およびローカルモデルランタイムを追跡するためのGravityZone AI Visibility and Controlを導入しました。
要点
- フランスでの攻撃を受け、Danfoss AK-SMおよびAK-SC冷凍制御装置へのリモートネットワークアクセスを遮断するか、厳しくフィルタリングしてください。
- webOSを搭載したLG製スマートテレビをアップデートし、認証前のルートアクセスを可能にする3つの連鎖的なローカルネットワーク脆弱性を修正してください。