
デイリーブリーフィング
小売大手アホールド・デルハイズ、サイバー攻撃を受けシステムをオフラインにする
本日のブリーフィングでは、Ahold Delhaizeにおける小売業向けITシステムの障害、Ledgerウォレットへのハードウェア埋め込み、および企業環境におけるパーソナルAIアシスタントによるセキュリティリスクについて取り上げます。
5件のニュース読了時間 1分
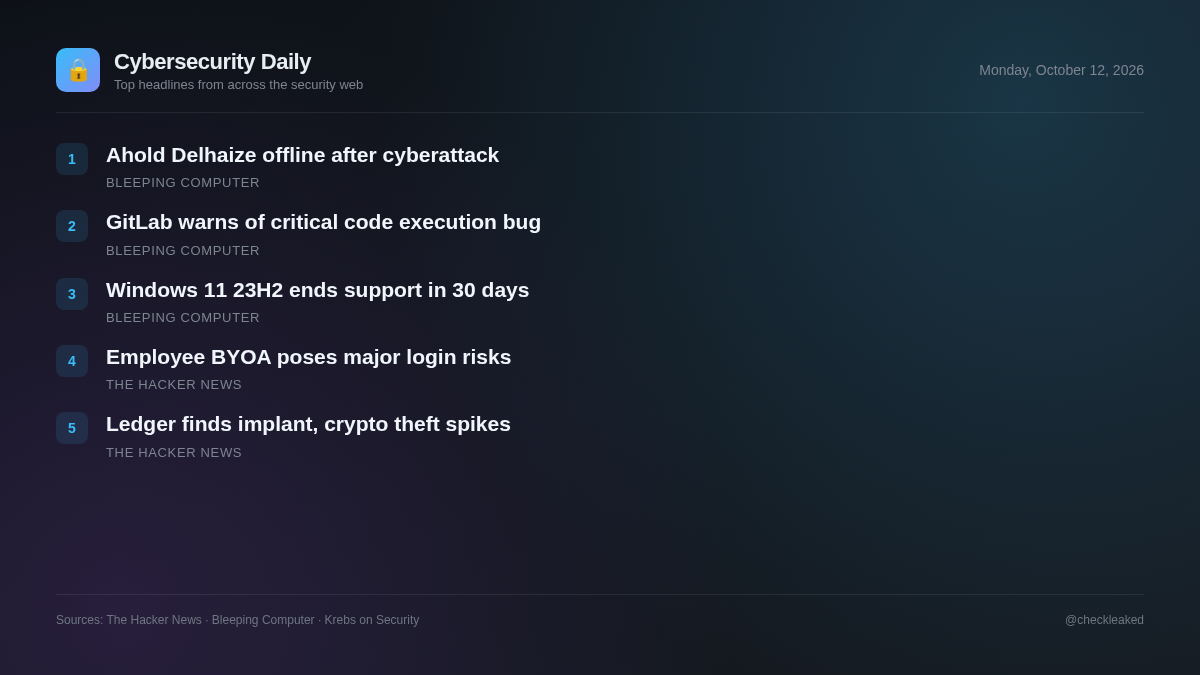
今日の企業セキュリティチームは、業務の中断、サプライチェーンの脆弱性、シャドウITの拡大といった様々な問題に直面している。小売大手のアホールド・デルハイゼはサイバー攻撃によりシステムをオフラインにせざるを得なくなり、暗号通貨ハードウェアメーカーのレジャーは、販売代理店のクリプトビリスが販売したデバイスに不正なハードウェアが埋め込まれていることを確認した。
GitLabが深刻なコード実行の脆弱性について警告
GitLabは本日、CI/CD正規表現コンパイラに存在する、深刻度が最大レベルの脆弱性について、ユーザーに対し直ちにパッチを適用するよう警告した。この脆弱性により、リモートの攻撃者が標的のインスタンス上で任意のコードを実行できる可能性がある。
Ledger社、CryptoBilisが売却したウォレットに不正なハードウェア埋め込みを発見、資金盗難の報告が相次ぐ
Ledgerは、販売したデバイスに不正なハードウェアが埋め込まれていることを発見した後、販売代理店であるCryptoBilisを通じた販売を一時停止した。東南アジアで発生したこの改ざん事件は、8600万ドルを超える資金損失に関連していると報じられている。
- 重要な理由
- ハードウェアサプライチェーンの侵害により、攻撃者はデバイス上のセキュリティ制御を回避し、影響を受けた物理ハードウェアウォレットに保存されている仮想通貨を盗み出すことが可能になる。
- 取るべき対応
- CryptoBilisからデバイスを購入したユーザーは、90日以内にセットアップを中止するか、資産を安全なシードに移動する必要があります。
小売大手アホールド・デルハイズ、サイバー攻撃を受けシステムをオフラインにする
世界最大級の食品小売チェーンの一つである小売大手アホールド・デルハイゼは本日、ネットワークに影響を与える「サイバーセキュリティインシデント」に対応するため、一部のシステムをオフラインにせざるを得なかったことを確認した。
マイクロソフト:Windows 11 23H2のサポート終了まであと30日
マイクロソフトは、Windows 11 23H2 Enterprise、Education、およびIoT Enterpriseエディションを実行しているシステムでは、来月からセキュリティ更新プログラムの提供が停止されることを顧客に改めて通知した。
- 重要な理由
- サポート対象のオペレーティングシステムバージョンは、今後毎月のセキュリティアップデートを受け取れなくなるため、新たな脆弱性に対して脆弱な状態となる。
ご自身の担当者をご持参ください:従業員のアシスタントは既にログイン済みです
パーソナルAIエージェントの展開は、予想通り順調に進んでいるとは言えない。Amazonは、MetaのMuseが閲覧中にボットであることを明示しないという理由で、Museをブロックした。Instinctはプライバシーに関する懸念を提起し続けており、ほぼすべてのパーソナルAIエージェントに関する恐ろしい事例が積み重なり続けている。
要点
- アホールド・デルハイゼは、破壊的なサイバー攻撃に対応するため、社内システムをオフラインにした。
- Ledgerは、8600万ドルの資金盗難の報告を受け、再販業者CryptoBilisが販売したウォレットに不正なハードウェアが埋め込まれていることを確認した。
- Ledgerは、過去90日以内にCryptoBilisからデバイスを購入した顧客に対し、セットアップを中止するか、新しいシードフレーズを使用して資金を移行するよう勧告しています。