
BOLLETTINO GIORNALIERO
ShinyHunters hackera il sito di diffusione di Clop e minaccia di estorcere un riscatto a una banda di ransomware.
Il briefing odierno tratta di una vulnerabilità RCE (Remote Code Execution) attivamente sfruttata in Orkes Conductor, di una falla chiave hardcoded in SolarWinds ARM e di una ricerca assistita dall'intelligenza artificiale che rivela vulnerabilità di acquisizione concatenata degli account in OpenAI.
5 notizie3 min di lettura
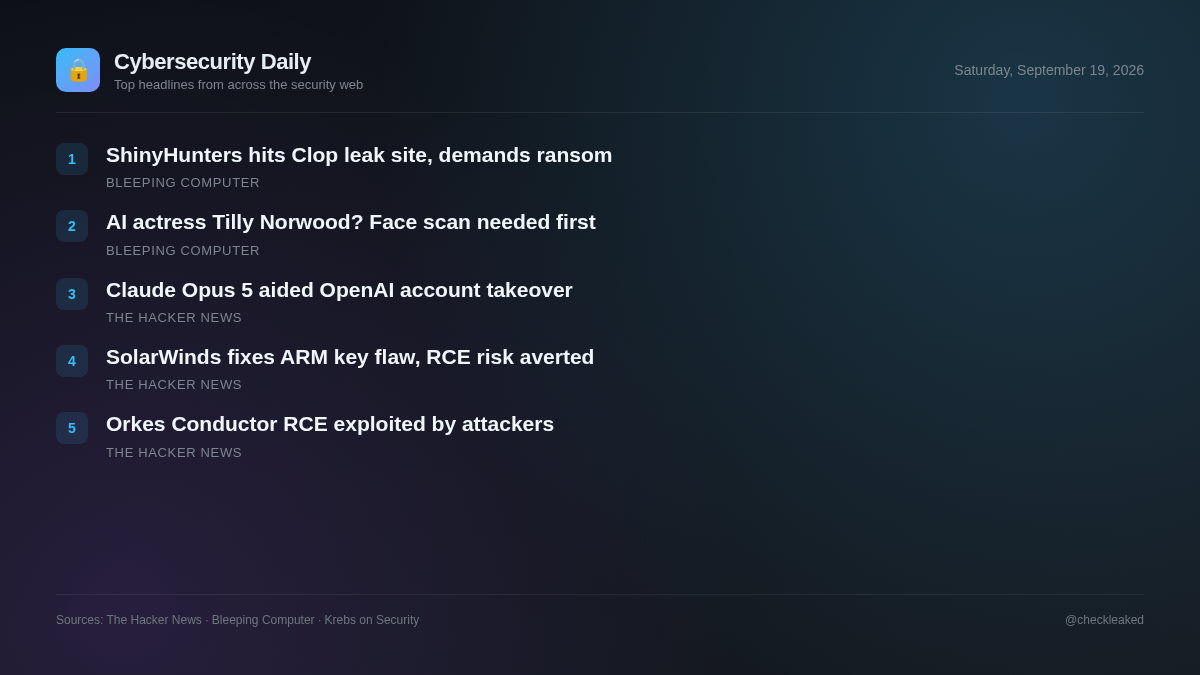
Parallelamente, la ricerca sulla sicurezza evidenzia il ruolo crescente dei modelli di intelligenza artificiale nell'individuazione delle vulnerabilità. I ricercatori, utilizzando Claude Opus 5, hanno concatenato bug in un forum open-source e sistemi di autenticazione interni per accedere ai repository di codice interni di OpenAI.
Le organizzazioni che utilizzano Orkes Conductor o SolarWinds ARM dovrebbero dare priorità all'aggiornamento immediato dei sistemi vulnerabili, mentre i team di sviluppo devono garantire un'adeguata sanificazione degli input e controlli di autenticazione per tutti i servizi rivolti agli utenti.
Sfruttamento in tempo reale di una vulnerabilità critica di esecuzione di codice remoto (RCE) pre-autorizzazione nella piattaforma di workflow Orkes Conductor.
Una vulnerabilità critica di esecuzione remota di codice senza autenticazione (CVE-2026-58138) in Orkes Conductor 3.21.21, precedente alla versione 3.30.2, è attualmente sfruttata attivamente. Gli aggressori inviano definizioni di workflow inline dannose contenenti espressioni JavaScript o Python per aggirare gli evaluatori GraalVM non in ambiente sandbox.
- Perché è importante
- Gli aggressori remoti non autenticati possono eseguire comandi arbitrari del sistema operativo tramite reflection Java o chiamate a sottoprocessi sui server Orkes Conductor esposti.
- Cosa fare
- Aggiornate immediatamente le istanze di Orkes Conductor alla versione 3.30.2 o successiva.
Claude Opus 5 ha permesso ai ricercatori di assumere il controllo degli account del personale di OpenAI tramite una serie di falle.
I ricercatori di sicurezza di Hacktron hanno utilizzato Claude Opus 5 di Anthropic per collegare una falla nel forum di supporto pubblico Discourse di OpenAI con una debolezza nel sistema di login di OpenAI. La ricerca ha dimostrato che gli account ChatGPT e Codex dei dipendenti di OpenAI sono stati compromessi e che il codice è finito in un repository interno di OpenAI entro 72 ore.
SolarWinds corregge una falla nella chiave hard-coded ARM che consente l'esecuzione di codice remoto senza autenticazione.
SolarWinds ha corretto una vulnerabilità di esecuzione di codice remoto senza autenticazione (CVE-2026-28326) nelle versioni 2026.2 e precedenti di Access Rights Manager (ARM). La falla ha un punteggio CVSS di 8.8 ed è causata da una chiave statica codificata in modo rigido.
- Perché è importante
- Gli aggressori remoti non autenticati possono sfruttare la chiave codificata in modo rigido per eseguire codice arbitrario sui server che eseguono istanze vulnerabili di SolarWinds ARM.
ShinyHunters hackera il sito di diffusione di Clop e minaccia di estorcere un riscatto a una banda di ransomware.
Non è stato possibile visualizzare il testo dettagliato della notizia a causa di una pagina di verifica del bot di Cloudflare che bloccava il contenuto sorgente.
State pensando di chiamare Tilly Norwood, l'attrice diventata virale grazie all'intelligenza artificiale? Prima accettate di sottoporvi a una scansione facciale.
Non è stato possibile visualizzare il testo dettagliato della notizia a causa di una pagina di verifica del bot di Cloudflare che bloccava il contenuto sorgente.
Punti chiave
- Le versioni di Orkes Conductor dalla 3.21.21 alla 3.30.2 sono soggette a sfruttamento attivo tramite la falla di esecuzione di codice remoto senza autenticazione CVE-2026-58138.
- SolarWinds ha corretto la vulnerabilità CVE-2026-28326, una falla di sicurezza con chiave hardcoded di livello 8.8 CVSS presente in Access Rights Manager 2026.2 e versioni precedenti.
- I ricercatori di Hacktron hanno utilizzato Claude Opus 5 per concatenare le vulnerabilità di Discourse e di accesso, prendendo il controllo degli account del personale di OpenAI.