
BOLLETTINO GIORNALIERO
Webinar: Quali controlli di sicurezza di Google Workspace sono davvero importanti?
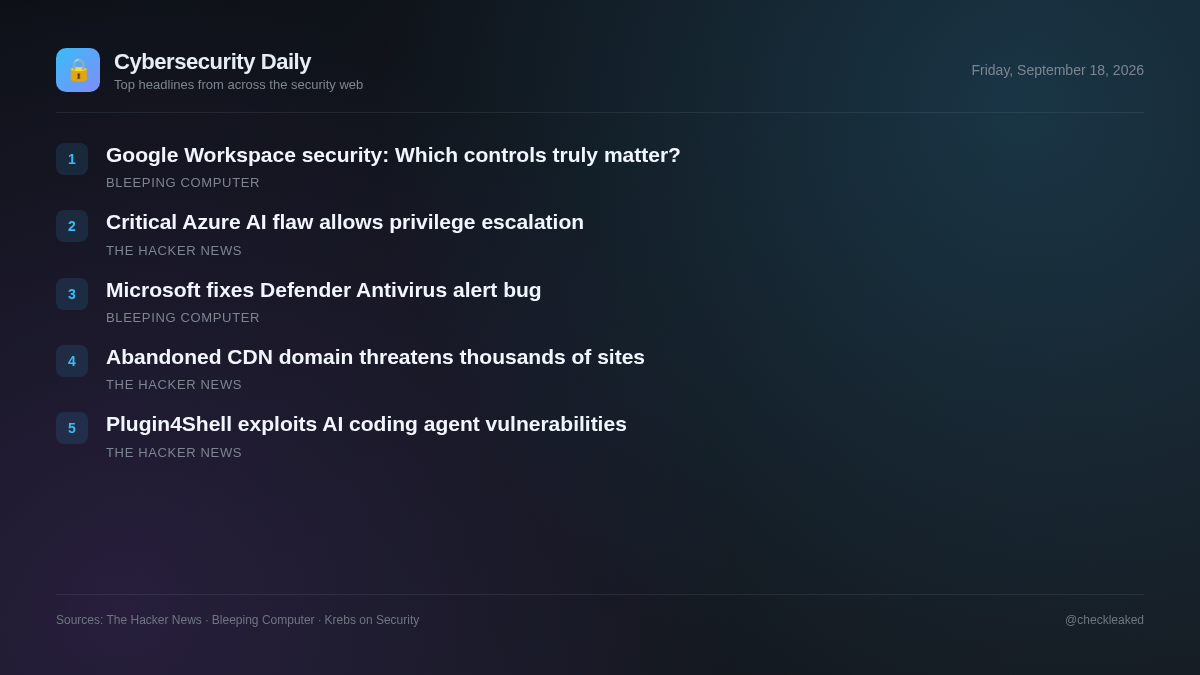
Il briefing odierno tratta una falla di sicurezza CVSS 10.0 in Azure AI Foundry, i domini CDN compromessi e le vulnerabilità di Plugin4Shell negli agenti di programmazione AI.
5 notizie3 min di lettura
Il panorama attuale delle minacce evidenzia rischi critici nelle infrastrutture cloud, nelle catene di fornitura di software di terze parti e negli ambienti di sviluppo di intelligenza artificiale. Microsoft ha risolto una vulnerabilità di escalation dei privilegi di massima gravità in Azure AI Foundry che richiedeva controlli di autenticazione mancanti, senza che fosse necessario alcun intervento da parte dei clienti.
I team di sicurezza e gli sviluppatori dovrebbero dare priorità alla revisione degli script esterni incorporati nelle loro applicazioni web e aggiornare immediatamente gli strumenti di sviluppo di intelligenza artificiale vulnerabili.
Microsoft corregge una vulnerabilità di Azure AI Foundry (CVSS 10.0) che consentiva l'escalation non autorizzata dei privilegi.
Microsoft ha corretto una vulnerabilità di escalation dei privilegi di massima gravità, identificata come CVE-2026-85889 con un punteggio CVSS di 10.0, in Azure AI Foundry. La mancanza di autenticazione per una funzione critica consentiva ad aggressori di rete non autorizzati di elevare i privilegi. Microsoft ha applicato le correzioni senza richiedere alcun intervento da parte del cliente.
- Perché è importante
- Le organizzazioni aziendali che utilizzano Azure AI Foundry rischiano di incorrere in una potenziale escalation dei privilegi di rete a causa della mancanza di autenticazione.
- Cosa fare
- Conferma gli aggiornamenti dell'ambiente cloud di Azure AI Foundry tramite Microsoft.
Un dominio CDN abbandonato è stato registrato nuovamente. Migliaia di siti lo utilizzano ancora.
Un dominio CDN abbandonato è stato registrato nuovamente nel luglio 2025 da un proprietario in possesso di un DNS wildcard. Migliaia di siti web, repository e pagine di documentazione mantengono riferimenti hardcoded ai sottodomini, consentendo al proprietario di controllare i contenuti serviti senza compromettere la funzionalità per gli utenti.
- Perché è importante
- I siti web che utilizzano domini CDN obsoleti rischiano di eseguire script esterni arbitrari qualora l'infrastruttura abbandonata venga riutilizzata.
Plugin4Shell consente ai proprietari di repository di scambiare il codice dei plugin bloccati tra quattro agenti di codifica basati sull'intelligenza artificiale.
Air Security ha rivelato Plugin4Shell, una vulnerabilità in quattro agenti di programmazione basati sull'IA che permetteva ai proprietari dei repository di scambiare il codice dei plugin bloccati. Gli agenti scaricavano il codice senza convalidarlo rispetto all'hash del commit bloccato, consentendo sostituzioni dannose tramite i nomi dei rami. Sono state rilasciate patch per Claude Code e Codex.
- Cosa fare
- Aggiornare Claude Code alla versione 2.1.179 e Codex alla versione 0.146.0.
Webinar: Quali controlli di sicurezza di Google Workspace sono davvero importanti?
Le aziende in rapida crescita si trovano di fronte a innumerevoli raccomandazioni per la sicurezza di Google Workspace, ma non tutti i controlli offrono lo stesso valore.
Microsoft corregge un bug alla base degli avvisi "Defender Antivirus è disattivato".
Microsoft ha risolto un problema noto che causava avvisi errati relativi alla disattivazione di Defender Antivirus dopo l'installazione di aggiornamenti recenti.
Punti chiave
- Microsoft ha corretto la vulnerabilità CVE-2026-85889, una falla di autenticazione mancante nello standard CVSS 10.0 di Azure AI Foundry che consentiva l'escalation dei privilegi.
- Un dominio CDN abbandonato, registrato nuovamente da terzi, è ancora attivamente utilizzato da migliaia di siti, il che comporta rischi per la catena di fornitura.
- Le vulnerabilità di Plugin4Shell consentono agli aggressori di scambiare il codice del plugin bloccato tra quattro agenti di programmazione IA falsificando gli hash di commit.
- Anthropic ha applicato una patch a Claude Code 2.1.179 e OpenAI ha applicato una patch a Codex 0.146.0 per la compatibilità con Plugin4Shell, mentre GitHub Copilot rimane senza patch.