
दैनिक ब्रीफिंग
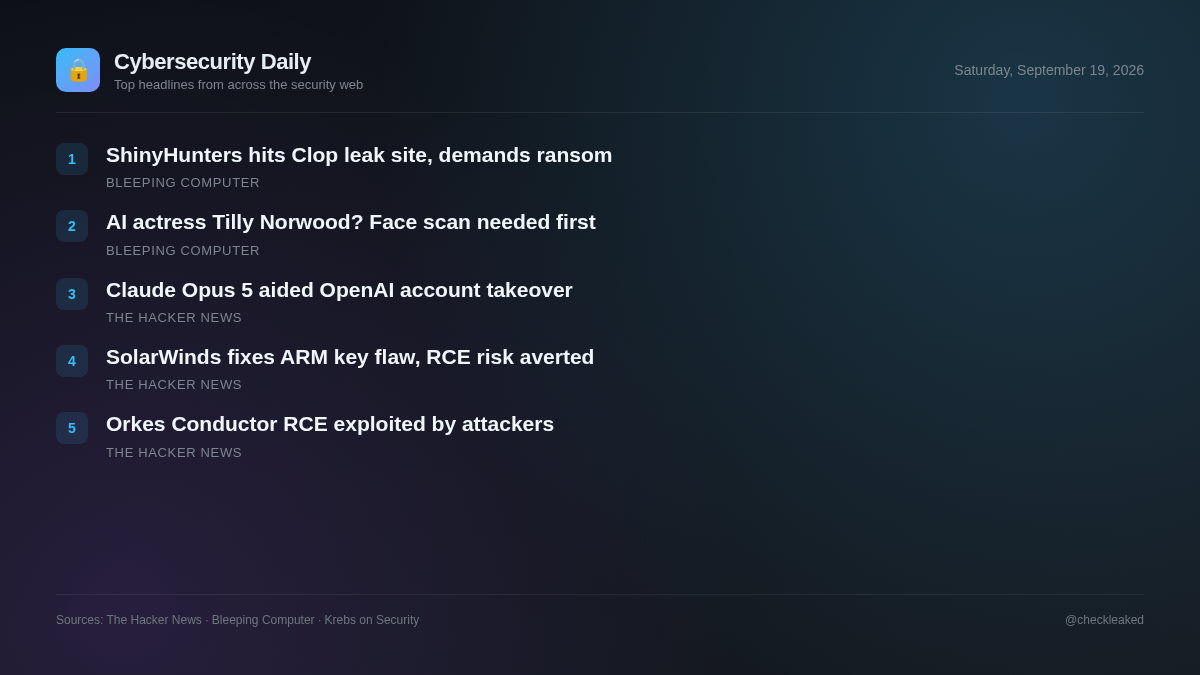
ShinyHunters ने Clop लीक साइट को हैक किया, रैंसमवेयर गिरोह से फिरौती वसूलने की धमकी दी
आज की ब्रीफिंग में सक्रिय रूप से उपयोग किए जा रहे ओरकेस कंडक्टर आरसीई, सोलरविंड्स एआरएम में हार्ड-कोडेड कुंजी दोष और एआई-सहायता प्राप्त शोध शामिल हैं, जिसमें ओपनएआई में श्रृंखलाबद्ध खाता अधिग्रहण दोषों का खुलासा हुआ है।
5 खबरें3 मिनट पठन
इसके समानांतर, सुरक्षा अनुसंधान सुरक्षा कमजोरियों को खोजने में एआई मॉडल की बढ़ती भूमिका को उजागर करता है। क्लाउड ओपस 5 का उपयोग करने वाले शोधकर्ताओं ने ओपन-सोर्स फोरम और आंतरिक प्रमाणीकरण प्रणालियों में बग की एक श्रृंखला बनाकर आंतरिक ओपनएआई कोड रिपॉजिटरी तक पहुंच प्राप्त की।
ओर्केस कंडक्टर या सोलरविंड्स एआरएम का उपयोग करने वाले संगठनों को कमजोर प्रणालियों को तुरंत अपग्रेड करने को प्राथमिकता देनी चाहिए, जबकि विकास टीमों को यह सुनिश्चित करना चाहिए कि सभी उपयोगकर्ता-सामने वाली सेवाओं में उचित इनपुट स्वच्छता और प्रमाणीकरण जांच हो।
ओर्केस कंडक्टर वर्कफ़्लो प्लेटफ़ॉर्म में महत्वपूर्ण पूर्व-प्राधिकरण आरसीई का वास्तविक रूप से दुरुपयोग किया गया
Orkes Conductor 3.21.21 के 3.30.2 से पहले के संस्करणों में मौजूद एक गंभीर पूर्व-प्रमाणीकरण रिमोट कोड निष्पादन दोष (CVE-2026-58138) का सक्रिय रूप से दुरुपयोग किया जा रहा है। हमलावर अनसैंडबॉक्स GraalVM मूल्यांकनकर्ताओं को बायपास करने के लिए जावास्क्रिप्ट या पायथन अभिव्यक्तियों वाले दुर्भावनापूर्ण इनलाइन वर्कफ़्लो परिभाषाएँ प्रस्तुत करते हैं।
- यह क्यों मायने रखता है
- अनधिकृत रिमोट हमलावर जावा रिफ्लेक्शन या सबप्रोसेस कॉल के माध्यम से उजागर ऑर्केस कंडक्टर सर्वरों पर मनमाने ओएस कमांड निष्पादित कर सकते हैं।
- क्या करें
- ओर्केस कंडक्टर इंस्टेंसेस को तुरंत संस्करण 3.30.2 या उससे उच्चतर में अपडेट करें।
क्लाउड ओपस 5 ने कई खामियों के जाल के जरिए शोधकर्ताओं को ओपनएआई स्टाफ खातों पर कब्जा करने में मदद की।
हैकट्रॉन के सुरक्षा शोधकर्ताओं ने ओपनएआई के सार्वजनिक डिस्कोर्स हेल्प फोरम में मौजूद खामी को ओपनएआई की लॉगिन प्रणाली की कमजोरी से जोड़ने के लिए एंथ्रोपिक के क्लाउड ओपस 5 का इस्तेमाल किया। इस शोध से पता चला कि ओपनएआई कर्मचारियों के चैटजीपीटी और कोडेक्स खातों पर कब्ज़ा किया जा सकता है और 72 घंटों के भीतर ओपनएआई के आंतरिक कोड रिपॉजिटरी तक पहुंचा जा सकता है।
SolarWinds ने ARM में मौजूद हार्ड-कोडेड कुंजी खामी को ठीक किया, जिससे अनधिकृत RCE संभव हो पा रहा था।
SolarWinds ने एक्सेस राइट्स मैनेजर (ARM) के संस्करण 2026.2 और उससे पहले के संस्करणों में अनधिकृत रिमोट कोड निष्पादन भेद्यता (CVE-2026-28326) को ठीक कर दिया है। इस खामी का CVSS स्कोर 8.8 है और यह हार्ड-कोडेड स्टैटिक कुंजी के कारण उत्पन्न होती है।
- यह क्यों मायने रखता है
- अनधिकृत दूरस्थ हमलावर हार्ड-कोडेड कुंजी का लाभ उठाकर सोलरविंड्स एआरएम के असुरक्षित इंस्टेंस चलाने वाले सर्वरों पर मनमाना कोड निष्पादित कर सकते हैं।
ShinyHunters ने Clop लीक साइट को हैक किया, रैंसमवेयर गिरोह से फिरौती वसूलने की धमकी दी
क्लाउडफ्लेयर बॉट सत्यापन पृष्ठ द्वारा स्रोत सामग्री को अवरुद्ध करने के कारण कोई विस्तृत समाचार पाठ उपलब्ध नहीं था।
वायरल एआई अभिनेत्री टिली नॉरवुड को कॉल करना चाहते हैं? पहले फेस स्कैन के लिए सहमत हों।
क्लाउडफ्लेयर बॉट सत्यापन पृष्ठ द्वारा स्रोत सामग्री को अवरुद्ध करने के कारण कोई विस्तृत समाचार पाठ उपलब्ध नहीं था।
मुख्य बिंदु
- ओर्केस कंडक्टर के संस्करण 3.21.21, 3.30.2 से पहले, अनधिकृत आरसीई दोष CVE-2026-58138 के माध्यम से सक्रिय शोषण का सामना करते हैं।
- SolarWinds ने CVE-2026-28326 को ठीक कर दिया है, जो एक्सेस राइट्स मैनेजर 2026.2 और उससे पहले के संस्करणों में मौजूद 8.8 CVSS हार्ड-कोडेड कुंजी की खामी थी।
- हैकट्रॉन के शोधकर्ताओं ने क्लाउड ओपस 5 का उपयोग करके डिस्कोर्स और लॉगिन खामियों को आपस में जोड़ा और ओपनएआई के कर्मचारियों के खातों पर कब्जा कर लिया।