
दैनिक ब्रीफिंग
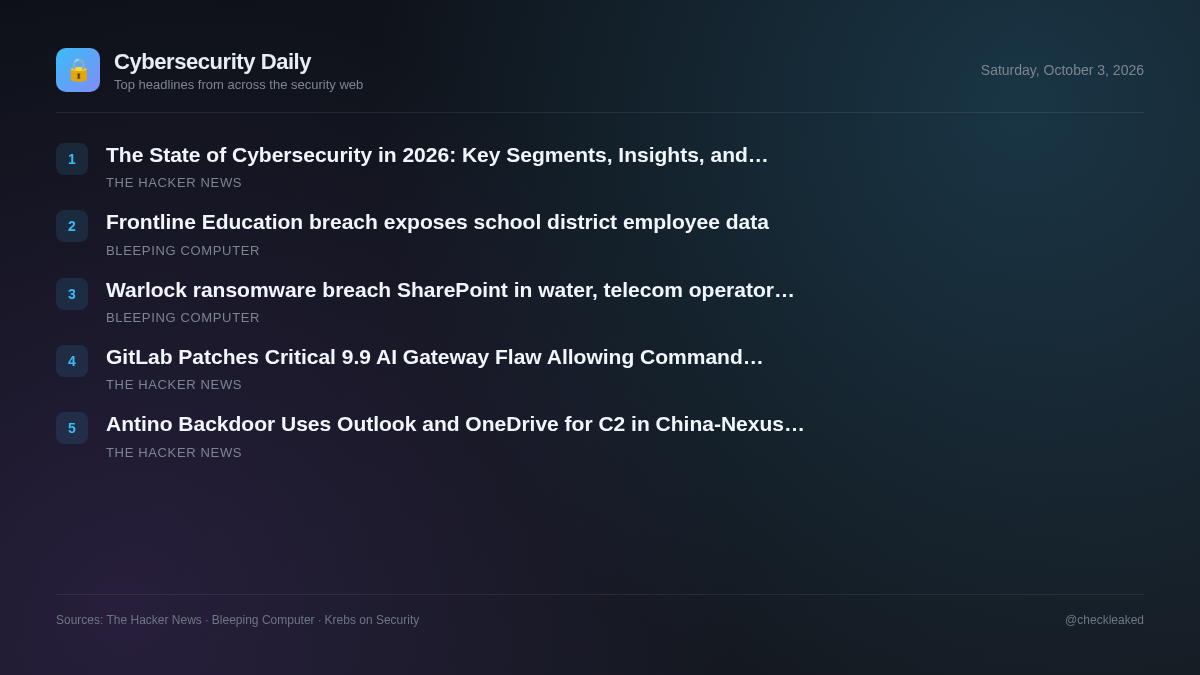
2026 में साइबर सुरक्षा की स्थिति: प्रमुख खंड, अंतर्दृष्टि और नवाचार
आज की ब्रीफिंग में गिटलैब एआई गेटवे की एक गंभीर भेद्यता, एंटिनो बैकडोर के माध्यम से चीन से जुड़े साइबर जासूसी और 2026 के सुरक्षा अभियानों के लिए रणनीतिक अंतर्दृष्टि शामिल है।
5 खबरें3 मिनट पठन
आज के सुरक्षा परिदृश्य में सॉफ्टवेयर सुविधाओं और उद्यम अवसंरचना के विस्तार से उत्पन्न होने वाले परिचालन संबंधी जोखिम स्पष्ट रूप से दिखाई देते हैं। स्व-होस्टेड एआई वर्कलोड चलाने वाले संगठनों को तत्काल तकनीकी जोखिम का सामना करना पड़ता है, जबकि जासूसी करने वाले तत्व सीमा निगरानी को दरकिनार करने के लिए वैध क्लाउड सेवाओं का दुरुपयोग करना जारी रखते हैं।
GitLab ने AI गेटवे के 9.9 संस्करण में मौजूद गंभीर खामी को ठीक कर दिया है, जिससे सेल्फ-होस्टेड सर्वरों पर कमांड निष्पादन संभव हो गया था।
GitLab ने अपने AI Gateway कंपोनेंट में CVE-2026-90970 नामक एक गंभीर खामी को ठीक कर दिया है, जिसका CVSS स्कोर 9.9 है। इस खामी के कारण Duo Agent Platform तक पहुंच रखने वाले लॉग-इन उपयोगकर्ता सेल्फ-होस्टेड सर्वरों पर कमांड चला सकते थे।
- यह क्यों मायने रखता है
- असुरक्षित एआई गेटवे संस्करणों को चलाने वाले स्व-होस्टेड वातावरण प्रमाणित उपयोगकर्ताओं को अंतर्निहित होस्ट पर अनधिकृत कमांड निष्पादित करने की अनुमति देते हैं।
एंटिनो बैकडोर ने चीन-नेक्सस जासूसी अभियान में C2 के लिए आउटलुक और वनड्राइव का उपयोग किया
UAT-11587 के रूप में ट्रैक किया गया एक चीन-संबंधी खतरा पैदा करने वाला तत्व, एंटिनो नामक रस्ट-संकलित बैकडोर का उपयोग करके एशिया में सरकारी और नीतिगत संगठनों को निशाना बना रहा है, जो आउटलुक और वनड्राइव के माध्यम से C2 को अंजाम देने के लिए माइक्रोसॉफ्ट ग्राफ पर निर्भर करता है।
- यह क्यों मायने रखता है
- लक्षित संगठनों को वैध माइक्रोसॉफ्ट 365 क्लाउड सेवाओं के माध्यम से गुप्त रूप से डेटा की चोरी और आदेशों के निष्पादन का सामना करना पड़ता है।
2026 में साइबर सुरक्षा की स्थिति: प्रमुख खंड, अंतर्दृष्टि और नवाचार
विशेषताएँ: क्लाउड इन्फ्रास्ट्रक्चर, एआई, वितरित प्रणालियों और तेजी से जटिल होते डिजिटल वातावरण के विस्तार से साइबर सुरक्षा का स्वरूप बदल रहा है।
- यह क्यों मायने रखता है
- असंबद्ध सुरक्षा उपकरणों और अप्रबंधित टेलीमेट्री का प्रबंधन करने से सुरक्षा संबंधी जोखिम बढ़ जाते हैं, जबकि एआई-संचालित हमले पारंपरिक सुरक्षा प्रणालियों को कमजोर कर देते हैं।
फ्रंटलाइन एजुकेशन के डेटा लीक से स्कूल जिले के कर्मचारियों का डेटा उजागर हुआ
फ्रंटलाइन एजुकेशन ने स्कूल जिलों को डेटा उल्लंघन के बारे में सूचित किया है, क्योंकि हमलावरों ने तीसरे पक्ष के सॉफ़्टवेयर में मौजूद एक खामी का फायदा उठाकर उसके सिस्टम तक अनधिकृत पहुंच प्राप्त कर ली और कर्मचारियों की जानकारी, जिसमें सामाजिक सुरक्षा संख्याएं भी शामिल हैं, चुरा लीं।
- यह क्यों मायने रखता है
- मूल सामग्री के अनुपलब्ध होने के कारण कोई तकनीकी विवरण या जोखिम मूल्यांकन निर्धारित नहीं किया जा सकता है।
वॉरलॉक रैंसमवेयर ने पानी में मौजूद शेयरपॉइंट को भेद दिया, दूरसंचार ऑपरेटरों पर हमले
चीन से जुड़े रैंसमवेयर समूह वारलॉक ने शेयरपॉइंट की कमजोरियों का फायदा उठाकर शुरुआती पहुंच हासिल करने के लिए एक जल उपयोगिता, एक दूरसंचार प्रदाता, एक क्षेत्रीय सरकारी निकाय और एक विश्वविद्यालय को निशाना बनाया।
- यह क्यों मायने रखता है
- स्रोत संबंधी विवरणों के अभाव के कारण पीड़ित पर पड़ने वाले प्रभाव और उसकी कमजोरियों से संबंधित विशिष्ट पहलुओं का आकलन नहीं किया जा सकता है।
मुख्य बिंदु
- GitLab ने CVE-2026-90970 (CVSS 9.9) को ठीक कर दिया है, जो सेल्फ-होस्टेड AI गेटवे में एक गंभीर खामी थी जिससे कमांड निष्पादन संभव हो जाता था।
- GitLab ने संस्करण 19.2.4, 19.3.2 और 19.4.1 में सुधार किया; GitLab.com पर होस्ट किए गए इंस्टेंस के लिए उपयोगकर्ता को कोई कार्रवाई करने की आवश्यकता नहीं है।
- चीन से जुड़े खतरे समूह UAT-11587 ने एशियाई नीति और सरकारी संगठनों को निशाना बनाते हुए एंटिनो बैकडोर का इस्तेमाल किया है।
- एंटिनो, माइक्रोसॉफ्ट ग्राफ एपीआई का उपयोग करके वैध आउटलुक और वनड्राइव इन्फ्रास्ट्रक्चर का दुरुपयोग करके सी2 संचार के लिए इसका इस्तेमाल करता है।