
दैनिक ब्रीफिंग
वेबिनार: Google Workspace के कौन से सुरक्षा नियंत्रण वास्तव में महत्वपूर्ण हैं?
आज की ब्रीफिंग में सीवीएसएस 10.0 एज़्योर एआई फाउंड्री की खामी, हाईजैक किए गए सीडीएन डोमेन और एआई कोडिंग एजेंटों में प्लगइन4शेल कमजोरियों को शामिल किया गया है।
5 खबरें3 मिनट पठन
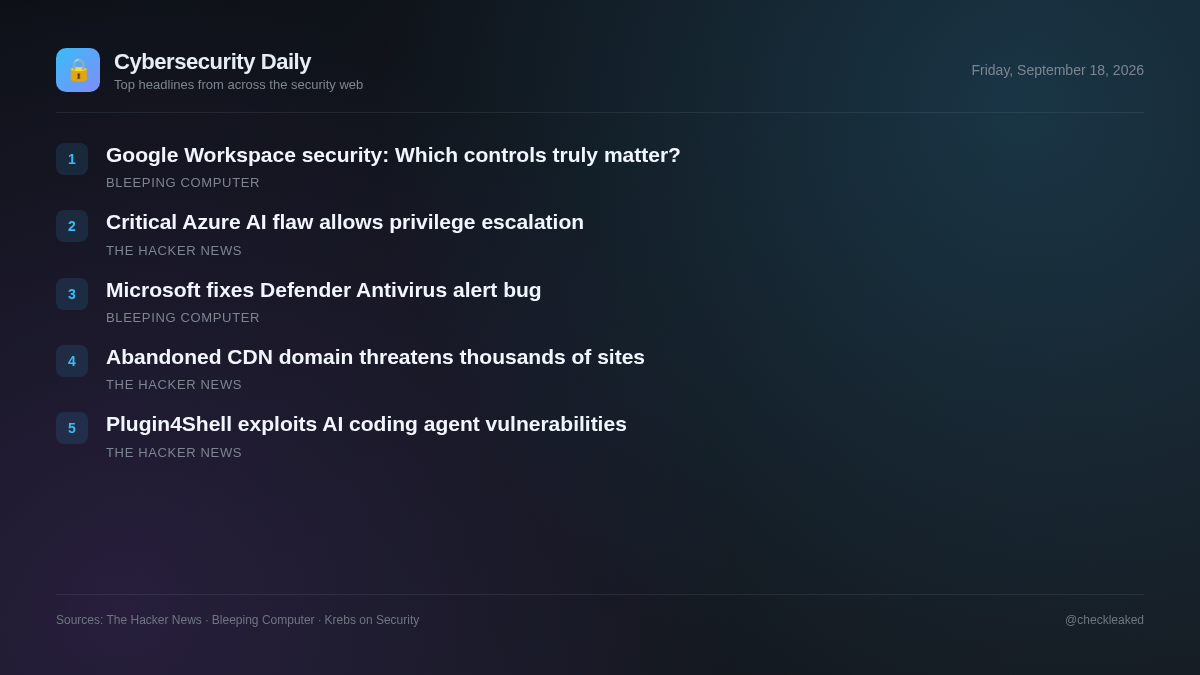
आज के खतरे के परिदृश्य में क्लाउड इन्फ्रास्ट्रक्चर, थर्ड-पार्टी सॉफ्टवेयर सप्लाई चेन और एआई डेवलपमेंट एनवायरनमेंट में गंभीर जोखिम उजागर होते हैं। माइक्रोसॉफ्ट ने Azure AI Foundry में मौजूद एक गंभीर विशेषाधिकार वृद्धि भेद्यता को ठीक कर दिया है, जिसके लिए प्रमाणीकरण जांच में कमी आवश्यक थी और ग्राहकों को कोई कार्रवाई करने की आवश्यकता नहीं थी।
सुरक्षा टीमों और डेवलपर्स को अपने वेब अनुप्रयोगों में एम्बेडेड बाहरी स्क्रिप्ट की समीक्षा को प्राथमिकता देनी चाहिए और असुरक्षित एआई विकास उपकरणों को तुरंत अपडेट करना चाहिए।
Microsoft ने CVSS 10.0 Azure AI Foundry की खामी को ठीक किया, जिससे अनधिकृत विशेषाधिकार वृद्धि संभव हो रही थी।
माइक्रोसॉफ्ट ने Azure AI Foundry में CVE-2026-85889 (जिसका CVSS स्कोर 10.0 है) नामक एक गंभीर विशेषाधिकार वृद्धि संबंधी खामी को ठीक कर दिया है। एक महत्वपूर्ण फ़ंक्शन के लिए प्रमाणीकरण न होने के कारण अनधिकृत नेटवर्क हमलावर विशेषाधिकार बढ़ा सकते थे। माइक्रोसॉफ्ट ने बिना किसी ग्राहक कार्रवाई की आवश्यकता के सुधार लागू कर दिए हैं।
- यह क्यों मायने रखता है
- Azure AI Foundry का उपयोग करने वाले उद्यम संगठनों को प्रमाणीकरण की कमी के कारण नेटवर्क-आधारित विशेषाधिकार वृद्धि की संभावना का सामना करना पड़ा।
- क्या करें
- Microsoft के माध्यम से Azure AI Foundry क्लाउड वातावरण अपडेट की पुष्टि करें।
एक परित्यक्त सीडीएन डोमेन को पुनः पंजीकृत किया गया। हजारों साइटें अभी भी इसका उपयोग कर रही हैं।
एक परित्यक्त सीडीएन डोमेन को जुलाई 2025 में वाइल्डकार्ड डीएनएस धारक स्वामी द्वारा पुनः पंजीकृत किया गया था। हजारों वेबसाइटों, रिपॉजिटरी और दस्तावेज़ीकरण पृष्ठों में सबडोमेन के हार्ड-कोडेड संदर्भ बरकरार हैं, जिससे स्वामी कॉलर की कार्यक्षमता को बाधित किए बिना परोसी गई सामग्री को नियंत्रित कर सकता है।
- यह क्यों मायने रखता है
- पुरानी सीडीएन डोमेन का उपयोग करने वाली वेबसाइटों को छोड़े गए बुनियादी ढांचे के पुन: उपयोग में आने पर मनमाने बाहरी स्क्रिप्ट को निष्पादित करने का जोखिम होता है।
Plugin4Shell रिपॉजिटरी मालिकों को चार एआई कोडिंग एजेंटों के बीच पिन किए गए प्लगइन कोड का आदान-प्रदान करने की अनुमति देता है।
एयर सिक्योरिटी ने प्लगइन4शेल नामक खामी का खुलासा किया है, जो चार एआई कोडिंग एजेंटों में पाई गई थी। इस खामी के चलते रिपॉजिटरी के मालिक पिन किए गए प्लगइन कोड को आपस में बदल सकते थे। एजेंट लॉक किए गए कमिट हैश के विरुद्ध सत्यापन किए बिना ही कोड प्राप्त कर लेते थे, जिससे ब्रांच नामों के माध्यम से दुर्भावनापूर्ण प्रतिस्थापन संभव हो जाता था। क्लाउड कोड और कोडक्स के लिए पैच जारी कर दिए गए हैं।
- क्या करें
- क्लाउड कोड को संस्करण 2.1.179 और कोडेक्स को संस्करण 0.146.0 में अपडेट करें।
वेबिनार: Google Workspace के कौन से सुरक्षा नियंत्रण वास्तव में महत्वपूर्ण हैं?
तेजी से बढ़ती कंपनियों को Google Workspace को सुरक्षित करने के लिए अनगिनत सुझावों का सामना करना पड़ता है, लेकिन हर नियंत्रण समान मूल्य प्रदान नहीं करता है।
माइक्रोसॉफ्ट ने ‘डिफेंडर एंटीवायरस बंद है’ अलर्ट से संबंधित बग को ठीक कर दिया है।
माइक्रोसॉफ्ट ने एक ज्ञात समस्या का समाधान कर दिया है जिसके कारण हाल ही में अपडेट इंस्टॉल करने के बाद डिफेंडर एंटीवायरस बंद होने की गलत चेतावनी आती थी।
मुख्य बिंदु
- माइक्रोसॉफ्ट ने Azure AI Foundry में CVSS 10.0 में मौजूद प्रमाणीकरण संबंधी खामी CVE-2026-85889 को ठीक कर दिया है, जिससे विशेषाधिकार में वृद्धि संभव हो रही थी।
- किसी तीसरे पक्ष द्वारा पुनः पंजीकृत किया गया एक परित्यक्त सीडीएन डोमेन अभी भी हजारों साइटों द्वारा सक्रिय रूप से उपयोग किया जा रहा है, जिससे आपूर्ति श्रृंखला संबंधी जोखिम उत्पन्न होते हैं।
- Plugin4Shell की कमजोरियों के कारण हमलावर कमिट हैश को स्पूफ करके चार एआई कोडिंग एजेंटों के बीच पिन किए गए प्लगइन कोड को स्वैप कर सकते हैं।
- एन्थ्रोपिक ने क्लाउड कोड 2.1.179 और ओपनएआई ने कोडक्स 0.146.0 को प्लगइन4शेल के विरुद्ध पैच किया, जबकि गिटहब कोपायलट अभी भी अनपैच्ड है।