
خلاصه روزانه
غول خرده فروشی Ahold Delhaize پس از حمله سایبری، سیستمهای خود را از دسترس خارج کرد.
جلسه توجیهی امروز شامل اختلالات فناوری اطلاعات خردهفروشی در Ahold Delhaize، کاشت سختافزار در کیف پولهای Ledger و خطرات امنیتی ناشی از دستیاران شخصی هوش مصنوعی در محیطهای سازمانی است.
5 خبر3 دقیقه مطالعه
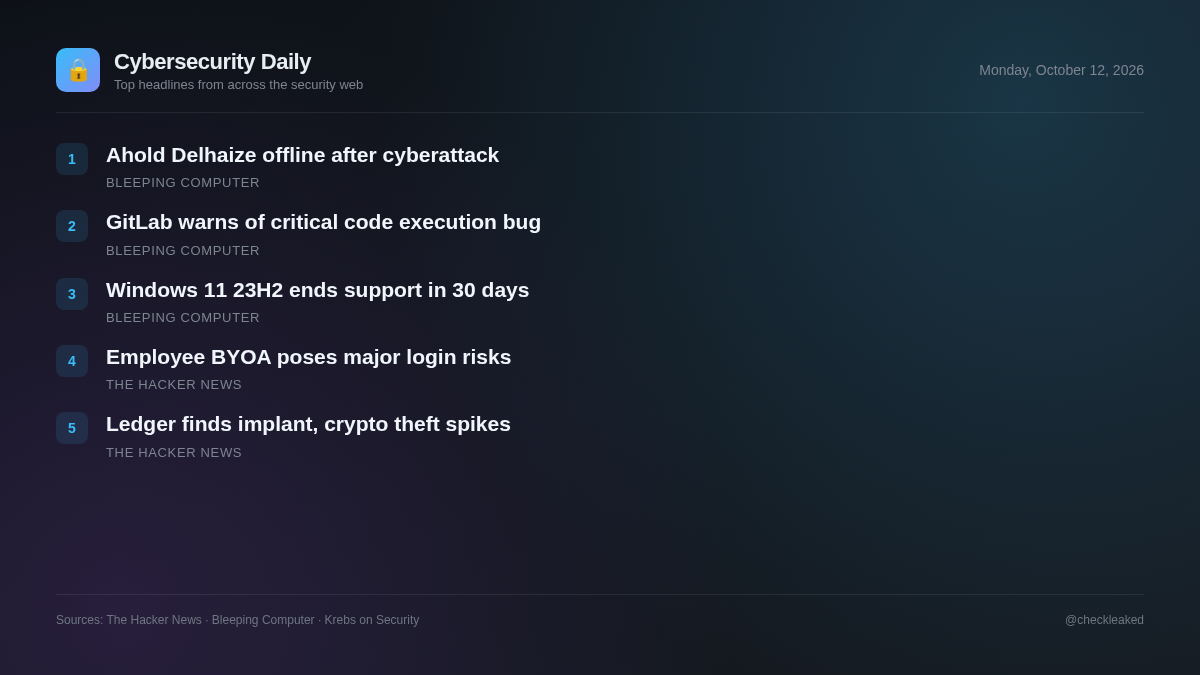
تیمهای امنیتی سازمانی امروزه با ترکیبی از اختلالات عملیاتی، آسیبپذیریهای زنجیره تأمین و گسترش سایه فناوری اطلاعات مواجه هستند. غول خردهفروشی، آهولد دلهیز، به دلیل حمله سایبری مجبور به آفلاین کردن سیستمها شد، در حالی که لجر، سازنده سختافزار ارزهای دیجیتال، یک ایمپلنت سختافزاری غیرمجاز را در دستگاههای فروخته شده توسط نمایندگی فروش CryptoBilis شناسایی کرد.
گیتلب (GitLab) در مورد آسیبپذیری اجرای کد با حداکثر شدت هشدار داد
گیتلب امروز به کاربران هشدار داد که فوراً یک آسیبپذیری با حداکثر شدت را در کامپایلر عبارات منظم CI/CD وصله کنند که میتواند به مهاجمان از راه دور اجازه دهد کد دلخواه را در نمونههای هدف اجرا کنند.
لجر در بحبوحه گزارشهای سرقت وجه، یک سختافزار غیرمجاز در کیف پول فروخته شده توسط CryptoBilis پیدا کرد
لجر پس از کشف یک سختافزار غیرمجاز در یک دستگاه فروخته شده، فروش خود را از طریق نمایندگی فروش CryptoBilis متوقف کرد. این حادثه دستکاری در جنوب شرقی آسیا با ضررهای مالی گزارش شده بیش از ۸۶ میلیون دلار مرتبط است.
- چرا اهمیت دارد
- نفوذ به زنجیره تأمین سختافزار به مهاجمان اجازه میدهد تا کنترلهای امنیتی روی دستگاه را دور بزنند و ارزهای دیجیتال ذخیره شده در کیف پولهای سختافزاری فیزیکی آسیبدیده را سرقت کنند.
- چه باید کرد
- کاربرانی که ظرف ۹۰ روز دستگاههایی را از CryptoBilis خریداری کردهاند، باید راهاندازی را متوقف کرده یا داراییهای خود را به یک منبع امن منتقل کنند.
غول خرده فروشی Ahold Delhaize پس از حمله سایبری، سیستمهای خود را از دسترس خارج کرد.
غول خردهفروشی آهولد دلهیز، یکی از بزرگترین فروشگاههای زنجیرهای مواد غذایی در جهان، امروز تأیید کرد که در پاسخ به یک «حادثه امنیت سایبری» که شبکهاش را تحت تأثیر قرار داده، مجبور شده برخی از سیستمهای خود را از دسترس خارج کند.
مایکروسافت: پشتیبانی از ویندوز ۱۱ نسخه ۲۳H2 تا ۳۰ روز دیگر به پایان میرسد
مایکروسافت به مشتریان خود یادآوری کرده است که سیستمهایی که از نسخههای Enterprise، Education و IoT Enterprise ویندوز ۱۱ نسخه ۲۳H۲ استفاده میکنند، از ماه آینده دیگر بهروزرسانیهای امنیتی را دریافت نخواهند کرد.
- چرا اهمیت دارد
- نسخههای سیستم عامل پشتیبانیشده دیگر بهروزرسانیهای امنیتی ماهانه را دریافت نخواهند کرد و این امر آنها را در برابر سوءاستفادههای جدید آسیبپذیر میکند.
نماینده خودتان را بیاورید: دستیاران کارمندان شما از قبل وارد سیستم شدهاند
گسترش عوامل هوش مصنوعی شخصی طبق انتظار به خوبی پیش میرود: آمازون اکنون Muse متا را مسدود میکند زیرا هنگام مرور وب خود را به عنوان یک ربات معرفی نمیکند؛ Instinct همچنان نگرانیهای مربوط به حریم خصوصی را مطرح میکند؛ و داستانهای ترسناک تقریباً از هر عامل هوش مصنوعی شخصی همچنان در حال افزایش است.
نکات کلیدی
- آهولد دلهیز در پاسخ به یک حمله سایبری مخرب، سیستمهای داخلی را از دسترس خارج کرد.
- شرکت لجر پس از گزارشهایی مبنی بر سرقت ۸۶ میلیون دلار وجه، یک سختافزار غیرمجاز را در کیف پولهای فروخته شده توسط نمایندگی فروش CryptoBilis شناسایی کرد.
- لجر به مشتریانی که در ۹۰ روز گذشته دستگاههایی را از CryptoBilis خریداری کردهاند، توصیه میکند که راهاندازی را متوقف کنند یا وجوه خود را با استفاده از عبارات بازیابی جدید منتقل کنند.