
خلاصه روزانه
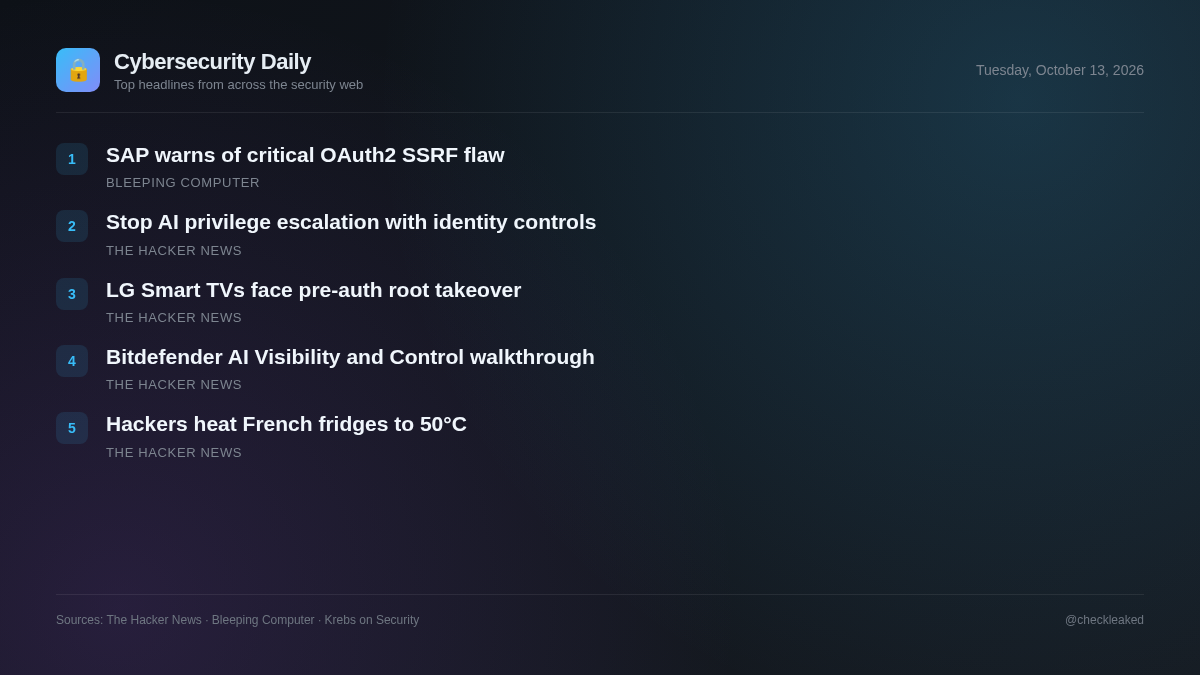
کنترلکننده دانفوس به یخچالهای سوپرمارکتهای حرارتی حمله میکند، زیرا تلویزیونهای الجی با نقص ریشهای مواجه هستند
جلسه توجیهی امروز شامل حملاتی است که کنترلکنندههای تبرید دانفوس در فرانسه را هدف قرار میدهند، سوءاستفادههای روت قبل از احراز هویت در تلویزیونهای هوشمند الجی و هشدارهای امنیتی SAP.
5 خبر2 دقیقه مطالعه
همزمان، محققان امنیتی سه آسیبپذیری webOS را افشا کردند که امکان دسترسی روت غیرمجاز به تلویزیونهای هوشمند الجی را از طریق شبکههای محلی فراهم میکند. مدیران سیستم و تیمهای امنیت شبکه باید ایزوله کردن رابطهای کنترل صنعتی در معرض خطر و بهروزرسانی نقاط پایانی متصل آسیبپذیر را در اولویت قرار دهند.
مهاجمان با ربودن کنترلرهای دانفوس، یخچالهای سوپرمارکتهای فرانسوی را تا ۵۰ درجه سانتیگراد گرم کردند
مهاجمان از راه دور کنترلکنندههای برودتی Danfoss AK-SM و AK-SC را در سوپرمارکتهای فرانسه به سرقت بردند و دستگاهها را در حالت یخزدایی با دمای ۵۰ درجه سانتیگراد قرار دادند و موجودی مواد غذایی را از بین بردند.
- چرا اهمیت دارد
- دستگاههای کنترل صنعتی متصل به اینترنت که زیرساختهای فیزیکی را مدیریت میکنند، میتوانند از راه دور دستکاری شوند و خسارات مالی و عملیاتی شدیدی ایجاد کنند.
- چه باید کرد
- کنترلکنندههای Danfoss AK-SM و AK-SC را از اینترنت عمومی جدا کنید یا دسترسی به شبکه را به شدت فیلتر کنید.
شرکت SAP در مورد نقص امنیتی OAuth2 SSRF با حداکثر شدت هشدار داد
شرکت SAP در بهروزرسانیهای امنیتی اکتبر ۲۰۲۶ خود، ۲۰ نقص امنیتی را در چندین محصول برطرف کرده است، از جمله یک آسیبپذیری با شدت حداکثر در Cloud SDK برای پایتون.
تلویزیونهای هوشمند الجی در برابر تصاحب روت قبل از احراز هویت از طریق شبکه محلی آسیبپذیر هستند.
سه آسیبپذیری در سیستمعامل LG webOS نسخه ۷.۵.۷-۲۵ روی فریمور ۰۴.۵۴.۴۰ میتوانند از طریق پورت شبکه محلی ۳۰۰۱ به هم متصل شوند تا بدون تعامل با مالک یا احراز هویت با پین، به دسترسی روت در تلویزیونهای هوشمند دست یابند.
- چرا اهمیت دارد
- مهاجمان محلی میتوانند با استفاده از گواهیهای آزمایشی معتبر در برنامهی همگامسازی-دمو، از طریق دور زدن پینکد، کلیدهای ممتاز را به دست آورند و عملیات تلویزیون را بربایند.
- چه باید کرد
- فوراً میانافزار تلویزیون هوشمند الجی آسیبدیده را به آخرین نسخه وصلهشده بهروزرسانی کنید.
[وبینار] چگونه با کنترلهای هویت در زمان اجرا، افزایش امتیاز مبتنی بر هوش مصنوعی را متوقف کنیم
کنترلهای هویت سنتی که صرفاً بر احراز هویت و مجوزهای دسترسی استاتیک متمرکز هستند، در حال عقب ماندن هستند، زیرا هوش مصنوعی سرعت شناسایی مهاجم و افزایش امتیاز را افزایش میدهد.
- چه باید کرد
- کنترلهای هویت در زمان اجرا را ارزیابی کنید تا به طور مداوم فعالیتهای پس از احراز هویت را رصد و محدود کنید.
راهنمای محصول: قابلیت مشاهده و کنترل هوش مصنوعی بیتدیفندر
بیتدیفندر قابلیت مشاهده و کنترل هوش مصنوعی GravityZone را برای ردیابی نرمافزارهای هوش مصنوعی غیرمجاز، دادههای پیستشده در مرورگر، افزونههای ویرایشگر و زمانهای اجرای مدل محلی که در نقاط پایانی ویندوز کار میکنند، معرفی کرد.
نکات کلیدی
- پس از حملات در فرانسه، دسترسی از راه دور به کنترلکنندههای تبرید Danfoss AK-SM و AK-SC را از طریق شبکه قطع یا به شدت فیلتر کنید.
- تلویزیونهای هوشمند الجی که سیستم عامل webOS را اجرا میکنند، بهروزرسانی کنید تا سه آسیبپذیری زنجیرهای شبکه محلی که امکان دسترسی ریشهای پیش از احراز هویت را فراهم میکنند، برطرف شوند.