
خلاصه روزانه
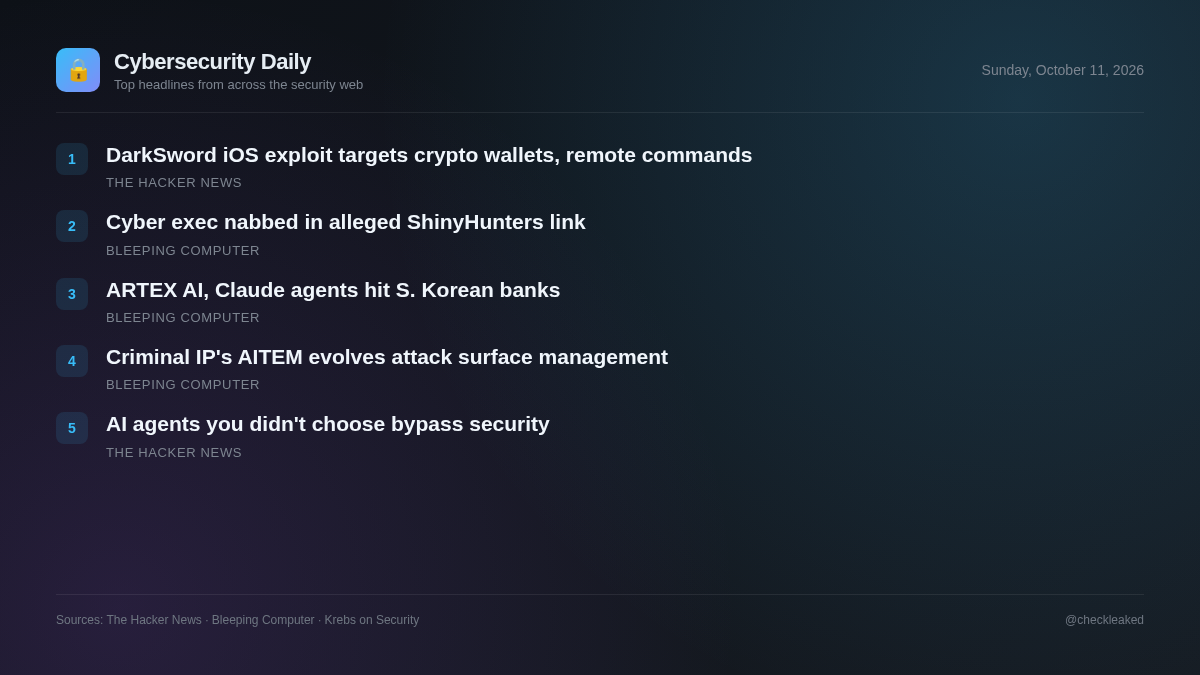
کیت اکسپلویت P7 DarkSword iOS، سرقت اطلاعات کیف پول ارز دیجیتال و دستورات از راه دور را اضافه میکند.
جلسه توجیهی امروز، کیت اکسپلویت iOS بهروزرسانیشدهی DarkSword که کیفپولهای ارز دیجیتال را سرقت میکند و چالشهای امنیتی ناشی از عوامل هوش مصنوعی شخص ثالث بدون نظارت را پوشش میدهد.
5 خبر3 دقیقه مطالعه
یک نوع کیت اکسپلویت iOS که به تازگی جزئیات آن منتشر شده است، تهدید مداوم برای محیطهای موبایل را برجسته میکند، در حالی که تغییرات گستردهتر در نرمافزارهای سازمانی نشان میدهد که تیمهای امنیتی برای حفظ دید نسبت به قابلیتهای خودکار تلاش میکنند. کیت P7 DarkSword نشان میدهد که چگونه مهاجمان همچنان به اصلاح چارچوبهای اکسپلویت که پلتفرمهای موبایل را هدف قرار میدهند، ادامه میدهند تا دادههای حساس با ارزش بالا، از جمله محتویات keychain و اعتبارنامههای کیف پول ارزهای دیجیتال را به دست آورند.
در عین حال، سازمانها با افزایش مواجهه با عوامل هوش مصنوعی بدون نظارت که مستقیماً در نرمافزارهای فروشنده تعبیه شدهاند، مواجه هستند. از آنجا که این قابلیتها اغلب زیرساختهای هویت مرکزی و بررسیهای سنتی تدارکات را دور میزنند، تیمهای امنیتی باید شیوههای نظارتی را طوری تنظیم کنند که هم نفوذ به دستگاههای تلفن همراه و هم ابزارهای خودکار سایه که در برنامههای کاربردی سازمانی موجود کار میکنند را پوشش دهند.
کیت اکسپلویت P7 DarkSword iOS، سرقت اطلاعات کیف پول ارز دیجیتال و دستورات از راه دور را اضافه میکند.
iVerify جزئیاتی در مورد P7 DarkSword، نوعی از کیت اکسپلویت DarkSword iOS، گزارش داد. P7 ردپای خود را روی دستگاه کاهش میدهد، سرقت دادههای keychain و کیف پولهای رمزنگاریشده را اضافه میکند و ارتباط دو طرفه C2 را پیادهسازی میکند. این کیت iOS 18.4 تا 18 را هدف قرار میدهد.
- چرا اهمیت دارد
- کاربرانی که از نسخههای iOS آسیبدیده استفاده میکنند، با سوءاستفادهی مخفیانهای مواجه هستند که قادر به سرقت اطلاعات حساس keychain و داراییهای ارز دیجیتال مستقیماً از دستگاههای تلفن همراه هدف است.
- چه باید کرد
- دستگاههای iOS را به آخرین نسخه میانافزار بهروزرسانی کنید تا آسیبپذیریهای افزایش امتیاز مرورگر و هسته برطرف شوند.
مشکل عامل شخص ثالث: چرا امنیتی که برای هوش مصنوعی انتخاب کردهاید، عاملهایی را که انتخاب نکردهاید، از قلم میاندازد؟
در محیطهایی که برای گزارش وضعیت امنیت عاملها در سال ۲۰۲۶ مورد مطالعه قرار گرفتهاند، تقریباً ۱۲۸۰ محصول شخص ثالث اکنون هوش مصنوعی را در خود جای دادهاند.
- چرا اهمیت دارد
- تیمهای امنیتی سازمانی با افشای دادههای بدون نظارت مواجه میشوند، زیرا عوامل هوش مصنوعی شخص ثالث بدون عبور از دروازههای هویت یا نقاط بررسی امنیتی، درون نرمافزارهای قابل اعتماد فعالیت میکنند.
مدیر اجرایی سایبری در پروندهای که گفته میشود با هکرهای ShinyHunters مرتبط است، دستگیر شد
ادوارد دوبروسکی، مدیر اجرایی امنیت سایبری کانادایی، در پنسیلوانیا در ارتباط با فعالیتهای اخاذی ادعایی که گزارشهای متعدد آن را به سرکوب مداوم افبیآی علیه گروه هکری ShinyHunters مرتبط دانستهاند، دستگیر شد.
استفاده از عوامل هوش مصنوعی ARTEX و Claude در حملات سایبری به بانکهای کره جنوبی
حملات سایبری که اوایل این ماه بخش مالی کره جنوبی را به لرزه درآورد، توسط یک هکر چینی با استفاده از مجموعه تست نفوذ هوش مصنوعی ARTEX و عوامل Claude انجام شد.
- چه باید کرد
- گزارشهای استفاده از عامل هوش مصنوعی داخلی را بررسی کنید و هشدارهای هوش تهدید را برای اهداف بخش مالی رصد کنید.
IP جنایی، AITEM را به عنوان تکامل بعدی مدیریت سطح حمله معرفی میکند
مدیریت سنتی سطح حمله به سازمانها کمک میکند تا داراییهای در معرض خطر را کشف کنند، اما قابلیت مشاهده به تنهایی برای مقابله با تهدیدها کافی نیست.
نکات کلیدی
- بدافزار P7 DarkSword نسخههای ۱۸.۴ تا ۱۸.۷ سیستمعامل iOS را هدف قرار میدهد تا دادههای مربوط به keychain و اعتبارنامههای کیف پولهای رمزنگاریشده را از طریق کانالهای دوطرفه C2 استخراج کند.
- زنجیرهی بهرهبرداری از جعبههای شنی مرورگر عبور میکند و به امتیازات هسته ارتقا مییابد تا بارهای داده را به SpringBoard تزریق کند.
- امنیت هوش مصنوعی سازمانی باید فراتر از دروازههای شخص ثالث گسترش یابد تا عوامل شخص ثالث تعبیهشدهای را که احراز هویت مرکزی SSO را دور میزنند، رصد کند.