
TÄGLICHES BRIEFING
Der Einzelhandelsriese Ahold Delhaize schaltet nach Cyberangriff seine Systeme ab
Das heutige Briefing behandelt IT-Störungen im Einzelhandel bei Ahold Delhaize, Hardware-Implantate in Ledger-Wallets und Sicherheitsrisiken durch persönliche KI-Assistenten in Unternehmensumgebungen.
5 Meldungen2 Min. Lesezeit
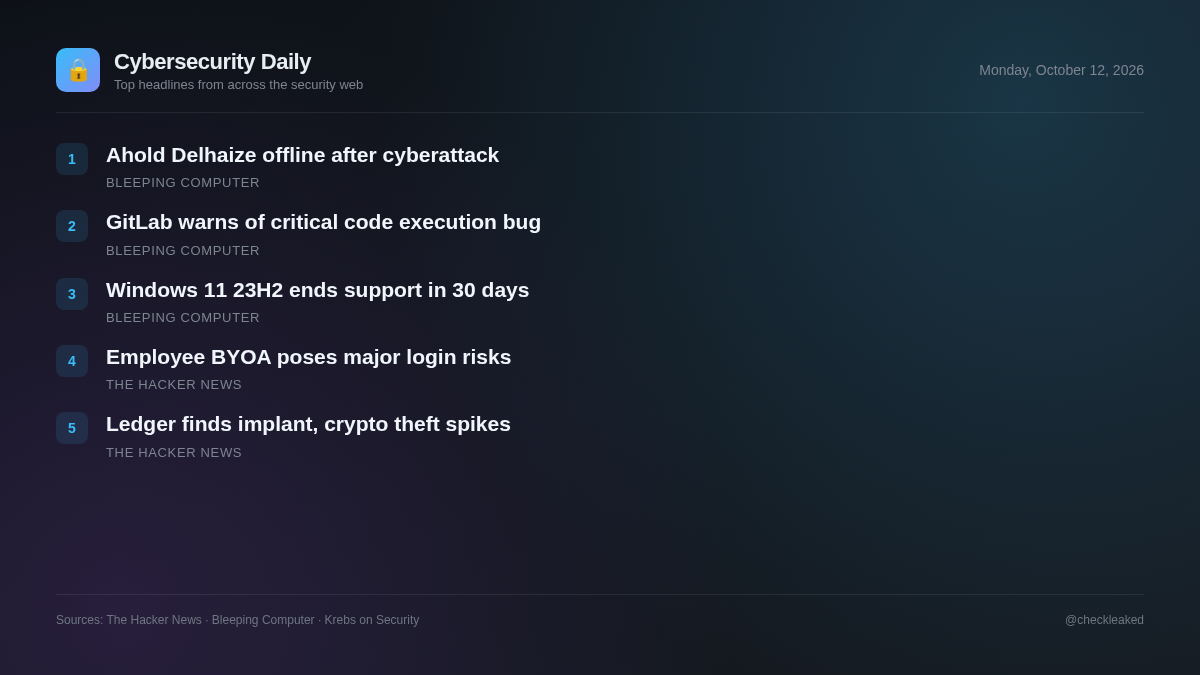
Unternehmenssicherheitsteams sehen sich heute mit einer Mischung aus Betriebsstörungen, Schwachstellen in der Lieferkette und der Ausbreitung von Schatten-IT konfrontiert. Der Einzelhandelsriese Ahold Delhaize musste aufgrund eines Cyberangriffs Systeme offline nehmen, während der Hersteller von Kryptowährungshardware Ledger eine unautorisierte Hardware-Implantation in Geräten des Wiederverkäufers CryptoBilis entdeckte.
GitLab warnt vor einer Sicherheitslücke mit maximaler Schwere, die die Ausführung von Code ermöglicht.
GitLab hat heute seine Nutzer gewarnt, umgehend eine Sicherheitslücke mit maximalem Schweregrad im CI/CD Regular Expression Compiler zu beheben, die es Angreifern ermöglichen könnte, beliebigen Code auf den Zielinstanzen auszuführen.
Ledger entdeckt unautorisierte Hardware-Implantation in von CryptoBilis verkaufter Wallet inmitten von Berichten über Gelddiebstahl
Ledger hat den Verkauf über den Wiederverkäufer CryptoBilis vorübergehend eingestellt, nachdem in einem verkauften Gerät ein unautorisierter Hardware-Einbau entdeckt wurde. Der Manipulationsvorfall in Südostasien steht im Zusammenhang mit gemeldeten Verlusten von über 86 Millionen US-Dollar.
- Warum das wichtig ist
- Kompromittierung der Hardware-Lieferkette ermöglicht es Angreifern, die Sicherheitsvorkehrungen auf den Geräten zu umgehen und Kryptowährungen zu stehlen, die auf betroffenen physischen Hardware-Wallets gespeichert sind.
- Was zu tun ist
- Nutzer, die innerhalb der letzten 90 Tage Geräte von CryptoBilis erworben haben, müssen die Einrichtung abbrechen oder ihre Vermögenswerte auf einen sicheren Seed übertragen.
Der Einzelhandelsriese Ahold Delhaize schaltet nach Cyberangriff seine Systeme ab
Der Einzelhandelsriese Ahold Delhaize, eine der weltweit größten Lebensmittelhandelsketten, bestätigte heute, dass er aufgrund eines „Cybersicherheitsvorfalls“, der sein Netzwerk betraf, einige Systeme offline nehmen musste.
Microsoft: Windows 11 23H2 erreicht in 30 Tagen das Supportende.
Microsoft hat seine Kunden daran erinnert, dass Systeme, auf denen Windows 11 23H2 Enterprise, Education und IoT Enterprise Editionen laufen, ab dem nächsten Monat keine Sicherheitsupdates mehr erhalten werden.
- Warum das wichtig ist
- Unterstützte Betriebssystemversionen erhalten keine monatlichen Sicherheitsupdates mehr, wodurch sie anfällig für neue Sicherheitslücken werden.
Bringen Sie Ihren eigenen Agenten mit: Die Assistenten Ihrer Mitarbeiter sind bereits angemeldet.
Die Einführung persönlicher KI-Agenten verläuft ungefähr so reibungslos wie erwartet: Amazon blockiert nun Metas Muse, weil es sich beim Surfen nicht als Bot zu erkennen gibt; Instinct gibt immer wieder Anlass zu Bedenken hinsichtlich des Datenschutzes; und die Horrorgeschichten über so ziemlich jeden persönlichen KI-Agenten häufen sich.
Die wichtigsten Punkte
- Als Reaktion auf einen schwerwiegenden Cyberangriff nahm Ahold Delhaize interne Systeme vom Netz.
- Ledger hat nach Berichten über gestohlene Gelder in Höhe von 86 Millionen Dollar eine unautorisierte Hardware-Implantation in Wallets des Wiederverkäufers CryptoBilis identifiziert.
- Ledger rät Kunden, die innerhalb der letzten 90 Tage Geräte von CryptoBilis erworben haben, die Einrichtung zu stoppen oder die Gelder mithilfe neuer Seed-Phrasen zu migrieren.