
TÄGLICHES BRIEFING
Danfoss-Controller überhitzt Supermarktkühlschränke, während LG-Fernseher einen grundlegenden Fehler aufweisen
Das heutige Briefing behandelt Angriffe auf Danfoss-Kühlsteuerungen in Frankreich, Pre-Auth-Root-Exploits auf LG Smart-TVs und SAP-Sicherheitswarnungen.
5 Meldungen2 Min. Lesezeit
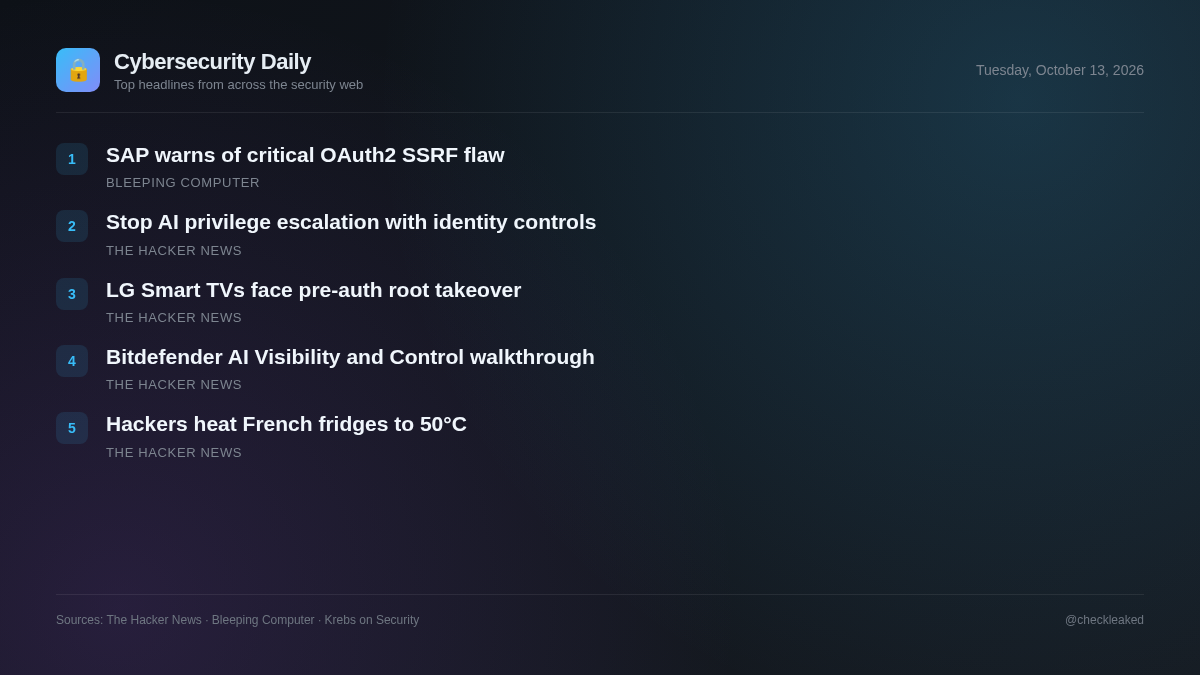
Gleichzeitig deckten Sicherheitsforscher drei Schwachstellen in webOS auf, die unauthentifizierten Root-Zugriff auf LG Smart-TVs über lokale Netzwerke ermöglichen. Systemadministratoren und Netzwerk-Sicherheitsteams müssen der Isolierung exponierter industrieller Steuerungsschnittstellen und der Aktualisierung anfälliger verbundener Endgeräte höchste Priorität einräumen.
Angreifer erhitzen Kühlschränke in französischen Supermärkten auf bis zu 50°C durch Manipulation von Danfoss-Steuerungen
Angreifer haben in französischen Supermärkten aus der Ferne Danfoss AK-SM- und AK-SC-Kühlregler gekapert, die Geräte in den Abtau-Modus versetzt und Temperaturen von bis zu 50 °C erreicht, wodurch Lebensmittelbestände vernichtet wurden.
- Warum das wichtig ist
- Industrielle Steuergeräte, die mit dem Internet verbunden sind und die physische Infrastruktur verwalten, können aus der Ferne manipuliert werden, was zu erheblichen finanziellen und betrieblichen Schäden führen kann.
- Was zu tun ist
- Trennen Sie die Danfoss AK-SM- und AK-SC-Controller vom öffentlichen Internet oder filtern Sie den Netzwerkzugriff streng.
SAP warnt vor schwerwiegender OAuth2-SSRF-Sicherheitslücke
SAP hat mit seinen Sicherheitsupdates vom Oktober 2026 insgesamt 20 Sicherheitslücken in verschiedenen Produkten behoben, darunter eine Sicherheitslücke mit maximalem Schweregrad im Cloud SDK für Python.
LG Smart-TVs anfällig für Root-Übernahme vor der Authentifizierung aus dem lokalen Netzwerk
Drei Sicherheitslücken in LG webOS 7.5.7-25 auf Firmware 04.54.40 können über den lokalen Netzwerkport 3001 verkettet werden, um Root-Zugriff auf Smart-TVs ohne Interaktion des Besitzers oder PIN-Authentifizierung zu erlangen.
- Warum das wichtig ist
- Lokale Angreifer können mithilfe vertrauenswürdiger Testzertifikate in der Sync-Demo-App die PIN-Abfrage umgehen, um privilegierte Schlüssel zu erlangen und TV-Operationen zu übernehmen.
- Was zu tun ist
- Aktualisieren Sie die Firmware Ihres betroffenen LG Smart-TVs umgehend auf die neueste gepatchte Version.
[Webinar] Wie man KI-gesteuerte Privilegienausweitung mit Laufzeit-Identitätskontrollen verhindert
Herkömmliche Identitätskontrollsysteme, die sich ausschließlich auf Authentifizierung und statische Zugriffsberechtigungen konzentrieren, geraten ins Hintertreffen, da KI die Aufklärung und die Geschwindigkeit der Rechteausweitung durch Angreifer beschleunigt.
- Was zu tun ist
- Evaluieren Sie die Laufzeitidentitätskontrollen, um die Aktivitäten nach der Authentifizierung kontinuierlich zu überwachen und einzuschränken.
Produktvorstellung: Bitdefender KI-Transparenz und -Steuerung
Bitdefender hat GravityZone AI Visibility and Control eingeführt, um nicht autorisierte KI-Software, in den Browser eingefügte Daten, Editor-Erweiterungen und lokale Modelllaufzeiten auf Windows-Endpunkten zu verfolgen.
Die wichtigsten Punkte
- Nach den Angriffen in Frankreich sollte der Fernzugriff auf die Kältemittelsteuerungen Danfoss AK-SM und AK-SC über das Netzwerk unterbrochen oder streng gefiltert werden.
- Aktualisieren Sie LG Smart-TVs mit webOS, um drei miteinander verbundene lokale Netzwerk-Schwachstellen zu beheben, die einen Root-Zugriff vor der Authentifizierung ermöglichen.