
TÄGLICHES BRIEFING
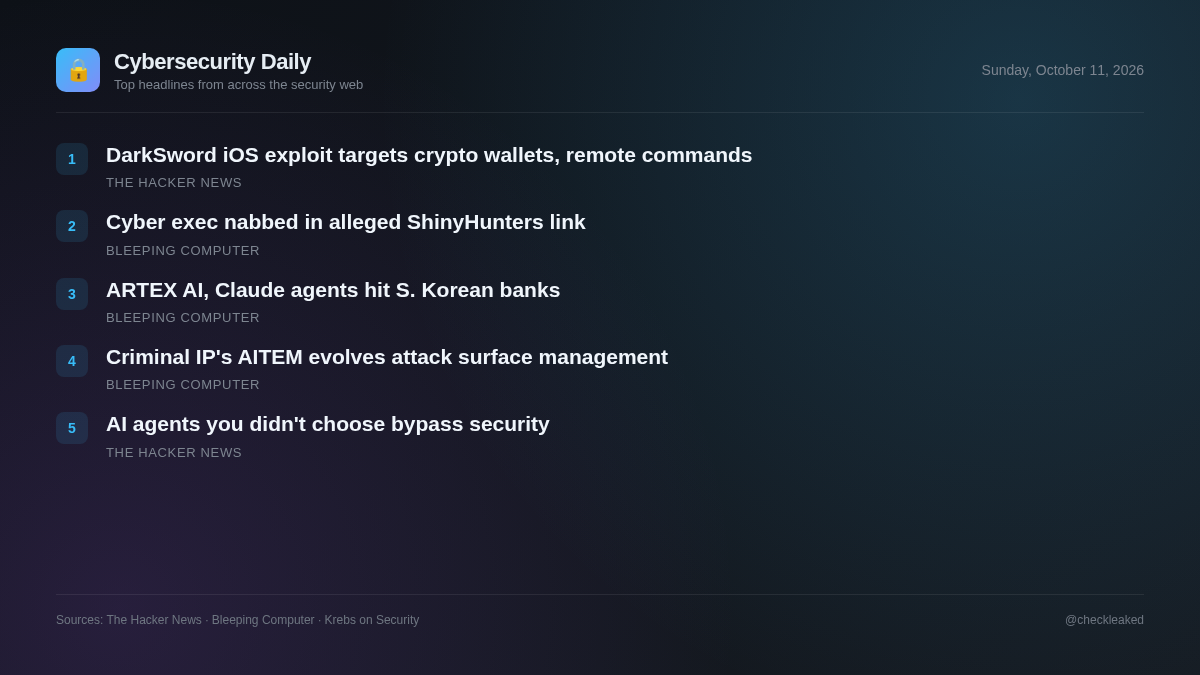
P7 DarkSword iOS Exploit Kit fügt Datendiebstahl von Krypto-Wallets und Fernsteuerung hinzu
Das heutige Briefing behandelt ein aktualisiertes DarkSword iOS Exploit Kit zum Diebstahl von Krypto-Wallets sowie die Sicherheitsherausforderungen durch unkontrollierte KI-Agenten von Drittanbietern.
5 Meldungen2 Min. Lesezeit
Eine neu detailliert beschriebene Variante eines iOS-Exploit-Kits verdeutlicht die anhaltende Bedrohung für mobile Umgebungen, während umfassendere Veränderungen in Unternehmenssoftware zeigen, dass Sicherheitsteams Schwierigkeiten haben, den Überblick über automatisierte Funktionen zu behalten. Das P7 DarkSword-Kit demonstriert, wie Angreifer ihre Exploitation-Frameworks für mobile Plattformen kontinuierlich verfeinern, um hochsensible Daten wie Schlüsselbundinhalte und Zugangsdaten für Kryptowährungs-Wallets zu erbeuten.
Gleichzeitig sehen sich Unternehmen einer zunehmenden Gefährdung durch unkontrollierte KI-Systeme ausgesetzt, die direkt in die Software von Anbietern integriert sind. Da diese Systeme häufig die zentrale Identitätsinfrastruktur und herkömmliche Beschaffungsprüfungen umgehen, müssen Sicherheitsteams ihre Überwachungsmethoden anpassen, um sowohl kompromittierte Mobilgeräte als auch im Verborgenen operierende automatisierte Tools in bestehenden Unternehmensanwendungen abzudecken.
P7 DarkSword iOS Exploit Kit fügt Datendiebstahl von Krypto-Wallets und Fernsteuerung hinzu
iVerify hat Details zu P7 DarkSword veröffentlicht, einer Variante des DarkSword iOS-Exploit-Kits. P7 reduziert die Speichernutzung auf dem Gerät, ermöglicht den Diebstahl von Schlüsselbund- und Krypto-Wallet-Daten und implementiert eine bidirektionale C2-Kommunikation. Das Kit zielt auf iOS 18.4 bis 18 ab.
- Warum das wichtig ist
- Nutzer betroffener iOS-Versionen sind einer heimlichen Sicherheitslücke ausgesetzt, die es ermöglicht, sensible Zugangsdaten für den Schlüsselbund und Kryptowährungsbestände direkt von den Zielgeräten zu stehlen.
- Was zu tun ist
- Aktualisieren Sie Ihre iOS-Geräte auf die neueste Firmware-Version, um Sicherheitslücken im Browser und Kernel zu beheben, die eine Rechteausweitung ermöglichen.
Das Problem mit Drittanbieter-Agenten: Warum die für KI entwickelte Sicherheitslösung die von Ihnen ausgewählten Agenten nicht berücksichtigt.
In den Umgebungen, die für den State of Agent Security Report 2026 untersucht wurden, betten mittlerweile rund 1.280 Drittanbieterprodukte KI ein.
- Warum das wichtig ist
- Unternehmenssicherheitsteams sehen sich mit unkontrollierter Datenoffenlegung konfrontiert, da KI-Agenten von Drittanbietern innerhalb vertrauenswürdiger Software operieren, ohne Identitätsgateways oder Sicherheitsprüfungspunkte zu passieren.
Cyber-Manager in Fall verhaftet, der angeblich mit ShinyHunters-Hackern in Verbindung steht
Der kanadische Cybersicherheitsexperte Edward Dubrovsky wurde in Pennsylvania im Zusammenhang mit mutmaßlichen Erpressungsaktivitäten verhaftet, die laut mehreren Berichten mit dem laufenden Vorgehen des FBI gegen die Hackergruppe ShinyHunters in Verbindung stehen.
ARTEX AI, Claude-Agenten, die bei Cyberangriffen auf südkoreanische Banken eingesetzt wurden
Die Cyberangriffe, die Anfang dieses Monats den südkoreanischen Finanzsektor erschütterten, wurden von einem chinesischen Hacker unter Verwendung der ARTEX AI Penetration Testing Suite und Claude-Agenten gestartet.
- Was zu tun ist
- Überprüfen Sie interne Nutzungsprotokolle von KI-Agenten und überwachen Sie Bedrohungsanalysen für Ziele im Finanzsektor.
Criminal IP stellt AITEM als die nächste Evolutionsstufe des Angriffsflächenmanagements vor.
Das traditionelle Angriffsflächenmanagement hilft Unternehmen dabei, exponierte Assets zu entdecken, aber Transparenz allein reicht nicht aus, um Bedrohungen zu begegnen.
Die wichtigsten Punkte
- P7 DarkSword zielt auf iOS-Versionen 18.4 bis 18.7 ab, um über bidirektionale C2-Kanäle Schlüsselbunddaten und Zugangsdaten für Krypto-Wallets zu extrahieren.
- Die Exploit-Kette entkommt den Browser-Sandboxes und eskaliert zu Kernel-Privilegien, um Payloads in SpringBoard einzuschleusen.
- Die Sicherheit von KI-Systemen in Unternehmen muss über die Gateways des Erstanbieters hinausgehen und auch eingebettete Drittanbieter-Agenten überwachen, die die zentrale SSO-Authentifizierung umgehen.