
每日简报
网络研讨会:哪些 Google Workspace 安全控制措施真正重要?
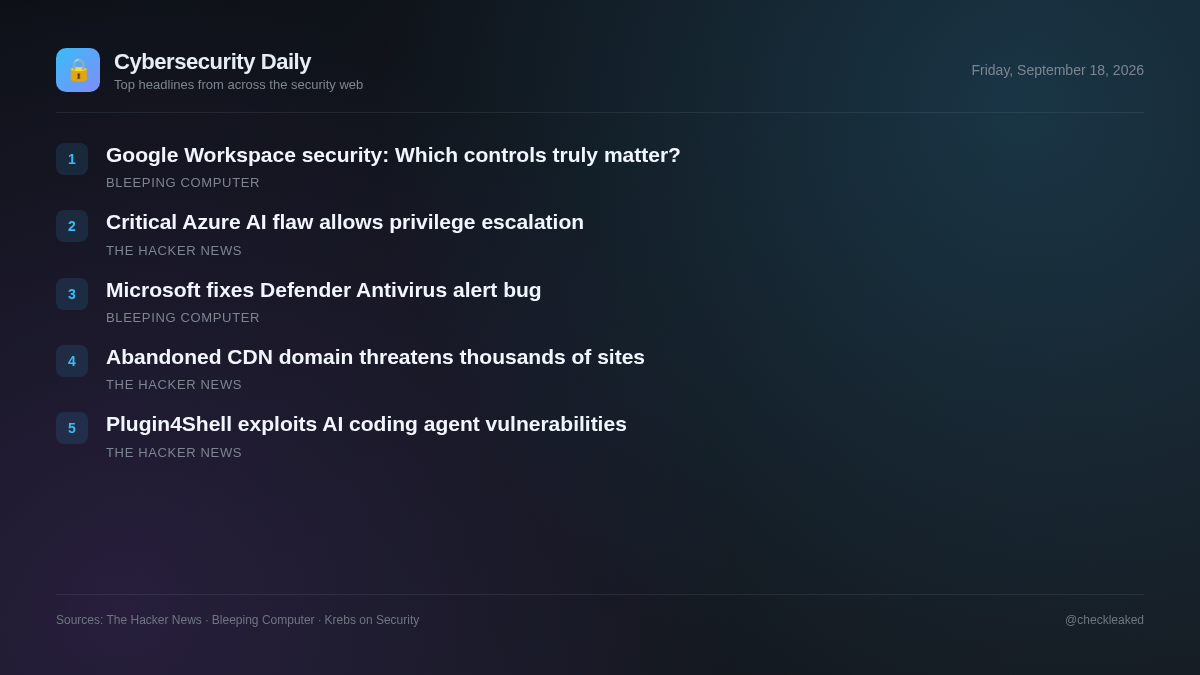
今天的简报涵盖了 CVSS 10.0 Azure AI Foundry 缺陷、被劫持的 CDN 域名以及 AI 编码代理中的 Plugin4Shell 漏洞。
5 条新闻阅读需 1 分钟
当前的安全威胁形势凸显了云基础设施、第三方软件供应链和人工智能开发环境中的关键风险。微软已修复 Azure AI Foundry 中一个最高级别的权限提升漏洞,该漏洞利用了身份验证检查的缺失,无需客户采取任何措施。
安全团队和开发人员应优先审查嵌入在其 Web 应用程序中的外部脚本,并立即更新存在漏洞的 AI 开发工具。
微软修复了 CVSS 10.0 Azure AI Foundry 漏洞,该漏洞可能导致未经授权的权限提升。
微软已修复 Azure AI Foundry 中的一个最高级别权限提升漏洞(CVE-2026-85889,CVSS 评分为 10.0)。该漏洞由于关键功能的身份验证缺失,使得未经授权的网络攻击者能够提升权限。微软已应用修复程序,无需客户采取任何行动。
- 为何重要
- 使用 Azure AI Foundry 的企业组织由于缺少身份验证而面临潜在的基于网络的权限提升风险。
- 应对措施
- 通过微软确认 Azure AI Foundry 云环境更新。
一个废弃的CDN域名被重新注册。数千个网站仍然在使用它。
一个废弃的CDN域名于2025年7月被持有通配符DNS的所有者重新注册。数千个网站、代码库和文档页面保留了对子域名的硬编码引用,这使得所有者能够在不影响调用者功能的情况下控制所提供的内容。
- 为何重要
- 如果废弃的基础设施被重新利用,调用旧版 CDN 域名的网站就有可能执行任意外部脚本。
Plugin4Shell 允许代码库所有者在四个 AI 编码代理之间交换已锁定的插件代码
Air Security 披露了 Plugin4Shell 漏洞,该漏洞存在于四个 AI 编码代理中,代码库所有者可以利用该漏洞交换已锁定的插件代码。这些代理在获取代码时不会将其与锁定的提交哈希值进行验证,从而允许通过分支名称进行恶意替换。Claude Code 和 Codex 已发布补丁。
- 应对措施
- 将 Claude Code 更新至版本 2.1.179,将 Codex 更新至版本 0.146.0。
网络研讨会:哪些 Google Workspace 安全控制措施真正重要?
快速发展的公司面临着无数关于如何保护 Google Workspace 的建议,但并非每项控制措施都能提供相同的价值。
微软修复了“Defender防病毒软件已关闭”警报背后的漏洞
微软已解决一个已知问题,该问题会导致在安装最新更新后,错误地发出警告,提示 Defender 防病毒软件已关闭。
要点摘要
- 微软修复了 CVE-2026-85889,这是一个 CVSS 10.0 级的 Azure AI Foundry 身份验证缺失漏洞,可导致权限提升。
- 第三方重新注册的废弃 CDN 域名仍然被数千个网站积极调用,这会带来供应链风险。
- Plugin4Shell 漏洞允许攻击者通过伪造提交哈希值,在四个 AI 编码代理之间交换已锁定的插件代码。
- Anthropic 为 Claude Code 2.1.179 打上了补丁,OpenAI 为 Codex 0.146.0 打上了针对 Plugin4Shell 的补丁,而 GitHub Copilot 仍然没有打上补丁。