
每日简报
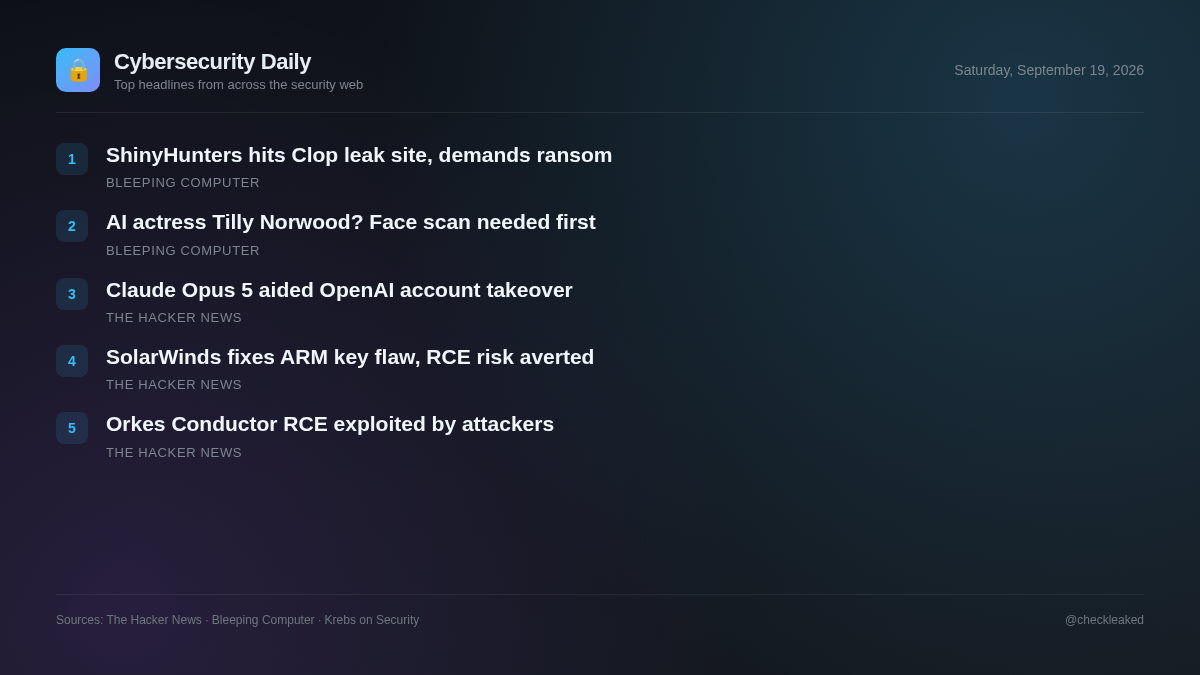
ShinyHunters黑客组织入侵Clop泄露网站,威胁勒索勒索软件团伙。
今天的简报涵盖了被积极利用的 Orkes Conductor RCE、SolarWinds ARM 硬编码密钥缺陷,以及人工智能辅助研究揭示的 OpenAI 链式账户接管缺陷。
5 条新闻阅读需 1 分钟
与此同时,安全研究也凸显了人工智能模型在发现安全漏洞方面日益重要的作用。研究人员利用 Claude Opus 5 模型,在一个开源论坛和内部身份验证系统中发现了一系列漏洞,这些漏洞被用于访问 OpenAI 的内部代码库。
使用 Orkes Conductor 或 SolarWinds ARM 的组织应优先立即升级易受攻击的系统,同时开发团队必须确保所有面向用户的服务都经过适当的输入清理和身份验证检查。
Orkes Conductor 工作流平台中的关键预授权远程代码执行漏洞已被利用
Orkes Conductor 3.21.21(3.30.2 之前的版本)中存在一个严重的预认证远程代码执行漏洞 (CVE-2026-58138),目前已被攻击者积极利用。攻击者提交包含 JavaScript 或 Python 表达式的恶意内联工作流定义,以绕过未沙箱化的 GraalVM 评估器。
- 为何重要
- 未经身份验证的远程攻击者可以通过 Java 反射或子进程调用在暴露的 Orkes Conductor 服务器上执行任意操作系统命令。
- 应对措施
- 立即将 Orkes Conductor 实例更新至 3.30.2 或更高版本。
Claude Opus 5 通过连锁缺陷帮助研究人员接管了 OpenAI 员工账户
Hacktron 的安全研究人员利用 Anthropic 的 Claude Opus 5 漏洞,将 OpenAI 公共 Discourse 帮助论坛中的一个漏洞与 OpenAI 登录系统中的一个漏洞关联起来。研究表明,攻击者能够控制 OpenAI 员工的 ChatGPT 和 Codex 账户,并在 72 小时内入侵 OpenAI 内部代码库。
SolarWinds 修复了 ARM 硬编码密钥漏洞,该漏洞可导致未经身份验证的远程代码执行 (RCE)。
SolarWinds 已修复 Access Rights Manager (ARM) 2026.2 及更早版本中的一个未经身份验证的远程代码执行漏洞 (CVE-2026-28326)。该漏洞的 CVSS 评分为 8.8,是由硬编码的静态密钥引起的。
- 为何重要
- 未经身份验证的远程攻击者可以利用硬编码密钥在运行易受攻击的 SolarWinds ARM 实例的服务器上执行任意代码。
ShinyHunters黑客组织入侵Clop泄露网站,威胁勒索勒索软件团伙。
由于 Cloudflare 机器人验证页面屏蔽了源内容,因此无法提供详细的新闻文本。
想给爆红人工智能女演员蒂莉·诺伍德打电话?先同意进行面部扫描。
由于 Cloudflare 机器人验证页面屏蔽了源内容,因此无法提供详细的新闻文本。
要点摘要
- Orkes Conductor 版本 3.21.21 到 3.30.2 之间存在未经身份验证的 RCE 漏洞 CVE-2026-58138 的活跃利用。
- SolarWinds 修复了 CVE-2026-28326,这是 Access Rights Manager 2026.2 及更早版本中 CVSS 评级为 8.8 的硬编码密钥漏洞。
- Hacktron 研究人员利用 Claude Opus 5 漏洞,通过连锁 Discourse 和登录漏洞接管了 OpenAI 员工帐户。