
BẢN TIN HÀNG NGÀY
Hội thảo trực tuyến: Những biện pháp bảo mật nào của Google Workspace thực sự quan trọng?
Bản tin hôm nay đề cập đến lỗ hổng CVSS 10.0 của Azure AI Foundry, các tên miền CDN bị chiếm đoạt và các lỗ hổng Plugin4Shell trong các tác nhân lập trình AI.
5 tin tức4 phút đọc
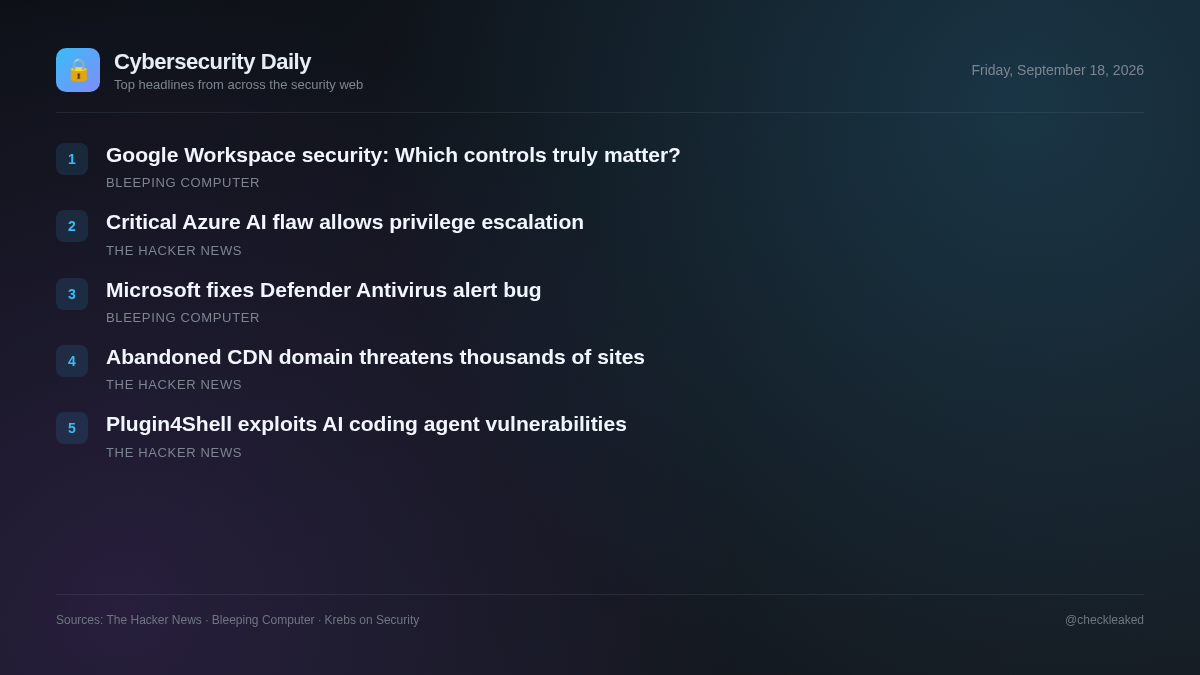
Bối cảnh các mối đe dọa hiện nay nhấn mạnh những rủi ro nghiêm trọng trong cơ sở hạ tầng đám mây, chuỗi cung ứng phần mềm của bên thứ ba và môi trường phát triển AI. Microsoft đã khắc phục lỗ hổng leo thang đặc quyền mức độ nghiêm trọng cao nhất trong Azure AI Foundry, lỗ hổng này yêu cầu kiểm tra xác thực bị thiếu, nhưng khách hàng không cần thực hiện bất kỳ hành động nào.
Các nhóm bảo mật và nhà phát triển nên ưu tiên xem xét các đoạn mã bên ngoài được nhúng trong ứng dụng web của họ và cập nhật ngay lập tức các công cụ phát triển AI dễ bị tổn thương.
Microsoft vá lỗi bảo mật CVSS 10.0 trên Azure AI Foundry, lỗ hổng cho phép leo thang đặc quyền trái phép.
Microsoft đã vá một lỗ hổng leo thang đặc quyền mức độ nghiêm trọng cao nhất, được theo dõi với mã CVE-2026-85889 và điểm CVSS là 10.0, trong Azure AI Foundry. Việc thiếu xác thực cho một chức năng quan trọng đã cho phép những kẻ tấn công mạng trái phép nâng cao đặc quyền. Microsoft đã áp dụng các bản vá mà không yêu cầu bất kỳ hành động nào từ phía khách hàng.
- Tại sao điều này quan trọng
- Các tổ chức doanh nghiệp sử dụng Azure AI Foundry đã phải đối mặt với nguy cơ leo thang đặc quyền dựa trên mạng do thiếu xác thực.
- Nên làm gì
- Xác nhận các bản cập nhật môi trường đám mây Azure AI Foundry thông qua Microsoft.
Một tên miền CDN bị bỏ hoang đã được đăng ký lại. Hàng nghìn trang web vẫn đang sử dụng tên miền đó.
Một tên miền CDN bị bỏ hoang đã được đăng ký lại vào tháng 7 năm 2025 bởi một chủ sở hữu có DNS ký tự đại diện. Hàng nghìn trang web, kho lưu trữ và trang tài liệu vẫn giữ nguyên các tham chiếu được mã hóa cứng đến các tên miền phụ, cho phép chủ sở hữu kiểm soát nội dung được cung cấp mà không làm ảnh hưởng đến chức năng của bên gọi.
- Tại sao điều này quan trọng
- Các trang web gọi đến các tên miền CDN cũ có nguy cơ thực thi các tập lệnh bên ngoài tùy ý nếu cơ sở hạ tầng bị bỏ hoang được tái sử dụng.
Plugin4Shell cho phép chủ sở hữu kho lưu trữ trao đổi mã plugin được ghim giữa bốn tác nhân lập trình AI.
Air Security đã tiết lộ Plugin4Shell, một lỗ hổng trong bốn tác nhân lập trình AI cho phép chủ sở hữu kho lưu trữ hoán đổi mã plugin đã được ghim. Các tác nhân này lấy mã mà không xác thực nó so với mã băm cam kết đã khóa, cho phép thay thế độc hại thông qua tên nhánh. Các bản vá đã được phát hành cho Claude Code và Codex.
- Nên làm gì
- Cập nhật Claude Code lên phiên bản 2.1.179 và Codex lên phiên bản 0.146.0.
Hội thảo trực tuyến: Những biện pháp bảo mật nào của Google Workspace thực sự quan trọng?
Các công ty đang phát triển nhanh chóng phải đối mặt với vô số khuyến nghị về việc bảo mật Google Workspace, nhưng không phải mọi biện pháp kiểm soát đều mang lại giá trị như nhau.
Microsoft khắc phục lỗi gây ra cảnh báo "Defender Antivirus đã bị tắt"
Microsoft đã khắc phục sự cố đã biết gây ra cảnh báo không chính xác cho biết Defender Antivirus đã bị tắt sau khi cài đặt các bản cập nhật gần đây.
Điểm chính
- Microsoft đã vá lỗi CVE-2026-85889, một lỗ hổng thiếu xác thực được đánh giá bằng CVSS 10.0 trong Azure AI Foundry, cho phép leo thang đặc quyền.
- Một tên miền CDN bị bỏ rơi được bên thứ ba đăng ký lại vẫn đang được hàng ngàn trang web sử dụng, tiềm ẩn rủi ro về chuỗi cung ứng.
- Lỗ hổng Plugin4Shell cho phép kẻ tấn công hoán đổi mã plugin được ghim giữa bốn tác nhân lập trình AI bằng cách giả mạo mã băm của commit.
- Anthropic đã vá lỗi Claude Code 2.1.179 và OpenAI đã vá lỗi Codex 0.146.0 đối với Plugin4Shell, trong khi GitHub Copilot vẫn chưa được vá lỗi.