
BẢN TIN HÀNG NGÀY
Nhóm ShinyHunters tấn công trang web rò rỉ thông tin Clop, đe dọa tống tiền băng đảng ransomware.
Bản tin hôm nay đề cập đến lỗ hổng RCE (Remote Entry Entry) đang bị khai thác tích cực trên hệ thống Orkes Conductor, một lỗi khóa được mã hóa cứng trên hệ điều hành ARM của SolarWinds, và nghiên cứu có sự hỗ trợ của trí tuệ nhân tạo (AI) tiết lộ các lỗ hổng chiếm đoạt tài khoản theo chuỗi tại OpenAI.
5 tin tức4 phút đọc
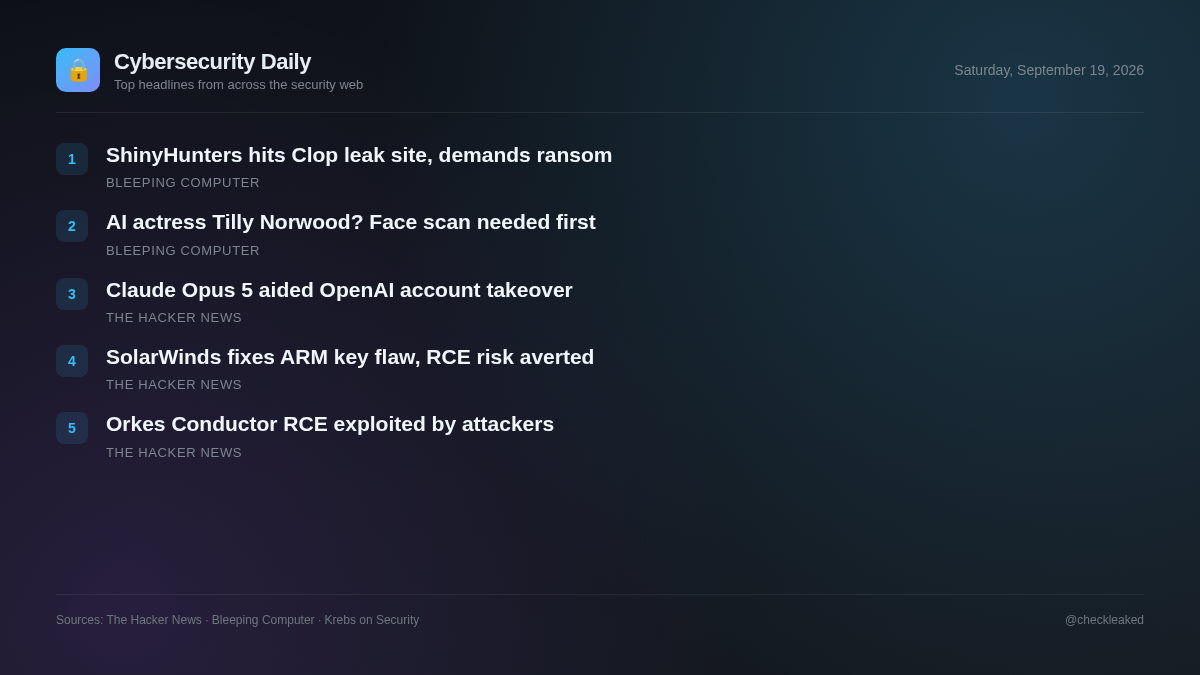
Song song đó, nghiên cứu bảo mật nhấn mạnh vai trò ngày càng tăng của các mô hình AI trong việc tìm kiếm các lỗ hổng bảo mật. Các nhà nghiên cứu sử dụng Claude Opus 5 đã liên kết các lỗi trong một diễn đàn mã nguồn mở và các hệ thống xác thực nội bộ để truy cập vào kho mã nguồn nội bộ của OpenAI.
Các tổ chức sử dụng Orkes Conductor hoặc SolarWinds ARM nên ưu tiên nâng cấp ngay lập tức các hệ thống dễ bị tổn thương, trong khi các nhóm phát triển phải đảm bảo việc làm sạch dữ liệu đầu vào và kiểm tra xác thực đúng cách trên tất cả các dịch vụ hướng đến người dùng.
Lỗ hổng thực thi mã từ xa (RCE) nghiêm trọng trước khi xác thực trong nền tảng quy trình làm việc Orkes Conductor bị khai thác trong thực tế.
Một lỗ hổng thực thi mã từ xa trước khi xác thực nghiêm trọng (CVE-2026-58138) trong Orkes Conductor 3.21.21 trước phiên bản 3.30.2 đang bị khai thác tích cực trên thực tế. Kẻ tấn công gửi các định nghĩa quy trình làm việc nội tuyến độc hại chứa các biểu thức JavaScript hoặc Python để vượt qua các trình đánh giá GraalVM không được bảo vệ trong môi trường sandbox.
- Tại sao điều này quan trọng
- Kẻ tấn công từ xa không cần xác thực có thể thực thi các lệnh hệ điều hành tùy ý thông qua phản chiếu Java hoặc các lệnh gọi tiến trình con trên các máy chủ Orkes Conductor bị lộ.
- Nên làm gì
- Cập nhật ngay lập tức các phiên bản Orkes Conductor lên phiên bản 3.30.2 trở lên.
Claude Opus 5 đã giúp các nhà nghiên cứu chiếm đoạt tài khoản nhân viên OpenAI thông qua chuỗi các lỗ hổng bảo mật.
Các nhà nghiên cứu bảo mật tại Hacktron đã sử dụng Claude Opus 5 của Anthropic để kết hợp một lỗ hổng trong diễn đàn trợ giúp công khai Discourse của OpenAI với một điểm yếu trong hệ thống đăng nhập của OpenAI. Nghiên cứu đã chứng minh việc chiếm đoạt tài khoản ChatGPT và Codex của nhân viên OpenAI và xâm nhập được vào kho mã nguồn nội bộ của OpenAI trong vòng 72 giờ.
SolarWinds vá lỗi khóa mã hóa cứng trên ARM cho phép thực thi mã nguồn từ xa mà không cần xác thực.
SolarWinds đã vá lỗ hổng thực thi mã từ xa không cần xác thực (CVE-2026-28326) trong các phiên bản Access Rights Manager (ARM) 2026.2 trở xuống. Lỗ hổng này có điểm CVSS là 8.8 và do một khóa tĩnh được mã hóa cứng gây ra.
- Tại sao điều này quan trọng
- Kẻ tấn công từ xa không cần xác thực có thể lợi dụng khóa được mã hóa cứng để thực thi mã tùy ý trên các máy chủ đang chạy các phiên bản SolarWinds ARM dễ bị tổn thương.
Nhóm ShinyHunters tấn công trang web rò rỉ thông tin Clop, đe dọa tống tiền băng đảng ransomware.
Không thể xem được văn bản tin chi tiết do trang xác minh bot của Cloudflare đã chặn nội dung nguồn.
Bạn muốn gọi cho nữ diễn viên AI nổi tiếng Tilly Norwood? Hãy đồng ý quét khuôn mặt trước nhé.
Không thể xem được văn bản tin chi tiết do trang xác minh bot của Cloudflare đã chặn nội dung nguồn.
Điểm chính
- Các phiên bản Orkes Conductor 3.21.21 trước 3.30.2 đang bị khai thác tích cực thông qua lỗ hổng thực thi mã từ xa không cần xác thực CVE-2026-58138.
- SolarWinds đã vá lỗi CVE-2026-28326, một lỗ hổng khóa được mã hóa cứng trong phiên bản 8.8 CVSS của Access Rights Manager 2026.2 trở xuống.
- Các nhà nghiên cứu của Hacktron đã sử dụng Claude Opus 5 để kết hợp các lỗ hổng bảo mật và đăng nhập trong Discourse, từ đó chiếm quyền kiểm soát các tài khoản của nhân viên OpenAI.