
GÜNLÜK BÜLTEN
Webinar: Google Workspace güvenlik kontrollerinden hangileri gerçekten önemli?
Bugünkü bilgilendirme, CVSS 10.0 Azure AI Foundry açığını, ele geçirilmiş CDN alan adlarını ve yapay zeka kodlama aracılarındaki Plugin4Shell güvenlik açıklarını kapsamaktadır.
5 haber2 dk okuma
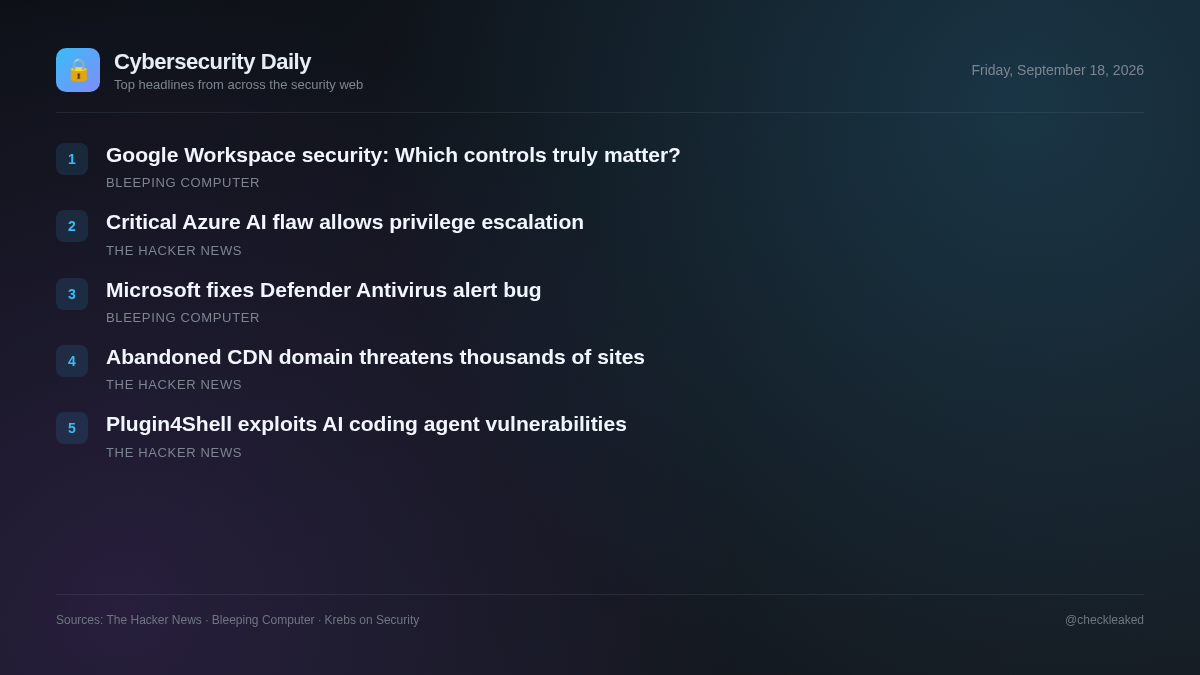
Günümüzün tehdit ortamı, bulut altyapısı, üçüncü taraf yazılım tedarik zincirleri ve yapay zeka geliştirme ortamlarındaki kritik riskleri vurgulamaktadır. Microsoft, Azure AI Foundry'de eksik kimlik doğrulama kontrollerini gerektiren ve müşterilerden herhangi bir işlem gerektirmeyen, en yüksek önem derecesine sahip bir ayrıcalık yükseltme güvenlik açığını giderdi.
Güvenlik ekipleri ve geliştiriciler, web uygulamalarına yerleştirilmiş harici komut dosyalarını gözden geçirmeye ve güvenlik açığı bulunan yapay zeka geliştirme araçlarını derhal güncellemeye öncelik vermelidir.
Microsoft, yetkisiz ayrıcalık yükseltmesine olanak sağlayan CVSS 10.0 Azure AI Foundry açığını yamaladı.
Microsoft, Azure AI Foundry'de CVSS puanı 10.0 olan ve CVE-2026-85889 olarak izlenen, en yüksek önem derecesine sahip bir ayrıcalık yükseltme açığını yamaladı. Kritik bir işlev için eksik kimlik doğrulama, yetkisiz ağ saldırganlarının ayrıcalıklarını yükseltmesine olanak tanıyordu. Microsoft, müşterilerden herhangi bir işlem gerektirmeden düzeltmeleri uyguladı.
- Neden önemli
- Azure AI Foundry kullanan kurumsal kuruluşlar, eksik kimlik doğrulama nedeniyle ağ tabanlı ayrıcalık yükseltme riskiyle karşı karşıya kaldı.
- Ne yapılmalı
- Microsoft üzerinden Azure AI Foundry bulut ortamı güncellemelerini onaylayın.
Terk edilmiş bir CDN alan adı yeniden kaydedildi. Binlerce site hala bu alan adını kullanıyor.
Temmuz 2025'te terk edilmiş bir CDN alan adı, joker karakterli DNS'ye sahip bir kişi tarafından yeniden kaydedildi. Binlerce web sitesi, depo ve dokümantasyon sayfası, alt alan adlarına sabit kodlanmış referanslar içeriyor ve bu da sahibinin, çağıran işlevselliğini bozmadan sunulan içeriği kontrol etmesine olanak tanıyor.
- Neden önemli
- Eski CDN alan adlarını kullanan web siteleri, terk edilmiş altyapının yeniden kullanılması durumunda rastgele harici komut dosyalarının çalıştırılması riskini taşır.
Plugin4Shell, depo sahiplerinin sabitlenmiş eklenti kodlarını dört yapay zeka kodlama aracısı arasında değiştirmesine olanak tanır.
Air Security, dört yapay zeka kodlama aracısında bulunan ve depo sahiplerinin sabitlenmiş eklenti kodunu değiştirmesine olanak tanıyan Plugin4Shell adlı bir güvenlik açığını ortaya çıkardı. Aracılar, kodu kilitli commit hash'ine karşı doğrulamadan alıyor ve bu da dal adları aracılığıyla kötü amaçlı değişikliklere olanak tanıyor. Claude Code ve Codex için yamalar yayınlandı.
- Ne yapılmalı
- Claude Code'u 2.1.179 sürümüne ve Codex'i 0.146.0 sürümüne güncelleyin.
Webinar: Google Workspace güvenlik kontrollerinden hangileri gerçekten önemli?
Hızla büyüyen şirketler, Google Workspace'i güvence altına almak için sayısız öneriyle karşı karşıya kalıyor, ancak her kontrol aynı değeri sağlamıyor.
Microsoft, 'Defender Antivirus kapalı' uyarılarının arkasındaki hatayı düzeltti.
Microsoft, son güncellemelerin yüklenmesinin ardından Defender Antivirus'ün kapatıldığına dair hatalı uyarılar verilmesine neden olan bilinen bir sorunu çözdü.
Öne çıkanlar
- Microsoft, Azure AI Foundry'de ayrıcalık yükseltmesine olanak sağlayan CVSS 10.0 eksik kimlik doğrulama açığı olan CVE-2026-85889'u yamaladı.
- Terk edilmiş bir CDN alan adının üçüncü bir tarafça yeniden kaydedilmesi, binlerce site tarafından hala aktif olarak kullanılıyor ve bu da tedarik zinciri riskleri oluşturuyor.
- Plugin4Shell güvenlik açıkları, saldırganların commit hash'lerini taklit ederek dört yapay zeka kodlama aracısı arasında sabitlenmiş eklenti kodunu değiştirmelerine olanak tanır.
- Anthropic, Claude Code 2.1.179'u ve OpenAI de Codex 0.146.0'ı Plugin4Shell'e karşı yamaladı, ancak GitHub Copilot hala yamalanmamış durumda.