
GÜNLÜK BÜLTEN
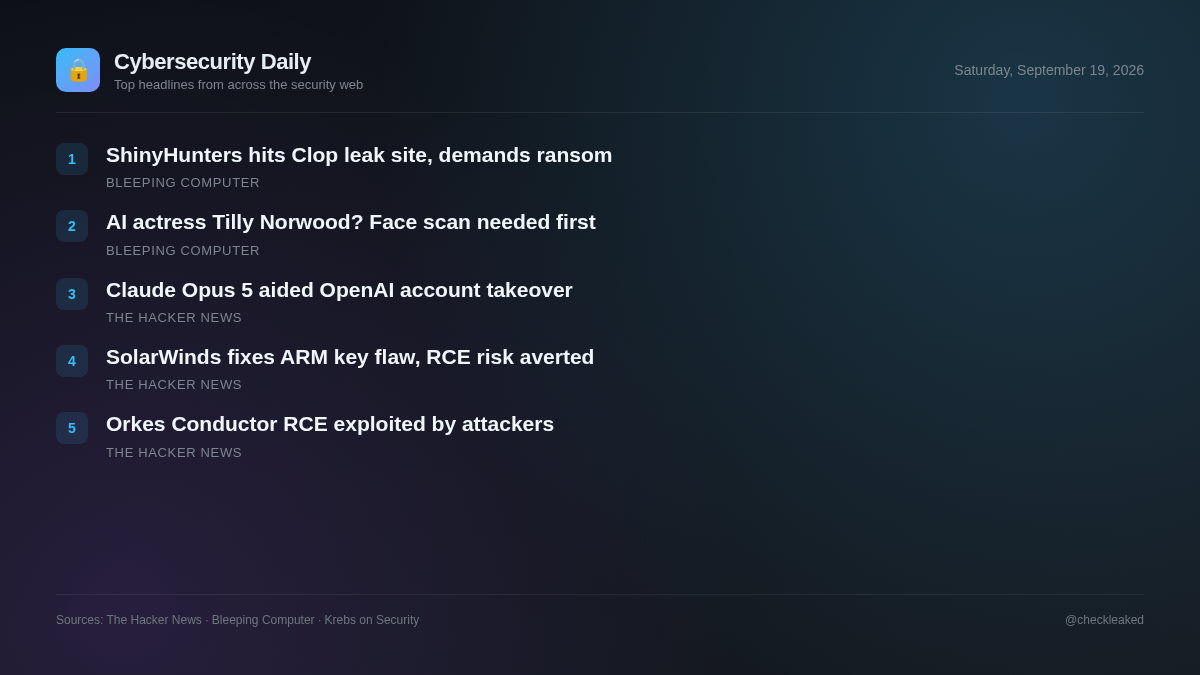
ShinyHunters, Clop sızıntı sitesini hackledi ve fidye yazılımı çetesinden haraç almakla tehdit etti.
Bugünkü bilgilendirmede, aktif olarak istismar edilen bir Orkes Conductor RCE açığı, SolarWinds ARM'de kodlanmış bir anahtar açığı ve OpenAI'da zincirleme hesap ele geçirme açıklarını ortaya çıkaran yapay zeka destekli araştırmalar ele alınıyor.
5 haber2 dk okuma
Eş zamanlı olarak, güvenlik araştırmaları, yapay zeka modellerinin güvenlik açıklarını bulmadaki artan rolünü vurgulamaktadır. Claude Opus 5 kullanan araştırmacılar, açık kaynaklı bir forumda ve dahili kimlik doğrulama sistemlerinde hataları birbirine bağlayarak OpenAI'nin dahili kod depolarına erişim sağladılar.
Orkes Conductor veya SolarWinds ARM kullanan kuruluşlar, güvenlik açığı bulunan sistemleri derhal yükseltmeye öncelik vermelidir; geliştirme ekipleri ise tüm kullanıcıya yönelik hizmetlerde uygun girdi doğrulama ve kimlik doğrulama kontrollerinin yapılmasını sağlamalıdır.
Orkes Conductor Workflow Platform'da Kritik Ön Yetkilendirme Uzaktan Kod Yürütme (RCE) Açığı Gerçek Dünyada İstismar Edildi
Orkes Conductor 3.21.21'in 3.30.2 öncesi sürümlerinde kritik bir ön kimlik doğrulama uzaktan kod yürütme açığı (CVE-2026-58138) aktif olarak istismar ediliyor. Saldırganlar, korumasız GraalVM değerlendiricilerini atlatmak için JavaScript veya Python ifadeleri içeren kötü amaçlı satır içi iş akışı tanımları gönderiyor.
- Neden önemli
- Kimlik doğrulaması yapılmamış uzaktan saldırganlar, açıkta bulunan Orkes Conductor sunucularında Java yansıtma veya alt işlem çağrıları yoluyla rastgele işletim sistemi komutları çalıştırabilirler.
- Ne yapılmalı
- Orkes Conductor sürümlerini derhal 3.30.2 veya daha yüksek bir sürüme güncelleyin.
Claude Opus 5, zincirleme güvenlik açıkları aracılığıyla araştırmacıların OpenAI çalışanlarının hesaplarını ele geçirmesine yardımcı oldu.
Hacktron'daki güvenlik araştırmacıları, Anthropic'in Claude Opus 5'ini kullanarak OpenAI'nin herkese açık Discourse yardım forumundaki bir güvenlik açığını OpenAI'nin giriş sistemindeki bir zafiyetle birleştirdi. Araştırma, OpenAI çalışanlarının ChatGPT ve Codex hesaplarının ele geçirildiğini ve 72 saat içinde OpenAI'nin dahili kod deposuna ulaşıldığını gösterdi.
SolarWinds, ARM'de yerleşik bir anahtar açığını yamalayarak kimlik doğrulaması gerektirmeyen uzaktan kod yürütme (RCE) olanağını sağladı.
SolarWinds, Access Rights Manager (ARM) 2026.2 ve önceki sürümlerinde bulunan kimlik doğrulaması gerektirmeyen uzaktan kod yürütme güvenlik açığını (CVE-2026-28326) yamaladı. CVSS puanı 8.8 olan bu güvenlik açığı, sabit kodlanmış bir statik anahtardan kaynaklanmaktadır.
- Neden önemli
- Kimlik doğrulaması yapılmamış uzaktan saldırganlar, sabit kodlanmış anahtarı kullanarak SolarWinds ARM'nin savunmasız örneklerini çalıştıran sunucularda rastgele kod yürütebilirler.
ShinyHunters, Clop sızıntı sitesini hackledi ve fidye yazılımı çetesinden haraç almakla tehdit etti.
Cloudflare bot doğrulama sayfası kaynak içeriği engellediği için ayrıntılı haber metni mevcut değil.
Viral yapay zekâ oyuncusu Tilly Norwood'u mu arıyorsunuz? Önce yüz taramasına izin verin.
Cloudflare bot doğrulama sayfası kaynak içeriği engellediği için ayrıntılı haber metni mevcut değil.
Öne çıkanlar
- Orkes Conductor'ın 3.21.21 sürümünden 3.30.2'ye kadar olan sürümleri, kimlik doğrulaması gerektirmeyen uzaktan kod yürütme (RCE) açığı CVE-2026-58138 aracılığıyla aktif olarak istismar edilmektedir.
- SolarWinds, Access Rights Manager 2026.2 ve önceki sürümlerinde bulunan ve CVSS 8.8 ile uyumlu, kodlanmış bir güvenlik açığı olan CVE-2026-28326'yı yamaladı.
- Hacktron araştırmacıları, Claude Opus 5'i kullanarak Discourse ve giriş yapma açıklarını birbirine bağladı ve OpenAI çalışanlarının hesaplarını ele geçirdi.