
สรุปข่าวประจำวัน
ShinyHunters แฮ็กเว็บไซต์ที่ปล่อยข้อมูล Clop และขู่เรียกค่าไถ่จากแก๊งแรนซอมแวร์
บทสรุปข่าวในวันนี้ครอบคลุมถึงช่องโหว่ RCE ที่ถูกใช้ประโยชน์อย่างแพร่หลายใน Orkes Conductor, ช่องโหว่คีย์ที่ถูกกำหนดไว้ตายตัวใน SolarWinds ARM และงานวิจัยที่ใช้ AI ช่วยเหลือซึ่งเปิดเผยช่องโหว่การเข้ายึดบัญชีแบบต่อเนื่องใน OpenAI
5 ข่าวอ่าน 1 นาที
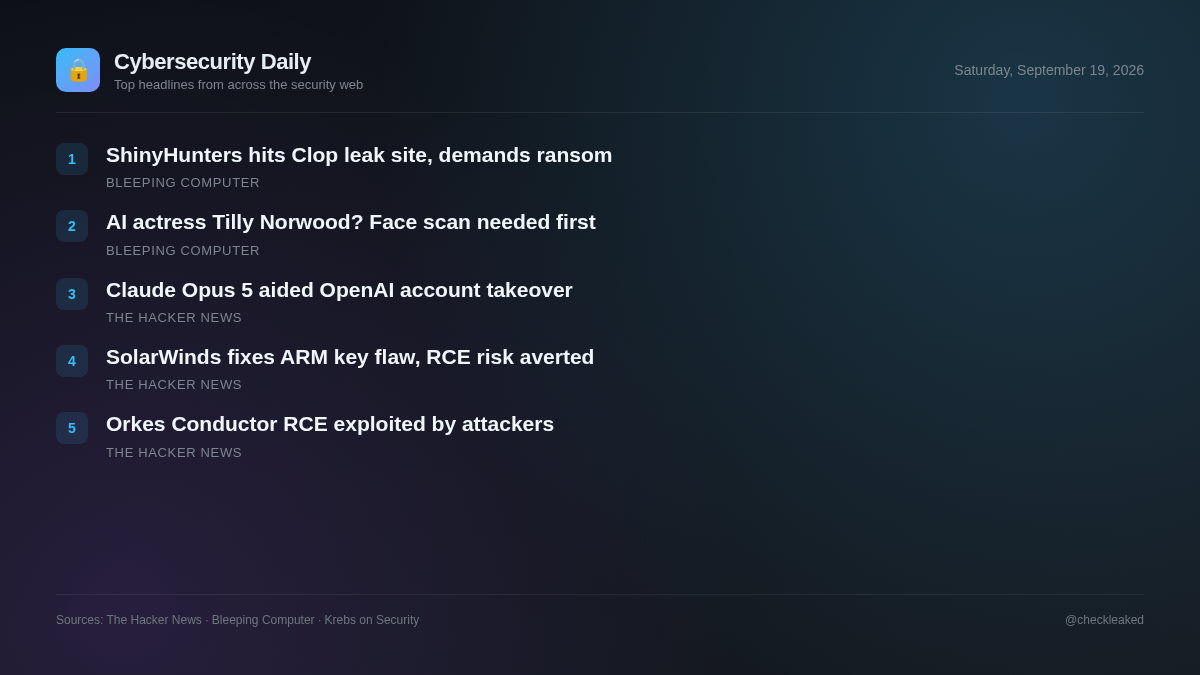
ในขณะเดียวกัน งานวิจัยด้านความปลอดภัยเน้นย้ำถึงบทบาทที่เพิ่มขึ้นของแบบจำลอง AI ในการค้นหาช่องโหว่ด้านความปลอดภัย นักวิจัยที่ใช้ Claude Opus 5 ได้ค้นพบข้อบกพร่องแบบต่อเนื่องในฟอรัมโอเพนซอร์สและระบบการตรวจสอบสิทธิ์ภายในเพื่อเข้าถึงคลังเก็บโค้ดภายในของ OpenAI
องค์กรที่ใช้ Orkes Conductor หรือ SolarWinds ARM ควรให้ความสำคัญกับการอัปเกรดระบบที่เสี่ยงต่อการถูกโจมตีโดยทันที ในขณะที่ทีมพัฒนาต้องตรวจสอบให้แน่ใจว่ามีการตรวจสอบความถูกต้องของข้อมูลขาเข้าและการตรวจสอบสิทธิ์อย่างเหมาะสมในทุกบริการที่ผู้ใช้เข้าถึงได้
ช่องโหว่ RCE ก่อนการตรวจสอบสิทธิ์ที่สำคัญในแพลตฟอร์มเวิร์กโฟลว์ Orkes Conductor ถูกโจมตีในทางปฏิบัติ
ช่องโหว่การเรียกใช้โค้ดจากระยะไกลก่อนการตรวจสอบสิทธิ์ที่สำคัญ (CVE-2026-58138) ใน Orkes Conductor เวอร์ชัน 3.21.21 ก่อน 3.30.2 กำลังถูกโจมตีอย่างแพร่หลายในปัจจุบัน ผู้โจมตีส่งคำจำกัดความเวิร์กโฟลว์แบบอินไลน์ที่เป็นอันตรายซึ่งมีนิพจน์ JavaScript หรือ Python เพื่อหลีกเลี่ยงตัวประเมิน GraalVM ที่ไม่ได้จำกัดสิทธิ์การเข้าถึง
- เหตุใดจึงสำคัญ
- ผู้โจมตีระยะไกลที่ไม่ได้รับอนุญาตสามารถเรียกใช้คำสั่งระบบปฏิบัติการใดๆ ก็ได้ผ่านทาง Java reflection หรือการเรียกใช้ subprocess บนเซิร์ฟเวอร์ Orkes Conductor ที่เปิดเผยสู่ภายนอก
- ควรทำอย่างไร
- โปรดอัปเดตอินสแตนซ์ของ Orkes Conductor เป็นเวอร์ชัน 3.30.2 หรือสูงกว่าโดยทันที
Claude Opus 5 ช่วยให้นักวิจัยเข้ายึดบัญชีพนักงาน OpenAI ผ่านช่องโหว่แบบลูกโซ่
นักวิจัยด้านความปลอดภัยจาก Hacktron ใช้ Claude Opus 5 ของ Anthropic เพื่อเชื่อมโยงช่องโหว่ในฟอรัมช่วยเหลือสาธารณะ Discourse ของ OpenAI กับจุดอ่อนในระบบล็อกอินของ OpenAI การวิจัยแสดงให้เห็นถึงการเข้ายึดบัญชี ChatGPT และ Codex ของพนักงาน OpenAI และเข้าถึงคลังเก็บโค้ดภายในของ OpenAI ได้ภายใน 72 ชั่วโมง
SolarWinds ได้แก้ไขช่องโหว่คีย์ที่เขียนโค้ดไว้ใน ARM ซึ่งทำให้สามารถโจมตีจากระยะไกลได้โดยไม่ต้องมีการตรวจสอบสิทธิ์
SolarWinds ได้แก้ไขช่องโหว่การเรียกใช้โค้ดจากระยะไกลโดยไม่ได้รับการตรวจสอบสิทธิ์ (CVE-2026-28326) ใน Access Rights Manager (ARM) เวอร์ชัน 2026.2 และก่อนหน้า ช่องโหว่นี้มีคะแนน CVSS 8.8 และเกิดจากคีย์คงที่ที่ถูกกำหนดไว้ในโค้ด
- เหตุใดจึงสำคัญ
- ผู้โจมตีระยะไกลที่ไม่ได้รับอนุญาตสามารถใช้คีย์ที่กำหนดไว้ล่วงหน้าเพื่อเรียกใช้โค้ดตามอำเภอใจบนเซิร์ฟเวอร์ที่ใช้งาน SolarWinds ARM ซึ่งมีช่องโหว่
ShinyHunters แฮ็กเว็บไซต์ที่ปล่อยข้อมูล Clop และขู่เรียกค่าไถ่จากแก๊งแรนซอมแวร์
ไม่มีเนื้อหาข่าวโดยละเอียดเนื่องจากหน้าตรวจสอบบอทของ Cloudflare บล็อกเนื้อหาต้นฉบับ
ต้องการโทรหาทิลลี่ นอร์วูด นักแสดงสาวที่โด่งดังจาก AI ใช่ไหม? ต้องยินยอมให้สแกนใบหน้าก่อนสิ
ไม่มีเนื้อหาข่าวโดยละเอียดเนื่องจากหน้าตรวจสอบบอทของ Cloudflare บล็อกเนื้อหาต้นฉบับ
ประเด็นสำคัญ
- Orkes Conductor เวอร์ชัน 3.21.21 ก่อน 3.30.2 เผชิญกับช่องโหว่การโจมตีแบบ RCE ที่ไม่ต้องมีการตรวจสอบสิทธิ์ (unauthentication rce) ตามรหัส CVE-2026-58138
- SolarWinds ได้แก้ไขช่องโหว่ CVE-2026-28326 ซึ่งเป็นช่องโหว่การกำหนดคีย์แบบตายตัวใน CVSS เวอร์ชัน 8.8 ใน Access Rights Manager เวอร์ชัน 2026.2 และเวอร์ชันก่อนหน้า
- นักวิจัยของ Hacktron ใช้ Claude Opus 5 ในการเจาะระบบ Discourse และช่องโหว่การเข้าสู่ระบบ เพื่อเข้าควบคุมบัญชีของพนักงาน OpenAI