
สรุปข่าวประจำวัน
สัมมนาออนไลน์: การควบคุมความปลอดภัยของ Google Workspace ข้อใดบ้างที่สำคัญจริง ๆ?
บทสรุปข่าวในวันนี้ครอบคลุมถึงช่องโหว่ CVSS 10.0 ใน Azure AI Foundry, โดเมน CDN ที่ถูกแฮ็ก และช่องโหว่ Plugin4Shell ในเอเจนต์การเขียนโค้ด AI
5 ข่าวอ่าน 1 นาที
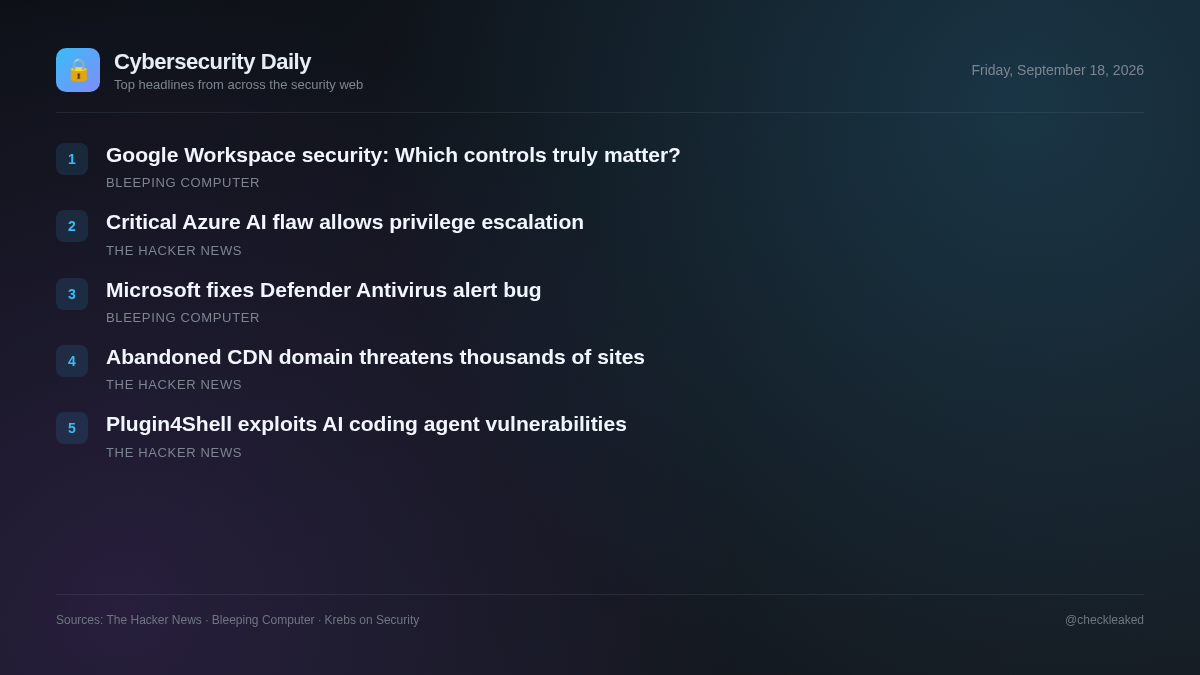
สถานการณ์ภัยคุกคามในปัจจุบันเน้นย้ำถึงความเสี่ยงที่สำคัญในโครงสร้างพื้นฐานคลาวด์ ห่วงโซ่อุปทานซอฟต์แวร์ของบุคคลที่สาม และสภาพแวดล้อมการพัฒนา AI ไมโครซอฟต์ได้แก้ไขช่องโหว่การยกระดับสิทธิ์ระดับสูงสุดใน Azure AI Foundry ซึ่งเกิดจากการตรวจสอบการยืนยันตัวตนที่ไม่ครบถ้วน โดยไม่จำเป็นต้องดำเนินการใดๆ จากลูกค้า
ทีมรักษาความปลอดภัยและนักพัฒนาควรให้ความสำคัญกับการตรวจสอบสคริปต์ภายนอกที่ฝังอยู่ในเว็บแอปพลิเคชันของตน และอัปเดตเครื่องมือพัฒนา AI ที่มีช่องโหว่โดยทันที
ไมโครซอฟต์แก้ไขช่องโหว่ CVSS 10.0 Azure AI Foundry ที่ทำให้เกิดการยกระดับสิทธิ์โดยไม่ได้รับอนุญาต
ไมโครซอฟต์ได้แก้ไขช่องโหว่การยกระดับสิทธิ์ระดับสูงสุด ซึ่งมีหมายเลขติดตาม CVE-2026-85889 และคะแนน CVSS 10.0 ใน Azure AI Foundry การขาดการตรวจสอบสิทธิ์สำหรับฟังก์ชันที่สำคัญทำให้ผู้โจมตีเครือข่ายที่ไม่ได้รับอนุญาตสามารถยกระดับสิทธิ์ได้ ไมโครซอฟต์ได้ทำการแก้ไขโดยไม่ต้องมีการดำเนินการใดๆ จากลูกค้า
- เหตุใดจึงสำคัญ
- องค์กรขนาดใหญ่ที่ใช้ Azure AI Foundry อาจเผชิญกับปัญหาการยกระดับสิทธิ์ผ่านเครือข่ายเนื่องจากขาดการตรวจสอบสิทธิ์
- ควรทำอย่างไร
- ยืนยันการอัปเดตสภาพแวดล้อมคลาวด์ Azure AI Foundry ผ่านทาง Microsoft
โดเมน CDN ที่ถูกทิ้งร้างได้รับการจดทะเบียนใหม่แล้ว และยังมีเว็บไซต์อีกหลายพันแห่งที่ยังคงใช้โดเมนนี้อยู่
โดเมน CDN ที่ถูกทิ้งร้างได้รับการจดทะเบียนใหม่ในเดือนกรกฎาคม 2025 โดยเจ้าของที่ถือครอง DNS แบบไวด์การ์ด เว็บไซต์ ที่เก็บข้อมูล และหน้าเอกสารหลายพันแห่งยังคงมีการอ้างอิงถึงโดเมนย่อยแบบตายตัว ทำให้เจ้าของสามารถควบคุมเนื้อหาที่ให้บริการได้โดยไม่ทำให้ฟังก์ชันการทำงานของผู้เรียกใช้งานเสียหาย
- เหตุใดจึงสำคัญ
- เว็บไซต์ที่เรียกใช้โดเมน CDN เก่ามีความเสี่ยงที่จะเรียกใช้สคริปต์ภายนอกที่ไม่พึงประสงค์ หากโครงสร้างพื้นฐานที่ถูกทิ้งร้างถูกนำกลับมาใช้ใหม่
Plugin4Shell ช่วยให้เจ้าของคลังเก็บโค้ดสามารถแลกเปลี่ยนโค้ดปลั๊กอินที่ตรึงไว้ระหว่างเอเจนต์การเขียนโค้ด AI ทั้งสี่ตัวได้
Air Security เปิดเผยช่องโหว่ Plugin4Shell ซึ่งเป็นช่องโหว่ในเอเจนต์การเขียนโค้ด AI สี่ตัว ที่เจ้าของคลังเก็บข้อมูลสามารถสลับโค้ดปลั๊กอินที่ตรึงไว้ได้ เอเจนต์ดึงโค้ดโดยไม่ตรวจสอบความถูกต้องกับแฮชคอมมิตที่ล็อกไว้ ทำให้สามารถแทนที่โค้ดด้วยชื่อสาขาที่เป็นอันตรายได้ มีการออกแพทช์สำหรับ Claude Code และ Codex แล้ว
- ควรทำอย่างไร
- อัปเดต Claude Code เป็นเวอร์ชัน 2.1.179 และ Codex เป็นเวอร์ชัน 0.146.0
สัมมนาออนไลน์: การควบคุมความปลอดภัยของ Google Workspace ข้อใดบ้างที่สำคัญจริง ๆ?
บริษัทที่เติบโตอย่างรวดเร็วต้องเผชิญกับคำแนะนำมากมายเกี่ยวกับการรักษาความปลอดภัยของ Google Workspace แต่ไม่ใช่ทุกการควบคุมที่จะให้คุณค่าเท่ากัน
ไมโครซอฟต์แก้ไขบั๊กที่ทำให้เกิดการแจ้งเตือนว่า ‘โปรแกรมป้องกันไวรัส Defender ปิดอยู่’
ไมโครซอฟต์ได้แก้ไขปัญหาที่ทราบกันดีอยู่แล้ว ซึ่งทำให้เกิดการแจ้งเตือนที่ไม่ถูกต้องว่าโปรแกรมป้องกันไวรัส Defender ถูกปิดใช้งานหลังจากติดตั้งการอัปเดตล่าสุด
ประเด็นสำคัญ
- ไมโครซอฟต์ได้แก้ไขช่องโหว่ CVE-2026-85889 ซึ่งเป็นช่องโหว่การตรวจสอบสิทธิ์ที่ไม่ครบถ้วนใน CVSS 10.0 ใน Azure AI Foundry ทำให้สามารถยกระดับสิทธิ์ได้
- โดเมน CDN ที่ถูกทิ้งร้างและจดทะเบียนใหม่โดยบุคคลที่สาม ยังคงมีเว็บไซต์หลายพันแห่งเรียกใช้งานอยู่ ซึ่งก่อให้เกิดความเสี่ยงในห่วงโซ่อุปทาน
- ช่องโหว่ Plugin4Shell อนุญาตให้ผู้โจมตีสามารถสลับโค้ดปลั๊กอินที่ตรึงไว้ระหว่างเอเจนต์การเขียนโค้ด AI ทั้งสี่ตัวได้ โดยการปลอมแปลงแฮชของคอมมิต
- Anthropic ได้แก้ไขช่องโหว่ของ Claude Code เวอร์ชัน 2.1.179 และ OpenAI ได้แก้ไขช่องโหว่ของ Codex เวอร์ชัน 0.146.0 เพื่อต่อต้าน Plugin4Shell ในขณะที่ GitHub Copilot ยังไม่ได้แก้ไขช่องโหว่ใดๆ