
ЕЖЕДНЕВНАЯ СВОДКА
Вебинар: Какие средства контроля безопасности Google Workspace действительно важны?
Сегодняшний обзор посвящен уязвимости CVSS 10.0 в Azure AI Foundry, взлому доменов CDN и уязвимостям Plugin4Shell в агентах ИИ-программирования.
5 новостей2 мин на чтение
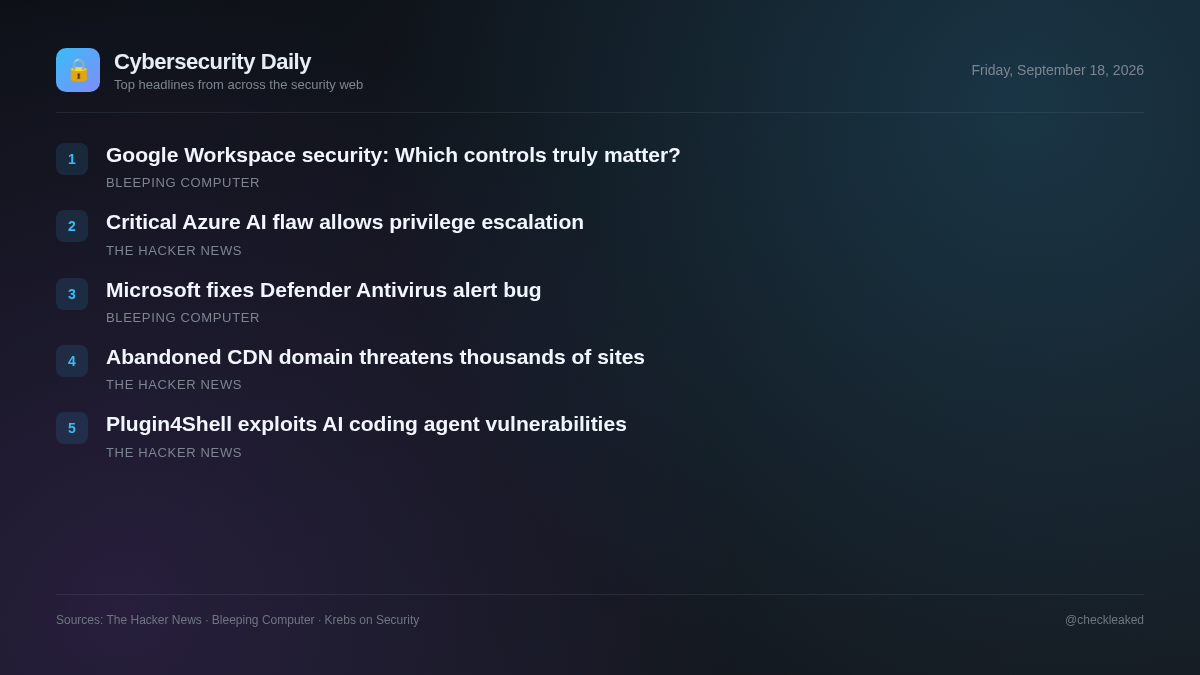
Сегодняшняя ситуация с угрозами выявляет критические риски в облачной инфраструктуре, цепочках поставок стороннего программного обеспечения и средах разработки ИИ. Microsoft устранила уязвимость повышения привилегий до максимального уровня в Azure AI Foundry, которая требовала отсутствия проверок аутентификации и не требовала никаких действий от клиентов.
Группам специалистов по безопасности и разработчикам следует уделить первоочередное внимание проверке внешних скриптов, встроенных в их веб-приложения, и незамедлительно обновить уязвимые инструменты разработки ИИ.
Microsoft исправила уязвимость CVSS 10.0 в Azure AI Foundry, которая позволяла несанкционированное повышение привилегий.
Компания Microsoft устранила уязвимость повышения привилегий с максимальным уровнем серьезности, отслеживаемую как CVE-2026-85889 с оценкой CVSS 10.0, в Azure AI Foundry. Отсутствие аутентификации для критически важной функции позволяло неавторизованным сетевым злоумышленникам повышать свои привилегии. Microsoft применила исправления без каких-либо действий со стороны пользователей.
- Почему это важно
- Корпоративные организации, использующие Azure AI Foundry, столкнулись с потенциальной возможностью повышения привилегий на основе сетевых протоколов из-за отсутствия аутентификации.
- Что делать
- Подтвердите обновления облачной среды Azure AI Foundry через Microsoft.
Заброшенный CDN-домен был перерегистрирован. Тысячи сайтов по-прежнему используют его.
Заброшенный CDN-домен был перерегистрирован в июле 2025 года владельцем, имеющим DNS-сервер с подстановочными знаками. Тысячи веб-сайтов, репозиториев и страниц документации сохраняют жестко закодированные ссылки на поддомены, что позволяет владельцу контролировать предоставляемый контент, не нарушая функциональность для вызывающих пользователей.
- Почему это важно
- Веб-сайты, использующие устаревшие CDN-домены, рискуют выполнять произвольные внешние скрипты, если заброшенная инфраструктура будет перепрофилирована.
Plugin4Shell позволяет владельцам репозитория обмениваться закрепленным кодом плагинов между четырьмя агентами ИИ-программирования.
Компания Air Security обнаружила уязвимость Plugin4Shell в четырех агентах искусственного интеллекта, позволяющую владельцам репозиториев заменять закрепленный код плагинов. Агенты получают код, не проверяя его на соответствие хешу заблокированного коммита, что позволяет осуществлять вредоносные замены через имена веток. Были выпущены патчи для Claude Code и Codex.
- Что делать
- Обновите Claude Code до версии 2.1.179 и Codex до версии 0.146.0.
Вебинар: Какие средства контроля безопасности Google Workspace действительно важны?
Быстрорастущие компании сталкиваются с бесчисленными рекомендациями по обеспечению безопасности Google Workspace, но не все меры предосторожности одинаково эффективны.
Microsoft исправила ошибку, скрывающуюся за оповещениями типа «Антивирус Defender отключен».
Компания Microsoft устранила известную проблему, из-за которой после установки последних обновлений появлялись некорректные предупреждения о том, что антивирус Defender был отключен.
Основные выводы
- Компания Microsoft устранила уязвимость CVE-2026-85889, связанную с отсутствием аутентификации в CVSS 10.0 в Azure AI Foundry, которая позволяла повышать привилегии.
- Заброшенный CDN-домен, повторно зарегистрированный третьей стороной, по-прежнему активно используется тысячами сайтов, что создает риски для цепочки поставок.
- Уязвимости Plugin4Shell позволяют злоумышленникам обмениваться закрепленным кодом плагина между четырьмя агентами ИИ-кодирования путем подмены хешей коммитов.
- Anthropic пропатчил Claude Code 2.1.179, а OpenAI — Codex 0.146.0 для Plugin4Shell, в то время как GitHub Copilot остается без патчей.