
ЕЖЕДНЕВНАЯ СВОДКА
ShinyHunters взломали сайт с утечками Clop и угрожают вымогательством банде, занимающейся распространением программ-вымогателей.
Сегодняшний обзор посвящен активно используемой уязвимости удаленного выполнения кода в Orkes Conductor, уязвимости жестко закодированного ключа в SolarWinds ARM, а также исследованию OpenAI с использованием ИИ, выявившему уязвимости, приводящие к захвату цепочек учетных записей.
5 новостей2 мин на чтение
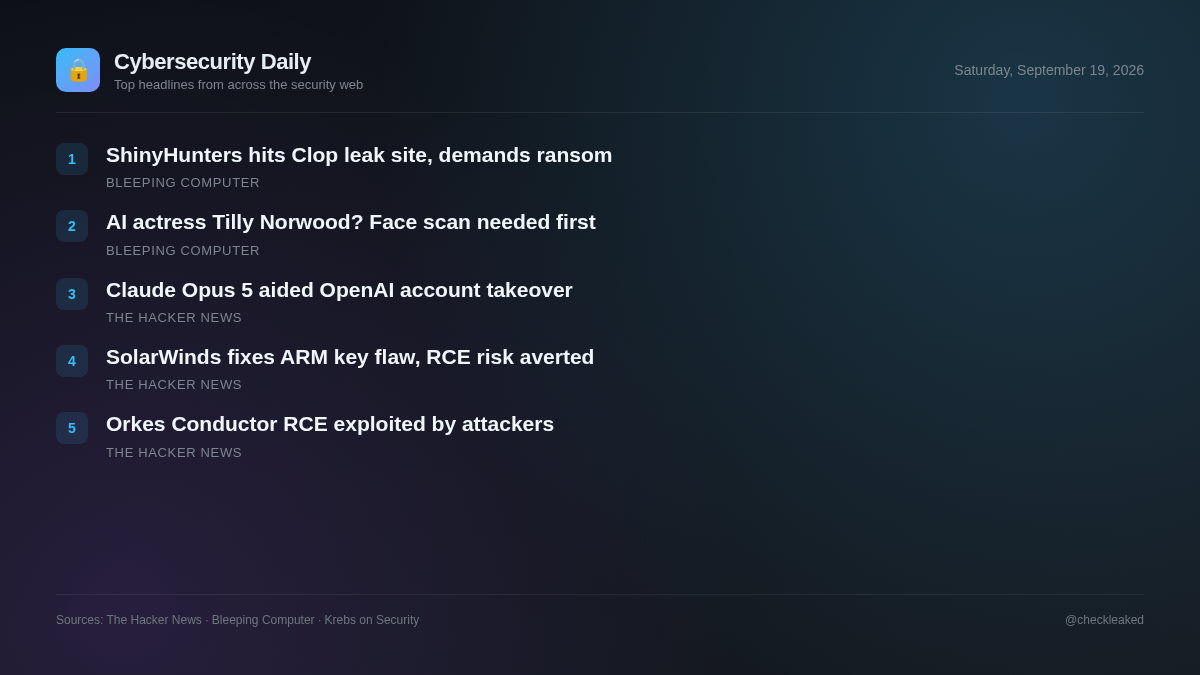
Параллельно исследования в области безопасности подчеркивают растущую роль моделей ИИ в выявлении уязвимостей. Исследователи, используя Claude Opus 5, обнаружили цепочки ошибок на форуме с открытым исходным кодом и внутренние системы аутентификации для доступа к внутренним репозиториям кода OpenAI.
Организациям, использующим Orkes Conductor или SolarWinds ARM, следует в приоритетном порядке незамедлительно обновить уязвимые системы, а командам разработчиков необходимо обеспечить надлежащую проверку входных данных и аутентификацию во всех сервисах, взаимодействующих с пользователями.
Критическая уязвимость RCE, требующая предварительной авторизации, в платформе рабочих процессов Orkes Conductor была использована злоумышленниками в реальных условиях.
В Orkes Conductor 3.21.21, предшествующих версии 3.30.2, активно используется уязвимость удаленного выполнения кода на этапе предварительной аутентификации (CVE-2026-58138). Злоумышленники отправляют вредоносные встроенные определения рабочих процессов, содержащие выражения JavaScript или Python, чтобы обойти неизолированные оценщики GraalVM.
- Почему это важно
- Неавторизованные удаленные злоумышленники могут выполнять произвольные команды операционной системы с помощью рефлексии Java или вызовов дочерних процессов на открытых серверах Orkes Conductor.
- Что делать
- Немедленно обновите экземпляры Orkes Conductor до версии 3.30.2 или выше.
Claude Opus 5 помог исследователям захватить учетные записи сотрудников OpenAI с помощью цепочки уязвимостей.
Исследователи безопасности из Hacktron использовали уязвимость Claude Opus 5 от Anthropic, чтобы объединить уязвимость в общедоступном форуме Discourse от OpenAI с уязвимостью в системе авторизации OpenAI. Исследование продемонстрировало захват учетных записей ChatGPT и Codex у сотрудников OpenAI и достигло внутреннего репозитория кода OpenAI в течение 72 часов.
SolarWinds исправляет уязвимость в жестко закодированном ключе ARM, позволяющую выполнять неаутентифицированное удаленное выполнение кода.
Компания SolarWinds устранила уязвимость удаленного выполнения кода без аутентификации (CVE-2026-28326) в версиях Access Rights Manager (ARM) 2026.2 и более ранних. Уязвимость имеет оценку CVSS 8.8 и вызвана жестко закодированным статическим ключом.
- Почему это важно
- Неавторизованные удаленные злоумышленники могут использовать жестко закодированный ключ для выполнения произвольного кода на серверах, работающих под управлением уязвимых экземпляров SolarWinds ARM.
ShinyHunters взломали сайт с утечками Clop и угрожают вымогательством банде, занимающейся распространением программ-вымогателей.
Подробный текст новости не был доступен из-за блокировки исходного контента страницей проверки бота Cloudflare.
Обращаться к вирусной актрисе, созданной с помощью ИИ, Тилли Норвуд? Сначала согласитесь на сканирование лица.
Подробный текст новости не был доступен из-за блокировки исходного контента страницей проверки бота Cloudflare.
Основные выводы
- В версиях Orkes Conductor 3.21.21 до 3.30.2 активно используется уязвимость удаленного выполнения кода (RCE) CVE-2026-58138, возникающая при отсутствии аутентификации.
- В SolarWinds исправлена уязвимость CVE-2026-28326, связанная с жестко закодированным ключом CVSS версии 8.8 в Access Rights Manager 2026.2 и более ранних версиях.
- Исследователи Hacktron использовали Claude Opus 5 для создания цепочки уязвимостей в Discourse и системе авторизации, получив доступ к учетным записям сотрудников OpenAI.