
BULETIN ZILNIC
Webinar: Ce controale de securitate Google Workspace contează cu adevărat?
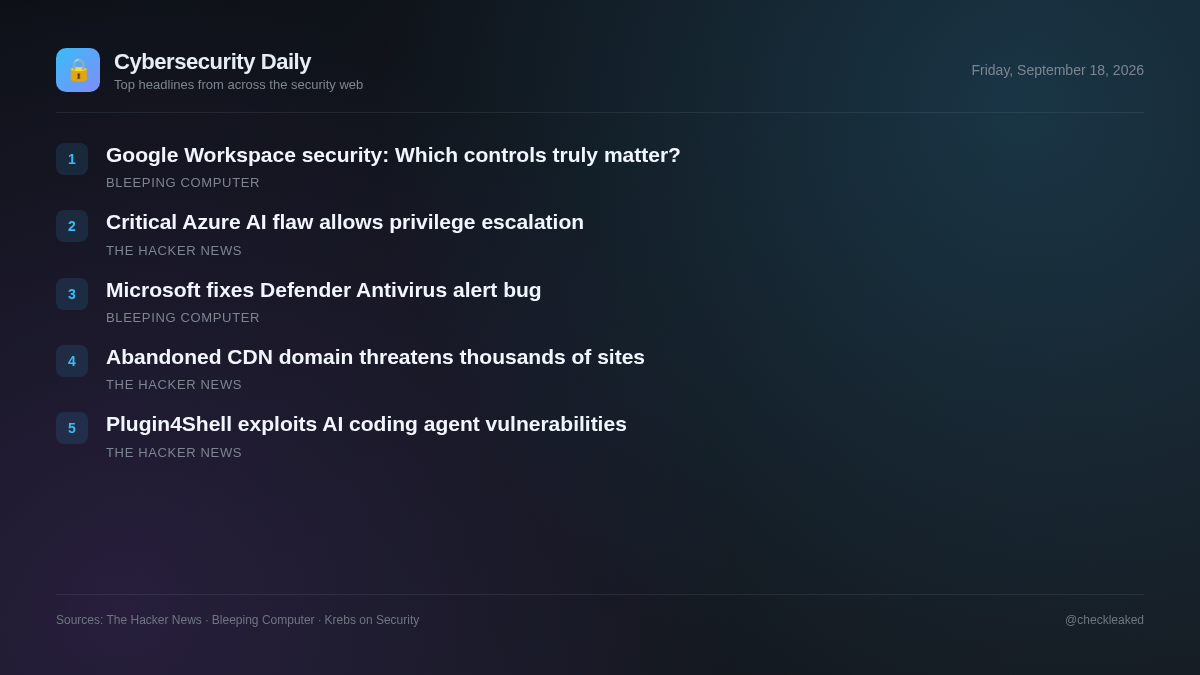
Briefing-ul de astăzi acoperă o eroare în Azure AI Foundry din CVSS 10.0, domenii CDN deturnate și vulnerabilități Plugin4Shell în agenții de codare AI.
5 știri3 min de citit
Peisajul actual al amenințărilor evidențiază riscuri critice în infrastructura cloud, lanțurile de aprovizionare cu software terț și mediile de dezvoltare AI. Microsoft a remediat o vulnerabilitate de escaladare a privilegiilor de severitate maximă în Azure AI Foundry, care necesita lipsa verificărilor de autentificare, fără a necesita nicio acțiune din partea clienților.
Echipele de securitate și dezvoltatorii ar trebui să acorde prioritate revizuirii scripturilor externe încorporate în aplicațiile lor web și să actualizeze imediat instrumentele de dezvoltare a inteligenței artificiale vulnerabile.
Microsoft remediază eroarea Azure AI Foundry din CVSS 10.0 care permite escaladarea neautorizată a privilegiilor
Microsoft a remediat o eroare de escaladare a privilegiilor de severitate maximă, înregistrată ca CVE-2026-85889 cu un scor CVSS de 10,0, în Azure AI Foundry. Lipsa autentificării pentru o funcție critică a permis atacatorilor de rețea neautorizați să ridice privilegiile. Microsoft a aplicat remedieri fără a fi necesară nicio acțiune din partea clientului.
- De ce contează
- Organizațiile mari care utilizează Azure AI Foundry s-au confruntat cu o potențială escaladare a privilegiilor bazată pe rețea din cauza lipsei autentificării.
- Ce trebuie făcut
- Confirmați actualizările mediului cloud Azure AI Foundry prin intermediul Microsoft.
Un domeniu CDN abandonat a fost reînregistrat. Mii de site-uri îl numesc încă.
Un domeniu CDN abandonat a fost reînregistrat în iulie 2025 de către un proprietar care deținea un DNS wildcard. Mii de site-uri web, depozite și pagini de documentație păstrează referințe codificate la subdomenii, permițând proprietarului să controleze conținutul servit fără a întrerupe funcționalitatea apelantului.
- De ce contează
- Site-urile web care apelează domenii CDN vechi riscă să execute scripturi externe arbitrare dacă infrastructura abandonată este reutilizată.
Plugin4Shell permite proprietarilor de repozitorii să schimbe codul pluginurilor fixate între patru agenți de codare bazați pe inteligență artificială
Air Security a dezvăluit Plugin4Shell, o eroare în patru agenți de codare AI, prin care proprietarii de repozitorii pot schimba codul pluginului fixat. Agenții preiau codul fără a-l valida în funcție de hash-ul de commit blocat, permițând substituții rău intenționate prin intermediul numelor de ramuri. Au fost lansate patch-uri pentru Claude Code și Codex.
- Ce trebuie făcut
- Actualizați Claude Code la versiunea 2.1.179 și Codex la versiunea 0.146.0.
Webinar: Ce controale de securitate Google Workspace contează cu adevărat?
Companiile cu creștere rapidă se confruntă cu nenumărate recomandări pentru securizarea Google Workspace, dar nu toate controalele oferă aceeași valoare.
Microsoft remediază eroarea din spatele alertelor „Defender Antivirus este dezactivat”
Microsoft a rezolvat o problemă cunoscută care provoacă alerte incorecte care avertizează că antivirusul Defender a fost dezactivat după instalarea actualizărilor recente.
Concluzii cheie
- Microsoft a corectat eroarea CVE-2026-85889, o eroare de autentificare lipsă din CVSS 10.0 în Azure AI Foundry care permite escaladarea privilegiilor.
- Un domeniu CDN abandonat, reînregistrat de o terță parte, este încă apelat activ de mii de site-uri, prezentând riscuri pentru lanțul de aprovizionare.
- Vulnerabilitățile Plugin4Shell permit atacatorilor să schimbe codul pluginului fixat între patru agenți de codare AI prin falsificarea hash-urilor de commit.
- Anthropic a aplicat patch-uri la Claude Code 2.1.179, iar OpenAI a aplicat patch-uri la Codex 0.146.0 împotriva Plugin4Shell, în timp ce GitHub Copilot rămâne neaplicat.