
BULETIN ZILNIC
ShinyHunters atacă ilegal site-ul de scurgeri de informații Clop și amenință că va extorca o bandă de ransomware
Briefing-ul de astăzi prezintă un Orkes Conductor RCE exploatat activ, o eroare cheie codificată hard-coded în SolarWinds ARM și o cercetare asistată de inteligență artificială care dezvăluie defecte de preluare în lanț a conturilor la OpenAI.
5 știri3 min de citit
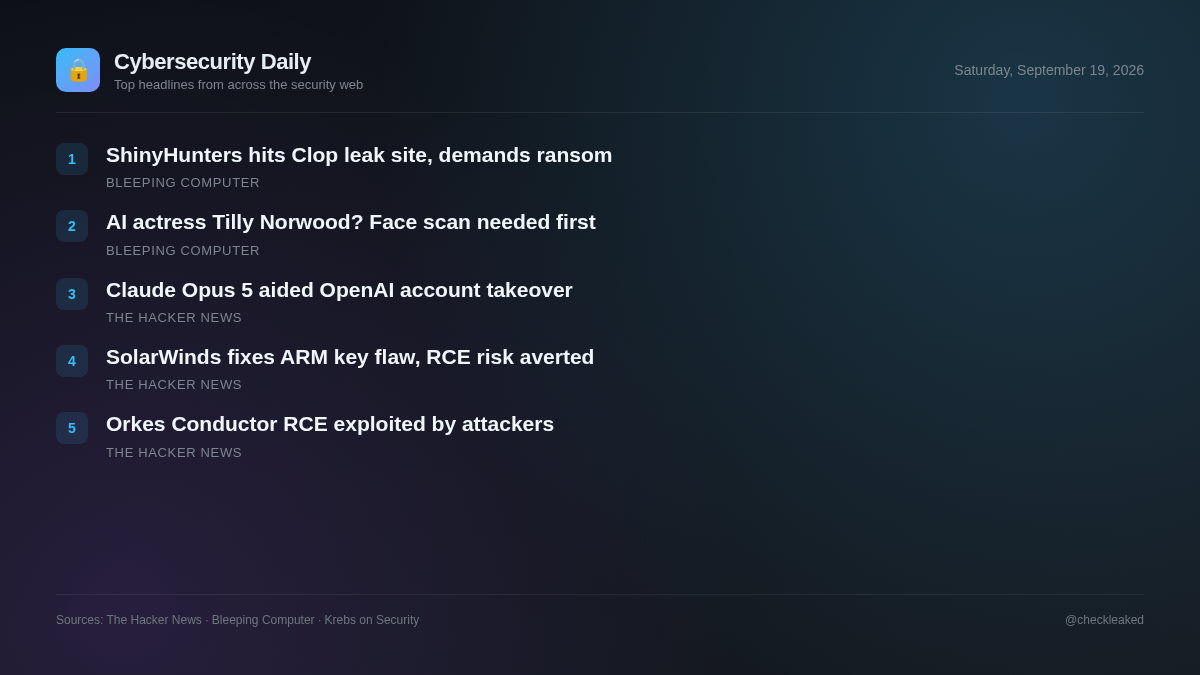
În paralel, cercetările în domeniul securității evidențiază rolul tot mai mare al modelelor de inteligență artificială în găsirea vulnerabilităților de securitate. Cercetătorii au folosit erori înlănțuite de Claude Opus 5 într-un forum open-source și sisteme de autentificare internă pentru a accesa depozitele interne de cod OpenAI.
Organizațiile care utilizează Orkes Conductor sau SolarWinds ARM ar trebui să acorde prioritate actualizării imediate a sistemelor vulnerabile, în timp ce echipele de dezvoltare trebuie să asigure o salubrizare adecvată a datelor de intrare și verificări de autentificare în toate serviciile orientate către utilizatori.
RCE pre-autorizare critică în platforma de flux de lucru Orkes Conductor exploatată în mediul virtual
O eroare critică de execuție a codului la distanță în pre-autentificare (CVE-2026-58138) din Orkes Conductor 3.21.21 înainte de 3.30.2 este exploatată activ. Atacatorii trimit definiții de fluxuri de lucru inline malițioase care conțin expresii JavaScript sau Python pentru a ocoli evaluatorii GraalVM fără sandbox.
- De ce contează
- Atacatorii la distanță neautentificați pot executa comenzi arbitrare ale sistemului de operare prin intermediul reflecției Java sau apelurilor de subproces pe serverele Orkes Conductor expuse.
- Ce trebuie făcut
- Actualizați instanțele Orkes Conductor la versiunea 3.30.2 sau o versiune ulterioară imediat.
Claude Opus 5 a ajutat cercetătorii să preia controlul asupra conturilor personalului OpenAI prin intermediul unor erori înlănțuite
Cercetătorii în securitate de la Hacktron au folosit Claude Opus 5 de la Anthropic pentru a lega o eroare din forumul public de ajutor Discourse al OpenAI de o slăbiciune din sistemul de autentificare OpenAI. Studiul a demonstrat preluări de conturi ChatGPT și Codex pentru angajații OpenAI și a ajuns într-un depozit intern de cod OpenAI în 72 de ore.
SolarWinds remediază eroarea cheie codificată ARM care permite RCE neautentificat
SolarWinds a remediat o vulnerabilitate de execuție de cod la distanță neautentificată (CVE-2026-28326) în versiunile 2026.2 și anterioare ale Access Rights Manager (ARM). Defectul are un scor CVSS de 8,8 și este cauzat de o cheie statică hard-codată.
- De ce contează
- Atacatorii la distanță neautentificați pot utiliza cheia hard-coded pentru a executa cod arbitrar pe serverele care rulează instanțe vulnerabile ale SolarWinds ARM.
ShinyHunters atacă ilegal site-ul de scurgeri de informații Clop și amenință că va extorca o bandă de ransomware
Nu a fost disponibil niciun text detaliat al știrilor din cauza unei pagini de verificare a botului Cloudflare care bloca conținutul sursă.
O suni pe actrița virală Tilly Norwood, dotată cu inteligență artificială? Acceptă mai întâi o scanare facială.
Nu a fost disponibil niciun text detaliat al știrilor din cauza unei pagini de verificare a botului Cloudflare care bloca conținutul sursă.
Concluzii cheie
- Versiunile 3.21.21 ale Orkes Conductor anterioare versiunii 3.30.2 se confruntă cu exploatare activă prin intermediul defectului RCE neautentificat CVE-2026-58138.
- SolarWinds a corectat eroarea CVE-2026-28326, o eroare cheie codificată hard-coded în Access Rights Manager 2026.2 și versiunile anterioare, versiunea CVSS 8.8.
- Cercetătorii Hacktron au folosit Claude Opus 5 pentru a concatena defectele Discourse și de autentificare, preluând controlul asupra conturilor personalului OpenAI.