
BOLETIM DIÁRIO
ShinyHunters invade site de vazamento de Clop e ameaça extorquir quadrilha de ransomware.
O relatório de hoje aborda uma vulnerabilidade de execução remota de código (RCE) no Orkes Conductor que está sendo explorada ativamente, uma falha de segurança embutida no código ARM da SolarWinds e uma pesquisa com auxílio de IA que revelou falhas de apropriação de contas em cadeia na OpenAI.
5 notícias3 min de leitura
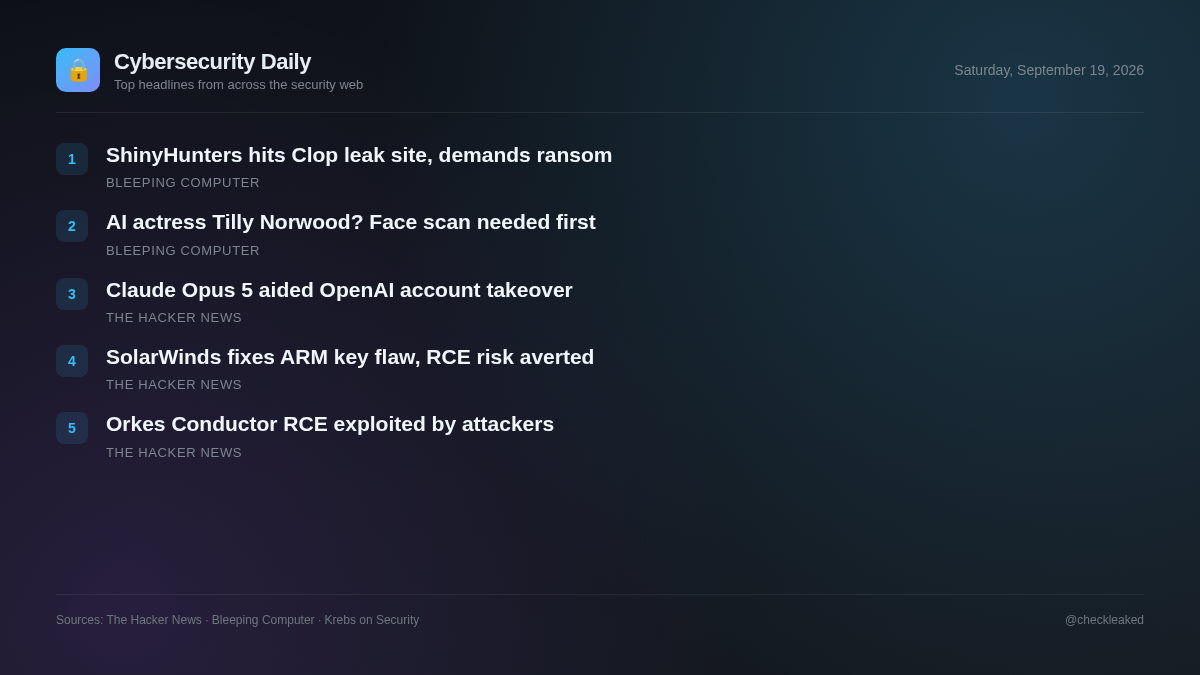
Em paralelo, pesquisas na área de segurança destacam o papel crescente dos modelos de IA na descoberta de vulnerabilidades de segurança. Pesquisadores que utilizaram o Claude Opus 5 encadearam bugs em um fórum de código aberto e em sistemas de autenticação internos para acessar repositórios de código internos da OpenAI.
Organizações que utilizam Orkes Conductor ou SolarWinds ARM devem priorizar a atualização imediata de sistemas vulneráveis, enquanto as equipes de desenvolvimento devem garantir a higienização adequada dos dados de entrada e as verificações de autenticação em todos os serviços voltados para o usuário.
Explorada vulnerabilidade crítica de execução remota de código pré-autenticação na plataforma de fluxo de trabalho Conductor da Orkes.
Uma falha crítica de execução remota de código pré-autenticação (CVE-2026-58138) no Orkes Conductor 3.21.21, anterior à versão 3.30.2, está sendo explorada ativamente. Os atacantes submetem definições de fluxo de trabalho maliciosas embutidas contendo expressões JavaScript ou Python para burlar os avaliadores GraalVM não isolados.
- Por que isso importa
- Atacantes remotos não autenticados podem executar comandos arbitrários do sistema operacional por meio de reflexão Java ou chamadas de subprocessos em servidores Orkes Conductor expostos.
- O que fazer
- Atualize imediatamente as instâncias do Orkes Conductor para a versão 3.30.2 ou superior.
Claude Opus 5 ajudou pesquisadores a assumirem o controle de contas de funcionários da OpenAI por meio de falhas em cadeia.
Pesquisadores de segurança da Hacktron usaram o Claude Opus 5 da Anthropic para explorar uma falha no fórum público de ajuda Discourse da OpenAI, juntamente com uma vulnerabilidade no sistema de login da empresa. A pesquisa demonstrou a invasão de contas de funcionários da OpenAI no ChatGPT e no Codex, chegando a um repositório de código interno da OpenAI em 72 horas.
A SolarWinds corrige uma falha de chave embutida no código ARM que permitia execução remota de código não autenticada.
A SolarWinds corrigiu uma vulnerabilidade de execução remota de código não autenticada (CVE-2026-28326) no Access Rights Manager (ARM) versões 2026.2 e anteriores. A falha possui uma pontuação CVSS de 8,8 e é causada por uma chave estática codificada.
- Por que isso importa
- Ataques remotos não autenticados podem explorar a chave embutida no código para executar código arbitrário em servidores que executam instâncias vulneráveis do SolarWinds ARM.
ShinyHunters invade site de vazamento de Clop e ameaça extorquir quadrilha de ransomware.
Não foi possível disponibilizar o texto detalhado da notícia devido a uma página de verificação de bots da Cloudflare que bloqueou o conteúdo original.
Vai ligar para a atriz de IA que viralizou, Tilly Norwood? Concorde em fazer uma leitura facial primeiro.
Não foi possível disponibilizar o texto detalhado da notícia devido a uma página de verificação de bots da Cloudflare que bloqueou o conteúdo original.
Principais pontos
- As versões do Orkes Conductor anteriores à 3.30.2 estão sujeitas a exploração ativa por meio da falha de execução remota de código não autenticada CVE-2026-58138.
- A SolarWinds corrigiu a vulnerabilidade CVE-2026-28326, uma falha de segurança codificada de nível 8.8 do CVSS, presente no Access Rights Manager 2026.2 e versões anteriores.
- Pesquisadores da Hacktron usaram o Claude Opus 5 para explorar falhas no Discourse e no sistema de login, assumindo o controle de contas de funcionários da OpenAI.