
BOLETIM DIÁRIO
Webinar: Quais controles de segurança do Google Workspace realmente importam?
O briefing de hoje aborda uma falha de segurança CVSS 10.0 no Azure AI Foundry, domínios de CDN sequestrados e vulnerabilidades do Plugin4Shell em agentes de codificação de IA.
5 notícias3 min de leitura
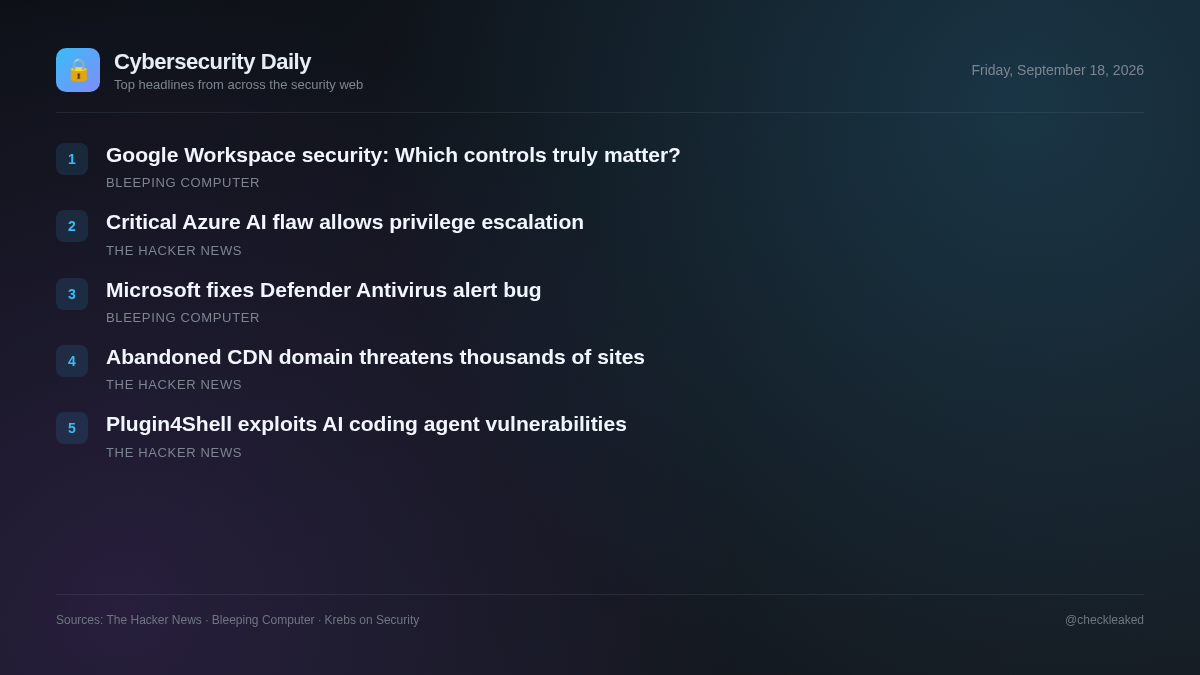
O cenário de ameaças atual destaca riscos críticos na infraestrutura de nuvem, nas cadeias de suprimentos de software de terceiros e nos ambientes de desenvolvimento de IA. A Microsoft corrigiu uma vulnerabilidade de escalonamento de privilégios de gravidade máxima no Azure AI Foundry que exigia verificações de autenticação ausentes, não sendo necessária nenhuma ação por parte dos clientes.
As equipes de segurança e os desenvolvedores devem priorizar a revisão de scripts externos incorporados em seus aplicativos da web e atualizar imediatamente as ferramentas de desenvolvimento de IA vulneráveis.
A Microsoft corrige a vulnerabilidade CVSS 10.0 do Azure AI Foundry que permitia a escalação de privilégios não autorizada.
A Microsoft corrigiu uma falha de escalonamento de privilégios de gravidade máxima, identificada como CVE-2026-85889 com uma pontuação CVSS de 10,0, no Azure AI Foundry. A falta de autenticação para uma função crítica permitia que invasores de rede não autorizados elevassem seus privilégios. A Microsoft aplicou as correções sem que fosse necessária qualquer ação por parte dos clientes.
- Por que isso importa
- Organizações empresariais que utilizam o Azure AI Foundry enfrentaram um potencial aumento de privilégios baseado em rede devido à falta de autenticação.
- O que fazer
- Confirme as atualizações do ambiente de nuvem do Azure AI Foundry por meio da Microsoft.
Um domínio de CDN abandonado foi registrado novamente. Milhares de sites ainda o utilizam.
Um domínio CDN abandonado foi registrado novamente em julho de 2025 por um proprietário que detém um DNS curinga. Milhares de sites, repositórios e páginas de documentação mantêm referências codificadas a subdomínios, permitindo que o proprietário controle o conteúdo servido sem afetar a funcionalidade do usuário.
- Por que isso importa
- Sites que utilizam domínios CDN legados correm o risco de executar scripts externos arbitrários se a infraestrutura abandonada for reaproveitada.
O Plugin4Shell permite que os proprietários de repositórios troquem o código de plugins fixados entre quatro agentes de codificação de IA.
A Air Security divulgou o Plugin4Shell, uma falha em quatro agentes de codificação de IA que permite aos proprietários de repositórios trocar o código de plugins fixados. Os agentes obtêm o código sem validá-lo em relação ao hash do commit bloqueado, possibilitando substituições maliciosas por meio de nomes de branches. Correções foram lançadas para o Claude Code e o Codex.
- O que fazer
- Atualize o Claude Code para a versão 2.1.179 e o Codex para a versão 0.146.0.
Webinar: Quais controles de segurança do Google Workspace realmente importam?
Empresas em rápido crescimento recebem inúmeras recomendações para proteger o Google Workspace, mas nem todos os controles oferecem o mesmo valor.
A Microsoft corrige a falha que causava os alertas de "O antivírus Defender está desativado".
A Microsoft resolveu um problema conhecido que causava alertas incorretos informando que o Defender Antivirus havia sido desativado após a instalação de atualizações recentes.
Principais pontos
- A Microsoft corrigiu a CVE-2026-85889, uma falha de autenticação ausente no Azure AI Foundry, identificada pelo CVSS 10.0, que permitia a escalação de privilégios.
- Um domínio CDN abandonado, mas registrado novamente por terceiros, continua sendo acessado ativamente por milhares de sites, representando riscos para a cadeia de suprimentos.
- As vulnerabilidades do Plugin4Shell permitem que invasores troquem o código fixado de plugins entre quatro agentes de codificação de IA, falsificando os hashes de commit.
- A Anthropic corrigiu o Claude Code 2.1.179 e a OpenAI corrigiu o Codex 0.146.0 contra o Plugin4Shell, enquanto o GitHub Copilot permanece sem correção.