
CODZIENNY BRIEFING
Luki w zabezpieczeniach PHP2Shell, ostrzeżenia Chrome ClickFix i cybernetyczne szpiegostwo w Bronze Sandcastle
Dzisiejszy briefing dotyczył nadchodzących poprawek RCE dla PHP, nowych zabezpieczeń przeglądarki Chrome przed socjotechniką ClickFix oraz złośliwego oprogramowania opartego na stanie wykorzystującego boczne ładowanie bibliotek DLL Sandboxie.
5 wiadomości3 min czytania
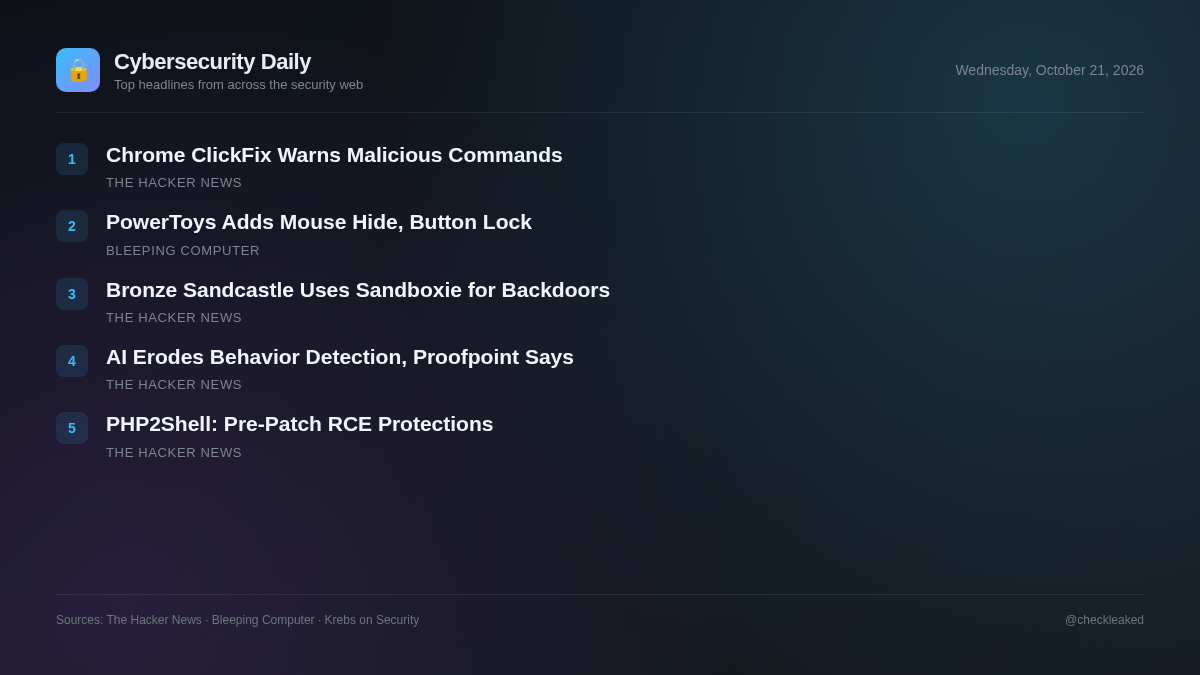
Krytyczna infrastruktura sieciowa staje dziś przed pilnym zadaniem operacyjnym, ponieważ administratorzy przygotowują się do załatania dwóch poważnych luk w zabezpieczeniach PHP, umożliwiających zdalne wykonywanie kodu, zwanych PHP2Shell. Ponieważ wczesne próby wykorzystania luk zostały już wykryte, zespoły ds. bezpieczeństwa obsługujące środowiska PHP muszą przygotować się na szybkie wdrożenie poprawek.
Na poziomie punktów końcowych atakujący stale udoskonalają mechanizmy dostarczania. Google Chrome wprowadza zaktualizowane zabezpieczenia przed atakami ClickFix, które podstępem nakłaniają użytkowników do uruchamiania poleceń w terminalu, podczas gdy powiązany z Chinami klaster zagrożeń Bronze Sandcastle aktywnie wykorzystuje boczne ładowanie bibliotek DLL w Sandboxie do wdrażania trwałych backdoorów w Azji i Afryce.
PHP2Shell: Co faktycznie chroni Cię przed poprawką PHP RCE o godzinie 14:00 UTC, a co nie
Dwie niezałatane krytyczne luki w zabezpieczeniach umożliwiające zdalne wykonywanie kodu PHP, znane jako PHP2Shell, są poddawane wczesnym próbom wykorzystania, zanim 21 października o godzinie 14:00 UTC zostanie wydana poprawka. Cloudflare wdrożyło tymczasowe rozwiązania awaryjne, ale przed załataniem nie opracowano jeszcze kompletnego obejścia.
- Dlaczego to ważne
- Organizacje hostujące aplikacje PHP na serwerach publicznych są narażone na duże ryzyko zdalnego naruszenia ich bezpieczeństwa do momentu wdrożenia oficjalnych poprawek.
Google Chrome dodaje ostrzeżenia ClickFix, aby uniemożliwić użytkownikom uruchamianie złośliwych poleceń
Google wprowadza ulepszone zabezpieczenia przeglądarki Chrome dla użytkowników z włączoną funkcją Enhanced Protection, aby chronić się przed atakami socjotechnicznymi ClickFix. W tych atakach złośliwe witryny nakłaniają użytkowników do wykonania poleceń w terminalu lub w systemie Windows, które instalują złośliwe oprogramowanie, takie jak programy wykradające informacje i trojany zdalnego dostępu.
- Dlaczego to ważne
- Użytkownicy odwiedzający zainfekowane witryny lub złośliwe reklamy dają się nabrać na pomysł ręcznego wykonania kodu, który omija tradycyjne zabezpieczenia przeglądarki i w ten sposób infekuje systemy.
Powiązany z Chinami Bronze Sandcastle nadużywa bocznego ładowania bibliotek DLL w Sandboxie w celu wdrażania tylnych drzwi
Badacze z Sophos opisali Bronze Sandcastle, powiązany z Chinami klaster zagrożeń, atakujący organizacje w Azji i Afryce od połowy 2025 roku. Grupa intensywnie wykorzystuje boczne ładowanie bibliotek DLL w Sandboxie do usuwania zmodyfikowanych powłok Meterpretera i backdoorów, działając głównie w strefie czasowej UTC+8.
- Dlaczego to ważne
- Organizacje na Filipinach, Tajwanie, w Afganistanie, Namibii i Korei Południowej mierzą się z aktywnym cybernetycznym szpiegostwem i ukrytym, trwałym dostępem poprzez boczne ładowanie bibliotek DLL.
Generatywna sztuczna inteligencja usuwa sygnały behawioralne, osłabiając wykrywanie wyłącznie zachowań, raportuje Proofpoint
Proofpoint donosi, że atakujący wykorzystują generatywną sztuczną inteligencję do usuwania typowego języka i szablonów ze złośliwych wiadomości e-mail. Tworząc unikalne, płynne wiadomości dla każdego odbiorcy, atakujący omijają tradycyjne behawioralne filtry bezpieczeństwa wiadomości e-mail, generując miliardy strat w wyniku ataków BEC.
- Dlaczego to ważne
- Organizacje, które polegają wyłącznie na filtrach wiadomości e-mail bazujących na zachowaniu lub dopasowywaniu wzorców, są bardziej narażone na dostosowane ataki phishingowe i ataki polegające na naruszaniu firmowej poczty e-mail.
Microsoft PowerToys dodaje narzędzia myszy CursorHide i Button Lock
Firma Microsoft wydała wersję PowerToys 0.102 z dwoma nowymi narzędziami do obsługi myszy, nowymi narzędziami wiersza poleceń i udoskonaleniami palety poleceń.
Najważniejsze wnioski
- Włącz funkcję Wzmocnionej ochrony w przeglądarce Google Chrome, aby ostrzegać użytkowników przed monitami ClickFix, które nakłaniają do uruchomienia złośliwych poleceń w aplikacjach terminalowych.
- Przeanalizuj stan zabezpieczeń poczty e-mail, ponieważ generatywna sztuczna inteligencja eliminuje tradycyjne sygnały behawioralne i zwiększa skuteczność ataków phishingowych, zgodnie z danymi Proofpoint.