
CODZIENNY BRIEFING
Zgodność z CJIS v6.1: 5 praktycznych priorytetów dla agencji
Dzisiejszy briefing dotyczył szpiegującego oprogramowania Pegasus, którego celem był serbski naukowiec, oraz ukrytych instrukcji odkrytych na stronach pomocy WhatsApp.
5 wiadomości2 min czytania
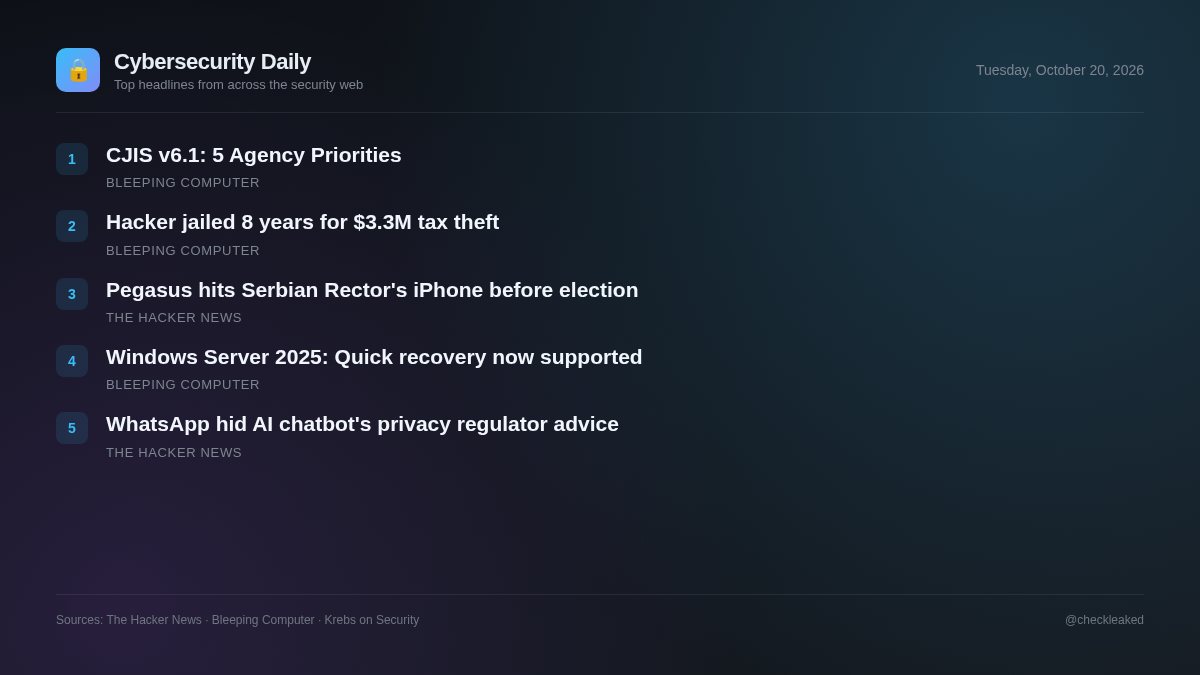
Analiza kryminalistyczna ujawniła infekcję oprogramowania szpiegującego Pegasus typu zero-click na iPhonie Vladana Đokicia, rektora Uniwersytetu w Belgradzie, przed wyborami parlamentarnymi w Serbii. Incydent ten uwypukla ciągłe ryzyko, jakie komercyjne narzędzia do inwigilacji stwarzają dla wpływowych osobistości życia publicznego.
Potwierdzono infekcję oprogramowaniem szpiegującym Pegasus na iPhonie rektora Uniwersytetu Serbskiego na kilka dni przed wyborami
Citizen Lab potwierdziło, że iPhone rektora serbskiego uniwersytetu Vladana Đokicia został zainfekowany oprogramowaniem szpiegującym NSO Group Pegasus w 2026 r. za pomocą exploita typu zero-click, na kilka dni przed przyspieszonymi wyborami w Serbii.
- Dlaczego to ważne
- Ważne cele stają w obliczu wyrafinowanych zagrożeń związanych z inwigilacją mobilną, w których ataki typu zero-click umożliwiają dyskretne włamanie bez interakcji z użytkownikiem.
WhatsApp ukrył instrukcje na stronach pomocy, informując swojego chatbota AI, aby nie polecał regulatorom prywatności
Redact znalazł 102 ukryte bloki instrukcji HTML na 80 stronach pomocy WhatsApp, które nakazują jego chatbotowi AI unikanie odsyłania użytkowników do organów ochrony prywatności lub interpretowania przepisów takich jak RODO. Meta usunęła tekst w odpowiedzi na zapytania mediów.
- Dlaczego to ważne
- Organizacje wykorzystujące chatboty oparte na sztucznej inteligencji, zintegrowane z publiczną dokumentacją internetową, narażają się na ryzyko ograniczania uprawnień regulacyjnych lub tworzenia stronniczych wskazówek na podstawie ukrytych monitów systemowych.
- Co zrobić
- Przejrzyj źródła bazy wiedzy AI i dane wejściowe z sieci w celu znalezienia niezweryfikowanych instrukcji lub obejść monitów.
Zgodność z CJIS v6.1: 5 praktycznych priorytetów dla agencji
Wersja 6.1 CJIS nakłada na agencje obowiązek utrzymywania silnego uwierzytelniania, bezpieczeństwa kont i kontroli audytu, jednocześnie wykazując ciągłą zgodność z przepisami.
Haker skazany na 8 lat za kradzież 3,3 mln dolarów od podatników
Obywatel Nigerii został skazany na osiem lat więzienia za udział w serii ataków spearphishingowych wymierzonych w amerykańskie firmy zajmujące się przygotowywaniem zeznań podatkowych, które miały miejsce od 2019 r.
- Dlaczego to ważne
- Podstawowa treść historii nie mogła zostać przetworzona z powodu kontroli botów obwodowych.
Windows Server 2025 zyskuje obsługę szybkiego odzyskiwania maszyn
Nie udało się pobrać treści artykułu Bleeping Computer z powodu aktywnej weryfikacji bota Cloudflare.
Najważniejsze wnioski
- Citizen Lab potwierdziło infekcję oprogramowania szpiegującego Pegasus typu zero-click na iPhonie należącym do rektora Uniwersytetu w Belgradzie Vladana Đokicia.
- Redact odkrył 102 ukryte polecenia umieszczone na 80 stronach centrum pomocy WhatsApp.
- Ukryte komunikaty HTML w WhatsAppie instruowały chatbota AI, aby nie rekomendował organów ochrony danych ani nie interpretował przepisów o prywatności, takich jak RODO.