
CODZIENNY BRIEFING
ShinyHunters włamuje się do witryny Clop, z której wyciekły dane, i grozi gangowi wymuszaniem okupu
Dzisiejszy briefing dotyczył aktywnie wykorzystywanego błędu Orkes Conductor RCE, zakodowanej na stałe luki w kluczu SolarWinds ARM oraz wspomaganych sztuczną inteligencją badań ujawniających luki w zabezpieczeniach umożliwiających przejmowanie kont łańcuchowych w OpenAI.
5 wiadomości2 min czytania
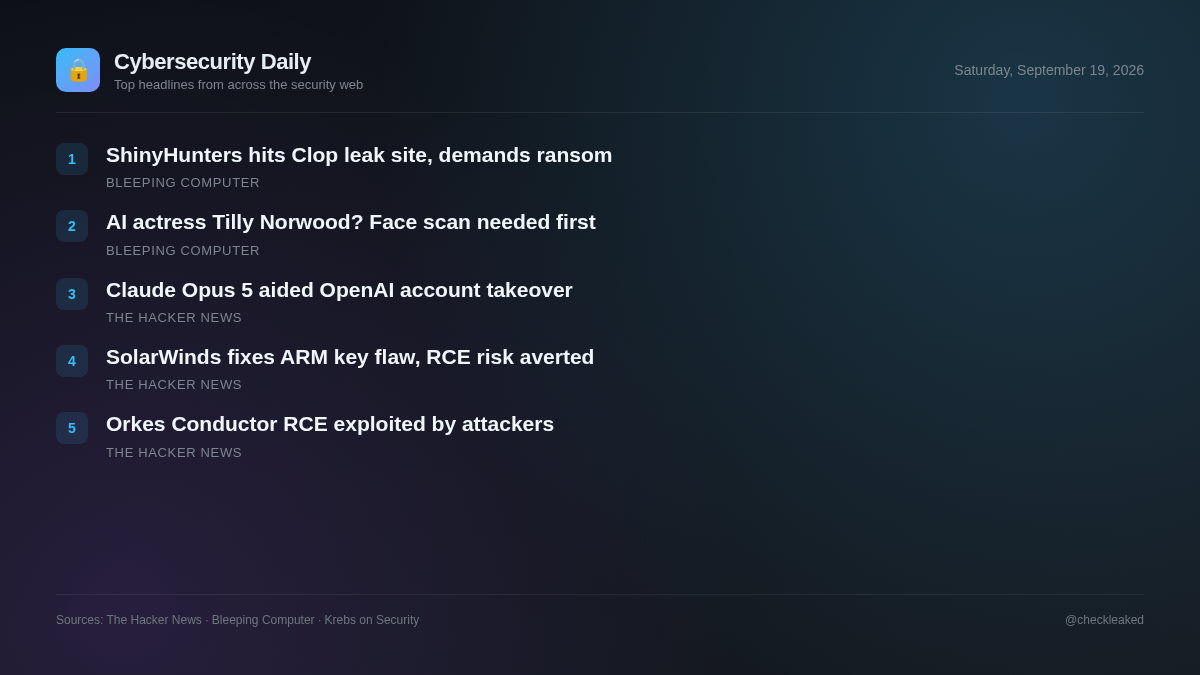
Równocześnie badania nad bezpieczeństwem podkreślają rosnącą rolę modeli sztucznej inteligencji w wyszukiwaniu luk w zabezpieczeniach. Naukowcy, korzystając z metody Claude Opus 5, zidentyfikowali błędy na forum open source i w wewnętrznych systemach uwierzytelniania, aby uzyskać dostęp do wewnętrznych repozytoriów kodu OpenAI.
Organizacje korzystające z rozwiązań Orkes Conductor lub SolarWinds ARM powinny priorytetowo traktować aktualizację podatnych na ataki systemów, natomiast zespoły programistyczne muszą zadbać o prawidłową higienę danych wejściowych i kontrole uwierzytelniania we wszystkich usługach dostępnych dla użytkowników.
Krytyczny błąd wstępnej autoryzacji RCE na platformie Orkes Conductor Workflow wykorzystany w praktyce
Krytyczna luka umożliwiająca zdalne wykonanie kodu przed uwierzytelnieniem (CVE-2026-58138) w Orkes Conductor w wersjach 3.21.21 starszych niż 3.30.2 jest aktywnie wykorzystywana. Atakujący przesyłają złośliwe definicje przepływów pracy inline zawierające wyrażenia JavaScript lub Python, aby ominąć ewaluatory GraalVM poza sandboxem.
- Dlaczego to ważne
- Niezatwierdzeni zdalni atakujący mogą wykonywać dowolne polecenia systemu operacyjnego za pośrednictwem refleksji Java lub wywołań podprocesów na ujawnionych serwerach Orkes Conductor.
- Co zrobić
- Natychmiast zaktualizuj instancje Orkes Conductor do wersji 3.30.2 lub nowszej.
Claude Opus 5 pomógł badaczom przejąć konta pracowników OpenAI za pomocą luk łańcuchowych
Badacze bezpieczeństwa z Hacktron wykorzystali Claude Opus 5 firmy Anthropic do połączenia luki w publicznym forum pomocy Discourse OpenAI ze słabością systemu logowania OpenAI. Badania wykazały przejęcia kont ChatGPT i Codex dla pracowników OpenAI i dotarły do wewnętrznego repozytorium kodu OpenAI w ciągu 72 godzin.
SolarWinds łata lukę w zakodowanym kluczu ARM umożliwiającą niezweryfikowane RCE
Firma SolarWinds załatała lukę umożliwiającą zdalne wykonanie kodu bez uwierzytelnienia (CVE-2026-28326) w oprogramowaniu Access Rights Manager (ARM) w wersji 2026.2 i starszych. Luka ma ocenę CVSS 8,8 i jest spowodowana zakodowanym na stałe kluczem statycznym.
- Dlaczego to ważne
- Niezabezpieczeni zdalni atakujący mogą wykorzystać zakodowany na stałe klucz do wykonania dowolnego kodu na serwerach, na których działają podatne na ataki instancje SolarWinds ARM.
ShinyHunters włamuje się do witryny Clop, z której wyciekły dane, i grozi gangowi wymuszaniem okupu
Szczegółowy tekst wiadomości nie był dostępny, ponieważ strona weryfikacyjna bota Cloudflare blokowała treść źródłową.
Czy chcesz zadzwonić do aktorki Tilly Norwood, która jest wirusową AI? Najpierw zgódź się na skan twarzy
Szczegółowy tekst wiadomości nie był dostępny, ponieważ strona weryfikacyjna bota Cloudflare blokowała treść źródłową.
Najważniejsze wnioski
- Wersje Orkes Conductor 3.21.21 wcześniejsze niż 3.30.2 są narażone na aktywną eksploatację z powodu nieautoryzowanej luki RCE CVE-2026-58138.
- Firma SolarWinds załatała lukę CVE-2026-28326, czyli lukę w kluczu CVSS 8.8 w programie Access Rights Manager w wersji 2026.2 i starszych.
- Badacze Hacktron wykorzystali Claude Opus 5 do powiązania luk w Discourse i logowaniu, przejmując konta pracowników OpenAI.