
CODZIENNY BRIEFING
Webinarium: Które kontrole bezpieczeństwa Google Workspace są naprawdę ważne?
Dzisiejszy briefing dotyczył luki w CVSS 10.0 Azure AI Foundry, przejętych domen CDN i luk w zabezpieczeniach Plugin4Shell w agentach kodowania AI.
5 wiadomości2 min czytania
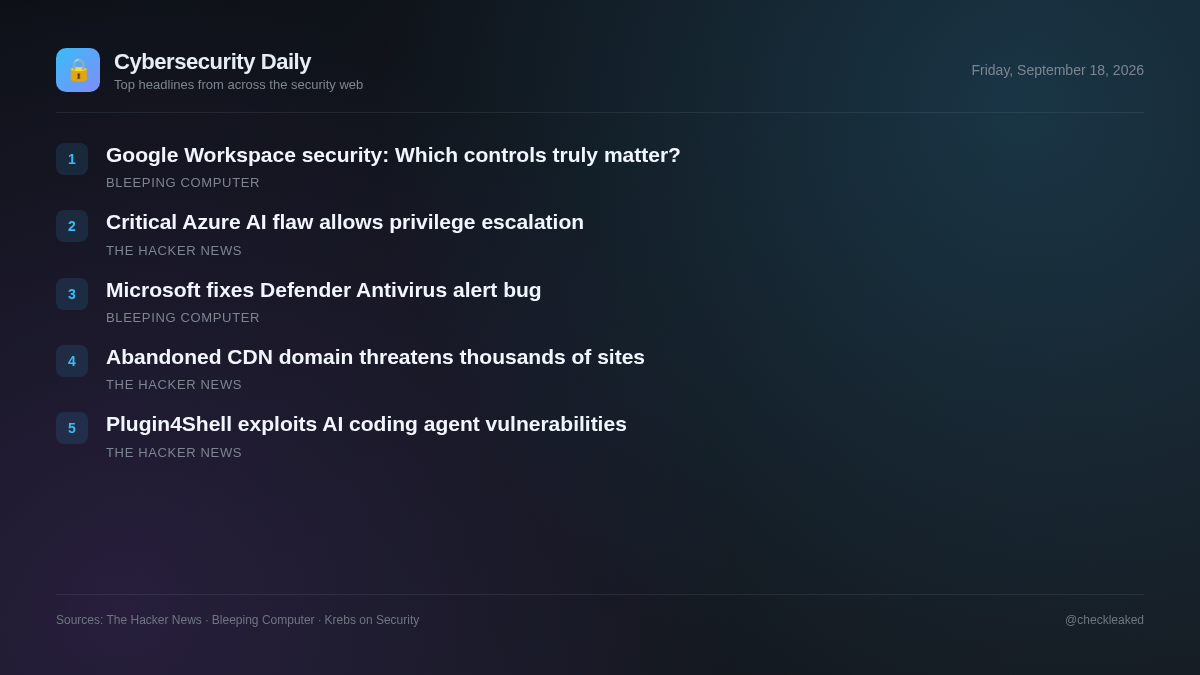
Dzisiejszy krajobraz zagrożeń uwypukla krytyczne ryzyka w infrastrukturze chmurowej, łańcuchach dostaw oprogramowania firm trzecich oraz środowiskach programistycznych AI. Firma Microsoft naprawiła lukę w zabezpieczeniach o najwyższym stopniu zagrożenia związaną z eskalacją uprawnień w usłudze Azure AI Foundry, która wymagała braku weryfikacji uwierzytelnienia i nie wymagała żadnych działań ze strony klientów.
Zespoły ds. bezpieczeństwa i deweloperzy powinni w pierwszej kolejności sprawdzić zewnętrzne skrypty osadzone w swoich aplikacjach internetowych i niezwłocznie zaktualizować podatne na ataki narzędzia programistyczne AI.
Firma Microsoft łata lukę w oprogramowaniu CVSS 10.0 Azure AI Foundry umożliwiającą nieautoryzowaną eskalację uprawnień
Firma Microsoft załatała lukę o najwyższym stopniu zagrożenia umożliwiającą eskalację uprawnień, oznaczoną jako CVE-2026-85889 i z wynikiem CVSS 10,0, w usłudze Azure AI Foundry. Brak uwierzytelnienia dla krytycznej funkcji umożliwił nieautoryzowanym atakującym sieciowym podniesienie uprawnień. Firma Microsoft zastosowała poprawki bez konieczności podejmowania działań przez klienta.
- Dlaczego to ważne
- Przedsiębiorstwa korzystające z Azure AI Foundry mogły paść ofiarą potencjalnego zwiększenia uprawnień w sieci z powodu braku uwierzytelniania.
- Co zrobić
- Potwierdź aktualizacje środowiska chmurowego Azure AI Foundry za pośrednictwem firmy Microsoft.
Porzucona domena CDN została ponownie zarejestrowana. Tysiące stron nadal się nią posługuje.
Porzucona domena CDN została ponownie zarejestrowana w lipcu 2025 roku przez właściciela posiadającego wieloznaczny DNS. Tysiące witryn, repozytoriów i stron dokumentacji zachowuje zakodowane na stałe odwołania do subdomen, co pozwala właścicielowi kontrolować serwowaną treść bez zakłócania funkcjonalności wywołującego.
- Dlaczego to ważne
- Witryny odwołujące się do starszych domen CDN narażają się na ryzyko wykonania dowolnych zewnętrznych skryptów, jeśli porzucona infrastruktura zostanie wykorzystana w inny sposób.
Plugin4Shell umożliwia właścicielom repozytoriów wymianę przypiętego kodu wtyczki pomiędzy czterema agentami kodującymi AI
Firma Air Security ujawniła lukę w kodzie AI o nazwie Plugin4Shell, umożliwiającą właścicielom repozytoriów podmianę przypiętego kodu wtyczki. Agenci pobierają kod bez weryfikacji pod kątem zablokowanego hasha zatwierdzenia, co umożliwia złośliwe podmiany za pośrednictwem nazw gałęzi. Wydano poprawki dla Claude Code i Codex.
- Co zrobić
- Zaktualizuj Claude Code do wersji 2.1.179 i Codex do wersji 0.146.0.
Webinarium: Które kontrole bezpieczeństwa Google Workspace są naprawdę ważne?
Szybko rozwijające się firmy muszą stawić czoła niezliczonym zaleceniom dotyczącym zabezpieczania Google Workspace, jednak nie każde narzędzie kontroli zapewnia taką samą wartość.
Microsoft naprawia błąd powodujący wyświetlanie alertów „Defender Antivirus jest wyłączony”
Firma Microsoft rozwiązała znany problem powodujący wyświetlanie nieprawidłowych alertów ostrzegających o wyłączeniu programu Defender Antivirus po zainstalowaniu ostatnich aktualizacji.
Najważniejsze wnioski
- Firma Microsoft załatała lukę CVE-2026-85889, czyli lukę w uwierzytelnianiu CVSS 10.0 w usłudze Azure AI Foundry, umożliwiającą eskalację uprawnień.
- Porzucona domena CDN, ponownie zarejestrowana przez osobę trzecią, jest nadal aktywnie wywoływana przez tysiące witryn, co stwarza ryzyko dla łańcucha dostaw.
- Luki w zabezpieczeniach Plugin4Shell umożliwiają atakującym podmienianie przypiętego kodu wtyczki pomiędzy czterema agentami kodowania AI poprzez fałszowanie skrótów zatwierdzeń.
- Anthropic załatał Claude Code 2.1.179, a OpenAI załatał Codex 0.146.0 pod kątem Plugin4Shell, podczas gdy GitHub Copilot nadal nie załatał.