
DAGELIJKSE BRIEFING
Webinar: Welke beveiligingsinstellingen van Google Workspace zijn echt belangrijk?
De briefing van vandaag behandelt een CVSS 10.0-kwetsbaarheid in Azure AI Foundry, gekaapte CDN-domeinen en Plugin4Shell-kwetsbaarheden in AI-codeagents.
5 verhalen2 min. leestijd
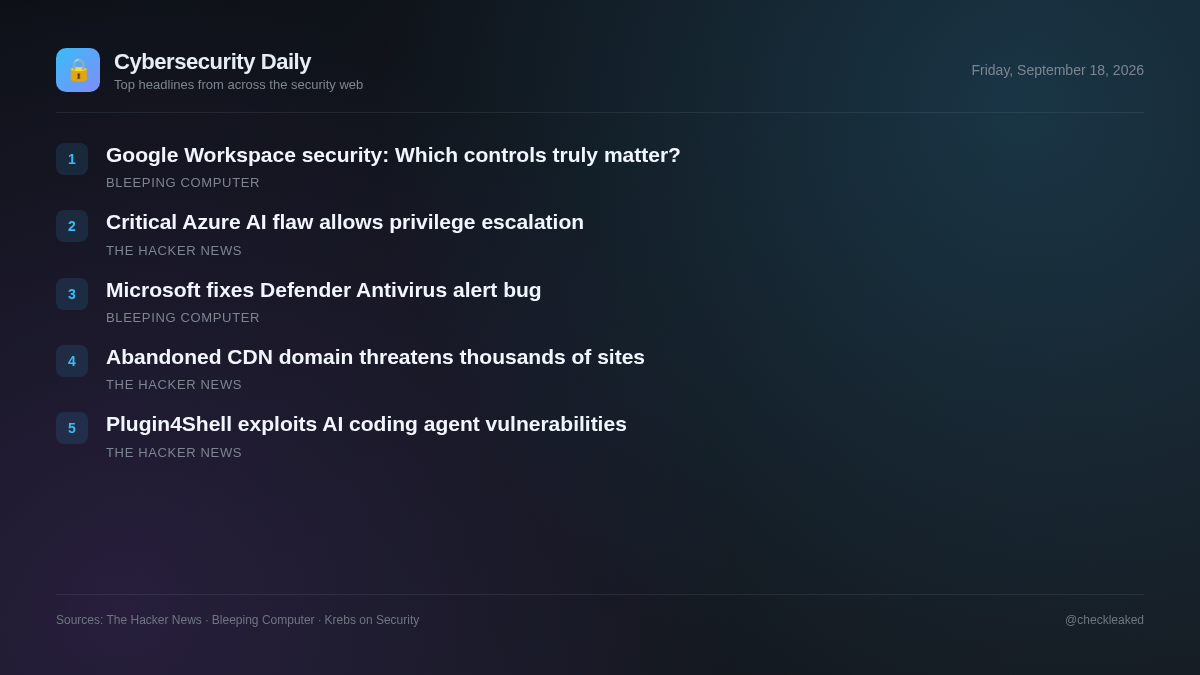
Het huidige dreigingslandschap benadrukt kritieke risico's in cloudinfrastructuur, toeleveringsketens van software van derden en AI-ontwikkelomgevingen. Microsoft heeft een kwetsbaarheid met de hoogste ernstgraad in Azure AI Foundry verholpen die leidde tot ontbrekende authenticatiecontroles. Klanten hoeven hiervoor geen actie te ondernemen.
Beveiligingsteams en ontwikkelaars moeten prioriteit geven aan het controleren van externe scripts die in hun webapplicaties zijn ingebed en kwetsbare AI-ontwikkeltools onmiddellijk bijwerken.
Microsoft verhelpt een beveiligingslek in CVSS 10.0 Azure AI Foundry dat ongeautoriseerde privilege-escalatie mogelijk maakt.
Microsoft heeft een beveiligingslek met de hoogste ernstgraad, aangeduid als CVE-2026-85889 met een CVSS-score van 10,0, in Azure AI Foundry verholpen. Door het ontbreken van authenticatie voor een kritieke functie konden onbevoegde netwerkaanvallers hun bevoegdheden verhogen. Microsoft heeft de patches toegepast zonder dat klanten actie hoefden te ondernemen.
- Waarom het ertoe doet
- Organisaties die Azure AI Foundry gebruiken, liepen het risico op netwerkgerelateerde privilege-escalatie als gevolg van ontbrekende authenticatie.
- Wat te doen
- Controleer de updates voor de Azure AI Foundry-cloudomgeving via Microsoft.
Een verlaten CDN-domein is opnieuw geregistreerd. Duizenden websites maken er nog steeds gebruik van.
Een verlaten CDN-domein werd in juli 2025 opnieuw geregistreerd door een eigenaar met een wildcard DNS-licentie. Duizenden websites, repositories en documentatiepagina's bevatten nog steeds hardgecodeerde verwijzingen naar subdomeinen, waardoor de eigenaar de aangeboden content kan beheren zonder de functionaliteit voor de gebruiker te verstoren.
- Waarom het ertoe doet
- Websites die gebruikmaken van verouderde CDN-domeinen lopen het risico willekeurige externe scripts uit te voeren als de verlaten infrastructuur opnieuw wordt gebruikt.
Plugin4Shell stelt beheerders van repositories in staat om vastgezette plugincode uit te wisselen tussen vier AI-codeeragents.
Air Security heeft Plugin4Shell onthuld, een kwetsbaarheid in vier AI-codeerprogramma's waarmee beheerders van repositories vastgezette plugincode kunnen wijzigen. De programma's halen code op zonder deze te valideren aan de hand van de vergrendelde commit-hash, waardoor kwaadwillige vervangingen via branchenamen mogelijk zijn. Er zijn patches uitgebracht voor Claude Code en Codex.
- Wat te doen
- Update Claude Code naar versie 2.1.179 en Codex naar versie 0.146.0.
Webinar: Welke beveiligingsinstellingen van Google Workspace zijn echt belangrijk?
Snelgroeiende bedrijven worden geconfronteerd met talloze aanbevelingen voor het beveiligen van Google Workspace, maar niet elke beveiligingsmaatregel biedt dezelfde toegevoegde waarde.
Microsoft verhelpt bug die de melding 'Defender Antivirus is uitgeschakeld' veroorzaakte.
Microsoft heeft een bekend probleem opgelost dat onterechte waarschuwingen veroorzaakte, namelijk dat Defender Antivirus was uitgeschakeld na het installeren van recente updates.
Belangrijkste punten
- Microsoft heeft CVE-2026-85889 verholpen, een beveiligingslek in CVSS 10.0 met ontbrekende authenticatie in Azure AI Foundry dat privilege-escalatie mogelijk maakte.
- Een verlaten CDN-domein dat door een derde partij opnieuw is geregistreerd, wordt nog steeds actief door duizenden websites gebruikt, wat risico's voor de toeleveringsketen met zich meebrengt.
- De kwetsbaarheden in Plugin4Shell stellen aanvallers in staat om vastgezette plugin-code te verwisselen tussen vier AI-codeeragents door commit-hashes te vervalsen.
- Anthropic heeft Claude Code 2.1.179 gepatcht en OpenAI heeft Codex 0.146.0 gepatcht tegen Plugin4Shell, terwijl GitHub Copilot nog steeds niet gepatcht is.