
DAGELIJKSE BRIEFING
ShinyHunters hackt de Clop-leksite en dreigt ransomwarebende af te persen.
De briefing van vandaag behandelt een actief misbruikte RCE-kwetsbaarheid in Orkes Conductor, een hardgecodeerde sleutelkwetsbaarheid in SolarWinds ARM en AI-ondersteund onderzoek dat kwetsbaarheden voor het overnemen van accounts via ketens bij OpenAI aan het licht brengt.
5 verhalen2 min. leestijd
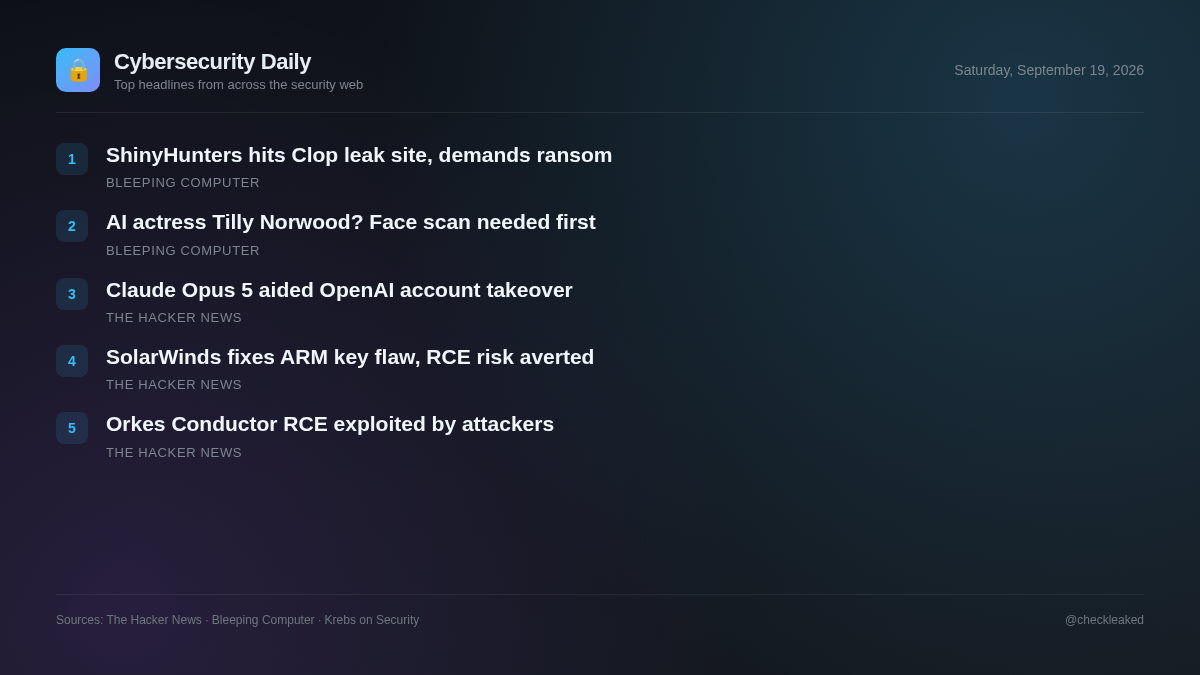
Tegelijkertijd benadrukt beveiligingsonderzoek de groeiende rol van AI-modellen bij het opsporen van beveiligingslekken. Onderzoekers die Claude Opus 5 gebruikten, koppelden bugs aan elkaar in een open-sourceforum en interne authenticatiesystemen om toegang te krijgen tot interne OpenAI-codeopslagplaatsen.
Organisaties die Orkes Conductor of SolarWinds ARM gebruiken, moeten prioriteit geven aan het onmiddellijk upgraden van kwetsbare systemen, terwijl ontwikkelteams moeten zorgen voor een goede validatie van invoergegevens en authenticatiecontroles voor alle diensten die door gebruikers worden gebruikt.
Kritieke RCE-kwetsbaarheid vóór autorisatie in het Orkes Conductor-workflowplatform is in de praktijk misbruikt.
Een kritieke kwetsbaarheid voor het uitvoeren van code op afstand vóór authenticatie (CVE-2026-58138) in Orkes Conductor 3.21.21, vóór versie 3.30.2, wordt actief misbruikt. Aanvallers dienen kwaadaardige inline workflowdefinities in die JavaScript- of Python-expressies bevatten om GraalVM-evaluators die niet in een sandbox zijn geplaatst te omzeilen.
- Waarom het ertoe doet
- Niet-geauthenticeerde externe aanvallers kunnen willekeurige besturingssysteemopdrachten uitvoeren via Java-reflectie of subprocess-aanroepen op blootgestelde Orkes Conductor-servers.
- Wat te doen
- Werk de Orkes Conductor-instanties onmiddellijk bij naar versie 3.30.2 of hoger.
Claude Opus 5 hielp onderzoekers via een reeks beveiligingslekken accounts van OpenAI-medewerkers over te nemen.
Beveiligingsonderzoekers van Hacktron gebruikten Anthropic's Claude Opus 5 om een kwetsbaarheid in het openbare Discourse-helpforum van OpenAI te koppelen aan een zwak punt in het inlogsysteem van OpenAI. Het onderzoek toonde aan dat accounts van OpenAI-medewerkers op ChatGPT en Codex konden worden overgenomen en dat binnen 72 uur toegang werd verkregen tot een interne codeopslagplaats van OpenAI.
SolarWinds verhelpt een beveiligingslek in ARM met een hardgecodeerde sleutel die RCE zonder authenticatie mogelijk maakte.
SolarWinds heeft een beveiligingslek (CVE-2026-28326) verholpen dat het uitvoeren van code op afstand zonder authenticatie mogelijk maakte in Access Rights Manager (ARM) versies 2026.2 en ouder. Het lek heeft een CVSS-score van 8,8 en wordt veroorzaakt door een hardgecodeerde statische sleutel.
- Waarom het ertoe doet
- Niet-geauthenticeerde externe aanvallers kunnen de hardgecodeerde sleutel gebruiken om willekeurige code uit te voeren op servers die kwetsbare instanties van SolarWinds ARM draaien.
ShinyHunters hackt de Clop-leksite en dreigt ransomwarebende af te persen.
Er was geen gedetailleerde nieuwstekst beschikbaar omdat een verificatiepagina van Cloudflare de broninhoud blokkeerde.
Wil je de virale AI-actrice Tilly Norwood bellen? Ga dan eerst akkoord met een gezichtsscan.
Er was geen gedetailleerde nieuwstekst beschikbaar omdat een verificatiepagina van Cloudflare de broninhoud blokkeerde.
Belangrijkste punten
- Orkes Conductor-versies 3.21.21 vóór 3.30.2 worden actief misbruikt via een RCE-kwetsbaarheid zonder authenticatie (CVE-2026-58138).
- SolarWinds heeft CVE-2026-28326 verholpen, een beveiligingslek in de CVSS-hardcode van versie 8.8 in Access Rights Manager 2026.2 en eerdere versies.
- Onderzoekers van Hacktron gebruikten Claude Opus 5 om kwetsbaarheden in Discourse en logins aan elkaar te koppelen en zo accounts van OpenAI-medewerkers over te nemen.