
နေ့စဉ်အကျဉ်းချုပ်
Armory Castle မှ BeyondTrust Zero-Day ကို အသုံးချခဲ့သည်။ AI ဆုံးဖြတ်ချက်ပုံစံများသည် SOC ပလက်ဖောင်းများထဲသို့ ဝင်ရောက်လာသည်။
ယနေ့ ရှင်းလင်းချက်တွင် အသုံးချခံထားရသော BeyondTrust zero-day အားနည်းချက်နှင့် လုံခြုံရေးလုပ်ငန်းလည်ပတ်မှုပလက်ဖောင်းများတစ်လျှောက် AI ဆုံးဖြတ်ချက်ပုံစံများကို လျင်မြန်စွာအသုံးပြုခြင်းတို့ ပါဝင်သည်။
သတင်း 5 ပုဒ်1 မိနစ် ဖတ်ရှုရမည်
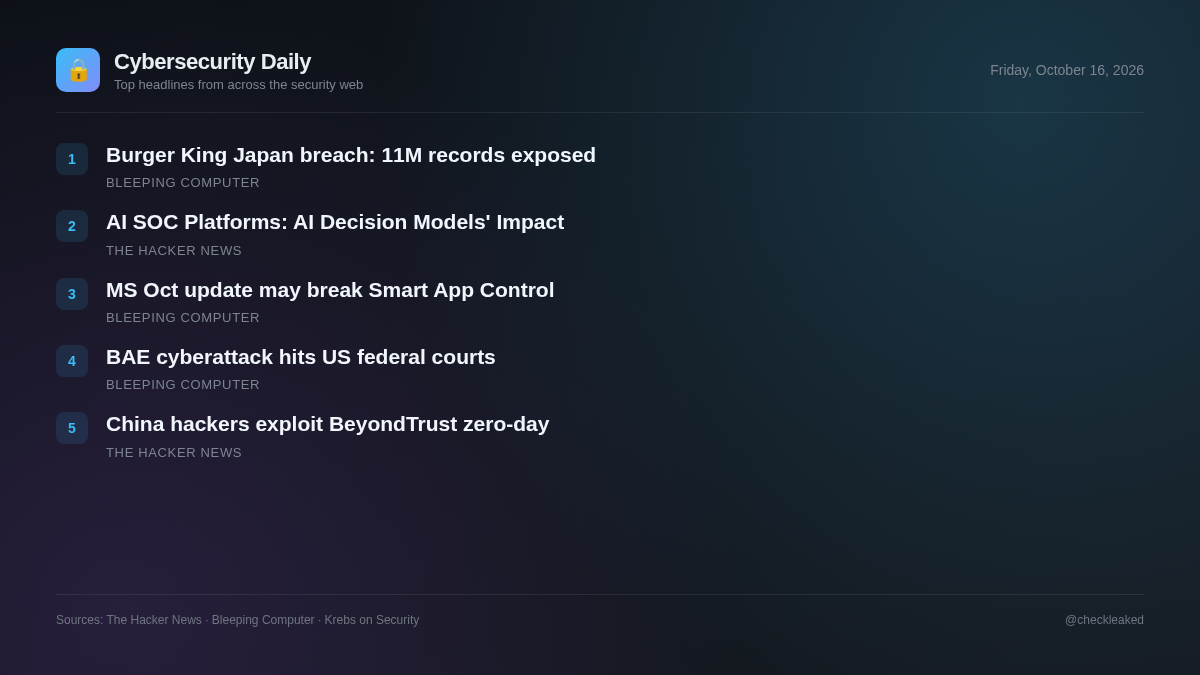
တရုတ်နှင့်ဆက်စပ်နေသော သူလျှိုအဖွဲ့ Armory Castle နှင့်ဆက်စပ်နေသော ခြိမ်းခြောက်မှုလုပ်ဆောင်သူများသည် patch ရရှိနိုင်မှုမတိုင်မီ BeyondTrust Remote Support appliances များတွင် zero-day အားနည်းချက်ကို တက်ကြွစွာအသုံးချခဲ့သည်။ ထိုချို့ယွင်းချက်ကြောင့် အားနည်းချက်ရှိသော appliances များတွင် ခွင့်ပြုချက်မရှိဘဲ remote file operations များကို ခွင့်ပြုခဲ့သည်။
တစ်ချိန်တည်းမှာပင်၊ လုံခြုံရေးလုပ်ငန်းဆောင်ရွက်မှုအဖွဲ့များသည် SOC ပတ်ဝန်းကျင်များတွင် မြန်ဆန်သောဆုံးဖြတ်ချက်ချမှတ်မှုကို အရှိန်မြှင့်တင်ရန် ဒီဇိုင်းထုတ်ထားသော TypeSafe AI၊ OpenAI နှင့် Cribl အပါအဝင် ဝန်ဆောင်မှုပေးသူများထံမှ စာသားမဟုတ်သော AI ဆုံးဖြတ်ချက်ပုံစံများကို အကဲဖြတ်နေကြသည်။
တရုတ်နှင့်ဆက်စပ်နေသော ဟက်ကာများသည် အဝေးထိန်းပံ့ပိုးမှုဆာဗာများကို သိမ်းပိုက်ရန် BeyondTrust Zero-Day ကို အသုံးချခဲ့သည်
တရုတ်နိုင်ငံနှင့်ဆက်စပ်နေသော Armory Castle အဖွဲ့သည် BeyondTrust Remote Support ရှိ zero-day အားနည်းချက် CVE-2026-102764 (CVSS 9.3) ကို အခွင့်အာဏာမရှိသော remote file operations များလုပ်ဆောင်ရန် အသုံးချခဲ့သည်။
- ဘာလုပ်သင့်သလဲ
- BT26-05-RS patch ကို အသုံးပြုပါ သို့မဟုတ် BeyondTrust Remote Support instance အဟောင်းများကို အဆင့်မြှင့်တင်ပါ။
Burger King ဂျပန်ဒေတာခိုးယူမှုကြောင့် ဖောက်သည် ၁၁ သန်း၏ မှတ်တမ်းများ ပေါက်ကြား
ကမ္ဘာလုံးဆိုင်ရာ အစားအသောက်လုပ်ငန်းကြီး Burger King ၏ ဂျပန်လက်အောက်ခံကုမ္ပဏီ Burger King Japan သည် တိုက်ခိုက်သူများသည် ဖောက်သည်မှတ်တမ်း ၁၁.၁၈ သန်းပါရှိသော ဆာဗာကို ဝင်ရောက်ကြည့်ရှုပြီးနောက် အဓိကဒေတာခိုးယူမှုတစ်ခု ဖြစ်ပွားခဲ့ကြောင်း ထုတ်ဖော်ပြောကြားခဲ့သည်။
Microsoft: အောက်တိုဘာလ Windows အပ်ဒိတ်က Smart App Control ကို ပျက်စီးစေနိုင်သည်
ဒီလရဲ့ KB5127648 Windows 11 လုံခြုံရေး အပ်ဒိတ်ကို ထည့်သွင်းပြီးနောက်မှာ အသုံးပြုသူတချို့ဟာ Smart App Control ကို ဖွင့်ရာမှာ အခက်အခဲရှိနိုင်တယ်လို့ Microsoft က ပြောပါတယ်။
BAE Systems ဆိုက်ဘာတိုက်ခိုက်မှုကြောင့် အမေရိကန် ဖက်ဒရယ်တရားရုံးလုပ်ငန်းများ အနှောင့်အယှက်ဖြစ်
BAE Systems ကို ပစ်မှတ်ထားသော ဆိုက်ဘာတိုက်ခိုက်မှုတစ်ခုသည် အမေရိကန်ဖက်ဒရယ်တရားရုံး၏ လုပ်ငန်းဆောင်တာများကို ထိခိုက်ခဲ့သည်ဟု သတင်းများထွက်ပေါ်ခဲ့သော်လည်း ပေးထားသော အကြောင်းအရာတွင် Cloudflare အတည်ပြုချက်စာမျက်နှာကိုသာ ပြန်ပေးပါသည်။
AI ဆုံးဖြတ်ချက်ပုံစံများနှင့် AI SOC ပလက်ဖောင်းများအပေါ် ၎င်းတို့၏သက်ရောက်မှု
TypeSafe AI Jev၊ OpenAI Decisions API နှင့် Cribl cribl-decision အပါအဝင် AI ဆုံးဖြတ်ချက်ပုံစံများသည် စာသားထုတ်လုပ်ခြင်းမရှိဘဲ ရမှတ်များ သို့မဟုတ် ရွေးချယ်မှုများကို ထုတ်ပေးရန်အတွက် အခြေအနေနှင့် ရိုက်ထည့်ထားသော မေးခွန်းများကို တိုက်ရိုက်အောင်မြင်ပါသည်။
- အဘယ်ကြောင့် အရေးကြီးသနည်း
- လုံခြုံရေးလုပ်ငန်းလည်ပတ်မှုပလက်ဖောင်းများသည် စနစ်အခြေအနေကို တိုက်ရိုက်လုပ်ဆောင်ရန်နှင့် လုပ်ငန်းလည်ပတ်မှုဆိုင်ရာ ရွေးချယ်မှုကို အလိုအလျောက်လုပ်ဆောင်ရန် စာသားမဟုတ်သော AI ဆုံးဖြတ်ချက်ပုံစံများကို အသုံးချနိုင်သည်။
အဓိကအချက်များ
- Armory Castle သည် patch များမထုတ်ပြန်မီ BeyondTrust Remote Support ရှိ zero-day vulnerability CVE-2026-102764 ကို အခွင့်ကောင်းယူခဲ့သည်။
- Self-hosted BeyondTrust Remote Support ဗားရှင်း ၂၄.၃.၁ မှ ၂၆.၂.၃ အထိသည် ခွင့်ပြုချက်မရှိဘဲ ဖိုင်လုပ်ဆောင်ချက်များကို ကာကွယ်ရန်အတွက် BT26-05-RS patch လိုအပ်သည်။
- BeyondTrust SaaS instances များသည် ၂၀၂၆ ခုနှစ် အောက်တိုဘာလ ၉ ရက်နေ့အထိ CVE-2026-102764 အတွက် အလိုအလျောက် အပ်ဒိတ်များကို လက်ခံရရှိခဲ့သည်။
- SOC ပလက်ဖောင်းများသည် TypeSafe AI Jev၊ OpenAI Decisions API နှင့် cribl-decision ကဲ့သို့သော စာသားမဟုတ်သော AI ဆုံးဖြတ်ချက်ပုံစံများကို လက်ခံကျင့်သုံးလျက်ရှိသည်။