
နေ့စဉ်အကျဉ်းချုပ်
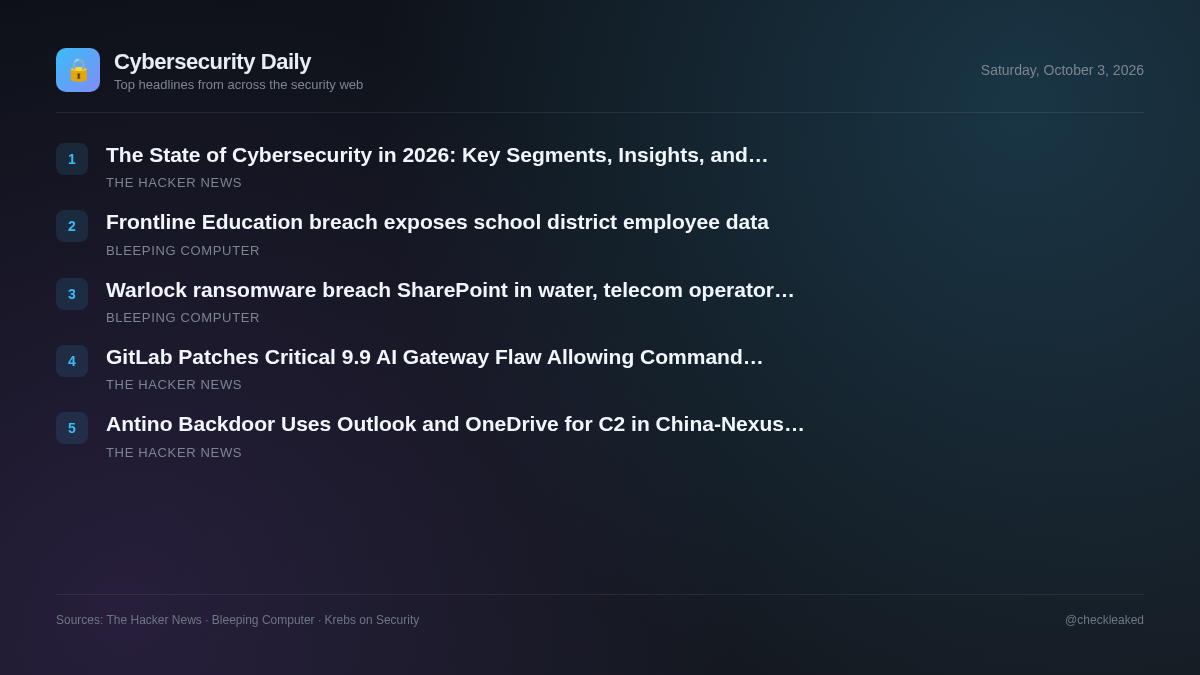
၂၀၂၆ ခုနှစ်တွင် ဆိုက်ဘာလုံခြုံရေး၏ အခြေအနေ- အဓိကကဏ္ဍများ၊ အသိအမြင်များနှင့် ဆန်းသစ်တီထွင်မှုများ
ယနေ့ အကျဉ်းချုပ်တွင် အရေးပါသော GitLab AI Gateway အားနည်းချက်၊ Antino backdoor မှတစ်ဆင့် China-nexus ဆိုက်ဘာသူလျှိုလုပ်မှုနှင့် ၂၀၂၆ လုံခြုံရေးလုပ်ငန်းများအတွက် မဟာဗျူဟာမြောက် ထိုးထွင်းသိမြင်မှုများကို လွှမ်းခြုံထားသည်။
သတင်း 5 ပုဒ်1 မိနစ် ဖတ်ရှုရမည်
ယနေ့ခေတ် လုံခြုံရေးအခင်းအကျင်းသည် ဆော့ဖ်ဝဲလ်အင်္ဂါရပ်များနှင့် စီးပွားရေးလုပ်ငန်းအခြေခံအဆောက်အအုံများ တိုးချဲ့ခြင်းကြောင့် ပေါ်ပေါက်လာသော လုပ်ငန်းလည်ပတ်မှုဆိုင်ရာအန္တရာယ်များကို မီးမောင်းထိုးပြသည်။ ကိုယ်တိုင်လက်ခံထားသော AI workloads များကို လုပ်ဆောင်နေသော အဖွဲ့အစည်းများသည် ချက်ချင်းနည်းပညာဆိုင်ရာအန္တရာယ်များနှင့် ရင်ဆိုင်နေရပြီး သူလျှိုလုပ်ငန်းများသည် နယ်နိမိတ်စောင့်ကြည့်ခြင်းကို ကျော်လွှားရန် တရားဝင် cloud ဝန်ဆောင်မှုများကို အလွဲသုံးစားပြုနေဆဲဖြစ်သည်။
GitLab သည် Self-Hosted Server များတွင် Command Execution လုပ်ခွင့်ပြုသည့် အရေးကြီးသော 9.9 AI Gateway ချို့ယွင်းချက်ကို ပြင်ဆင်ပေးသည်
GitLab သည် ၎င်း၏ AI Gateway အစိတ်အပိုင်းတွင် CVSS ရမှတ် ၉.၉ ဖြင့် CVE-2026-90970 အဖြစ် ခြေရာခံထားသော အရေးကြီးသော ချို့ယွင်းချက်ကို ပြင်ဆင်ခဲ့သည်။ ဤပြဿနာသည် Duo Agent Platform ဝင်ရောက်ခွင့်ရှိသော login ဝင်ထားသော အသုံးပြုသူများအား self-hosted server များပေါ်တွင် command များကို execute လုပ်ခွင့်ပြုသည်။
- အဘယ်ကြောင့် အရေးကြီးသနည်း
- အားနည်းချက်ရှိသော AI Gateway ဗားရှင်းများကို အသုံးပြုနေသော Self-hosted ပတ်ဝန်းကျင်များသည် အထောက်အထားစိစစ်ထားသော အသုံးပြုသူများအား underlying host တွင် ခွင့်ပြုချက်မရှိသော command များကို execute လုပ်ခွင့်ပြုသည်။
Antino Backdoor သည် China-Nexus Espionage Campaign တွင် C2 အတွက် Outlook နှင့် OneDrive ကိုအသုံးပြုသည်
UAT-11587 အဖြစ် ခြေရာခံခံထားရသည့် တရုတ်-ချိတ်ဆက်မှု ခြိမ်းခြောက်မှု လှုပ်ရှားသူတစ်ဦးသည် Outlook နှင့် OneDrive မှတစ်ဆင့် C2 လုပ်ဆောင်ရန် Microsoft Graph ကို အားကိုးသည့် Rust-compiled backdoor ကို အသုံးပြု၍ အာရှရှိ အစိုးရနှင့် မူဝါဒဆိုင်ရာ အဖွဲ့အစည်းများကို ပစ်မှတ်ထားလျက်ရှိသည်။
- အဘယ်ကြောင့် အရေးကြီးသနည်း
- ပစ်မှတ်ထားသော အဖွဲ့အစည်းများသည် တရားဝင် Microsoft 365 cloud ဝန်ဆောင်မှုများမှတစ်ဆင့် လျှို့ဝှက်ဒေတာခိုးယူခြင်းနှင့် အမိန့်ပေးလုပ်ဆောင်မှုများကို ရင်ဆိုင်နေရသည်။
၂၀၂၆ ခုနှစ်တွင် ဆိုက်ဘာလုံခြုံရေး၏ အခြေအနေ- အဓိကကဏ္ဍများ၊ အသိအမြင်များနှင့် ဆန်းသစ်တီထွင်မှုများ
ထူးခြားချက်- cloud အခြေခံအဆောက်အအုံ၊ AI၊ ဖြန့်ဝေထားသောစနစ်များနှင့် ပိုမိုရှုပ်ထွေးလာသော ဒစ်ဂျစ်တယ်ပတ်ဝန်းကျင်များ တိုးချဲ့ခြင်းဖြင့် ဆိုက်ဘာလုံခြုံရေးကို ပြန်လည်ပုံဖော်နေပါသည်။
- အဘယ်ကြောင့် အရေးကြီးသနည်း
- ပြတ်တောက်နေသော လုံခြုံရေးကိရိယာများနှင့် စီမံခန့်ခွဲမထားသော telemetry များကို စီမံခန့်ခွဲခြင်းသည် လုံခြုံရေးတာဝန်ဝတ္တရားများကို တိုးမြင့်စေပြီး AI စွမ်းအားဖြင့် တိုက်ခိုက်မှုများသည် ရိုးရာကာကွယ်ရေးများကို အားနည်းစေသည်။
Frontline Education ချိုးဖောက်မှုကြောင့် ကျောင်းခရိုင်ဝန်ထမ်းများ၏ အချက်အလက်များကို ဖော်ထုတ်ခံရ
Frontline Education သည် ကျောင်းခရိုင်များသို့ ဒေတာခိုးယူမှုတစ်ခုအကြောင်း အကြောင်းကြားလျက်ရှိပြီး တိုက်ခိုက်သူများသည် ပြင်ပဆော့ဖ်ဝဲလ်ရှိ အားနည်းချက်ကို အသုံးချကာ ၎င်း၏စနစ်များသို့ ခွင့်ပြုချက်မရှိဘဲ ဝင်ရောက်ကြည့်ရှုပြီး လူမှုဖူလုံရေးနံပါတ်များ အပါအဝင် ဝန်ထမ်းအချက်အလက်များကို ခိုးယူသွားပါသည်။
- အဘယ်ကြောင့် အရေးကြီးသနည်း
- ရင်းမြစ်ပစ္စည်း ပျောက်ဆုံးနေခြင်းကြောင့် နည်းပညာဆိုင်ရာ အသေးစိတ်အချက်အလက်များ သို့မဟုတ် ထိတွေ့မှုအကဲဖြတ်ချက်ကို ဆုံးဖြတ်၍မရပါ။
Warlock ransomware သည် SharePoint ကို ရေနှင့် ဆက်သွယ်ရေးအော်ပရေတာများ၏ တိုက်ခိုက်မှုများဖြင့် ချိုးဖောက်ခဲ့သည်။
တရုတ်နိုင်ငံနှင့် ဆက်စပ်နေသော Warlock ransomware အဖွဲ့သည် SharePoint အားနည်းချက်များကို အသုံးချ၍ ကနဦးဝင်ရောက်ခွင့်ရရှိရန် ရေပေးဝေရေးဌာန၊ ဆက်သွယ်ရေးဝန်ဆောင်မှုပေးသူ၊ ဒေသဆိုင်ရာအစိုးရအဖွဲ့အစည်းနှင့် တက္ကသိုလ်တစ်ခုကို ပစ်မှတ်ထားခဲ့သည်။
- အဘယ်ကြောင့် အရေးကြီးသနည်း
- ရင်းမြစ်အသေးစိတ်အချက်အလက်များ မရှိခြင်းကြောင့် သားကောင်၏သက်ရောက်မှုနှင့် ထိခိုက်လွယ်မှုအသေးစိတ်အချက်အလက်များကို အကဲဖြတ်၍မရပါ။
အဓိကအချက်များ
- GitLab သည် command execution ကိုခွင့်ပြုသည့် self-hosted AI Gateways တွင် အရေးကြီးသော ချို့ယွင်းချက်တစ်ခုဖြစ်သည့် CVE-2026-90970 (CVSS 9.9) ကို ပြင်ဆင်ခဲ့သည်။
- GitLab ပြင်ဆင်ထားသော ဗားရှင်း ၁၉.၂.၄၊ ၁၉.၃.၂ နှင့် ၁၉.၄.၁; GitLab.com တွင် host လုပ်ထားသော instance များအတွက် user action မလိုအပ်ပါ။
- တရုတ်-ချိတ်ဆက်မှု ခြိမ်းခြောက်မှုအဖွဲ့ UAT-11587 သည် အာရှမူဝါဒနှင့် အစိုးရအဖွဲ့အစည်းများကို ပစ်မှတ်ထားသည့် Antino backdoor ကို ဖြန့်ကျက်ထားသည်။
- Antino သည် C2 ဆက်သွယ်ရေးများအတွက် တရားဝင် Outlook နှင့် OneDrive အခြေခံအဆောက်အအုံကို အလွဲသုံးစားလုပ်ရန် Microsoft Graph API ကိုအသုံးပြုသည်။