
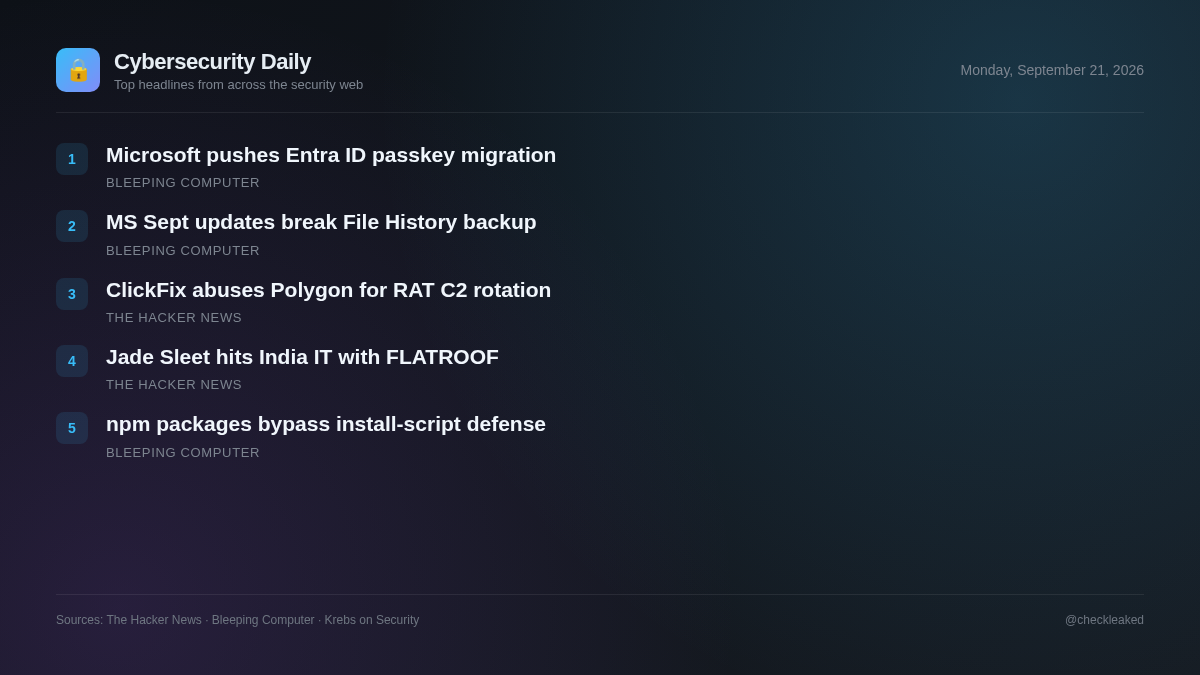
နေ့စဉ်အကျဉ်းချုပ်
Microsoft သည် Entra ID အသုံးပြုသူများကို passkey များသို့ ရွှေ့ပြောင်းရန် admin များကို သတိပေးသည်
ဒီနေ့ အကျဉ်းချုပ်မှာ Polygon smart contracts တွေကို အသုံးပြုပြီး IT provider တွေကို တိုက်ခိုက်တဲ့ Jade Sleet ရဲ့ macOS backdoor attacks တွေနဲ့ ChainScript RAT အသစ်တွေကို ဖြန့်ကျက်အသုံးပြုထားပါတယ်။
သတင်း 5 ပုဒ်1 မိနစ် ဖတ်ရှုရမည်
ခြိမ်းခြောက်မှုလုပ်ဆောင်သူများသည် လူမှုရေးအင်ဂျင်နီယာနည်းဗျူဟာများကို အခြေခံအဆောက်အအုံပြန်လည်ကောင်းမွန်လာစေသည့် နည်းပညာအသစ်များနှင့် ပိုမိုပေါင်းစပ်အသုံးပြုလာကြသည်။ မကြာသေးမီက ပြုလုပ်ခဲ့သော လှုပ်ရှားမှုများတွင် ရန်သူများသည် ဗဟိုချုပ်ကိုင်မှုကင်းသောကွန်ရက်များကို အသုံးချခြင်းနှင့် developer ထောက်ပံ့ရေးကွင်းဆက်များကို ပစ်မှတ်ထားခြင်းဖြင့် ရိုးရာထောက်လှမ်းမှုကို မည်သို့ကျော်လွှားကြောင်း မီးမောင်းထိုးပြထားသည်။
ClickFix Lures သည် C2 Infrastructure ကိုလှည့်ရန် Polygon ကို အသုံးပြု၍ ChainScript RAT ကိုဖြန့်ကျက်သည်
ခြိမ်းခြောက်မှုပြုလုပ်သူများသည် ChainScript RAT ကိုဖြန့်ကျက်ရန်အတွက် Spotify၊ Zoom Workplace နှင့် Microsoft Teams အဖြစ်ဟန်ဆောင်ထားသော ClickFix လိမ်လည်မှုများကို အသုံးပြုနေကြသည်။ ChainScript သည် C2 ရှာဖွေတွေ့ရှိမှုအတွက် EtherHiding မှတစ်ဆင့် Polygon smart contract များကိုအသုံးပြုပြီး CMD၊ PowerShell execution၊ screenshot capture နှင့် crypto wallet ခိုးယူမှုစွမ်းရည်များကိုပေးဆောင်သည်။
- အဘယ်ကြောင့် အရေးကြီးသနည်း
- ဆော့ဖ်ဝဲလ်ထည့်သွင်းသူအတုများကို လုပ်ဆောင်ရန် ဆွဲဆောင်ခံရသော အသုံးပြုသူများသည် စနစ်တစ်ခုလုံးကို ချိုးဖောက်ခြင်း၊ အဝေးထိန်းစနစ်ဖြင့် လုပ်ဆောင်ခြင်းနှင့် cryptocurrency ပိုက်ဆံအိတ်ခိုးယူခံရခြင်းတို့ကို ကြုံတွေ့ရလေ့ရှိသည်။
Jade Sleet သည် အိန္ဒိယ IT Provider ချိုးဖောက်မှုနှင့် FLATROOF နှင့် ROODFECK Backdoors တို့နှင့် ဆက်စပ်နေသည်။
မြောက်ကိုရီးယား၏ ခြိမ်းခြောက်မှုသရုပ်ဆောင် Jade Sleet သည် အိန္ဒိယအခြေစိုက် IT ဝန်ဆောင်မှုပေးသူအား FLATROOF နှင့် ROOFDECK macOS backdoor များကို အသုံးပြုသည့် developer များကို ပစ်မှတ်ထား တိုက်ခိုက်ခဲ့သည်။ backdoor နှစ်ခုစလုံးကို KelpDAO LayerZero bridge exploit တွင် ယခင်က ဖြန့်ကျက်ထားခဲ့သည်။
- အဘယ်ကြောင့် အရေးကြီးသနည်း
- IT ဝန်ဆောင်မှုပေးသူများနှင့် developer များကို ကနဦးဝင်ရောက်ခွင့်အတွက် ပစ်မှတ်ထားပြီး၊ downstream target network များကို macOS backdoor များဖြင့် ဖော်ထုတ်သည်။
Microsoft သည် Entra ID အသုံးပြုသူများကို passkey များသို့ ရွှေ့ပြောင်းရန် admin များကို သတိပေးသည်
၂၀၂၇ ခုနှစ် ဖေဖော်ဝါရီလတွင် SMS first-factor signin ကို ရပ်ဆိုင်းပြီးနောက် sign-in အနှောင့်အယှက်များကို ရှောင်ရှားရန် Microsoft သည် admin များအား Entra ID အသုံးပြုသူများကို phishing-resistant authentication နည်းလမ်းများသို့ ရွှေ့ပြောင်းရန် သတိပေးခဲ့သည်။
Microsoft: စက်တင်ဘာလ အပ်ဒိတ်များအတွင်း File History backup လုပ်ဆောင်ချက်ကို ရပ်ဆိုင်းလိုက်ပါပြီ
၂၀၂၆ ခုနှစ် စက်တင်ဘာလ လုံခြုံရေး အပ်ဒိတ်များကို ထည့်သွင်းပြီးနောက် Windows ရှိ built-in File History backup လုပ်ဆောင်ချက်သည် အချို့သော စနစ်များတွင် အလုပ်မလုပ်တော့ကြောင်း Microsoft က သတိပေးခဲ့သည်။
အန္တရာယ်ရှိသော npm package များသည် runtime တွင် install-script ကာကွယ်ရေးများကို ရှောင်ကွင်းကြသည်
runtime တွင် install-script ကာကွယ်ရေးများကို ရှောင်တိမ်းနေသော malicious npm package များအကြောင်း ဇာတ်လမ်း၏ အကြောင်းအရာသည် Cloudflare လုံခြုံရေး အတည်ပြုချက် စာမျက်နှာတစ်ခုသာ ပါဝင်သည်။
အဓိကအချက်များ
- ChainScript RAT သည် endpoint များကို ထိခိုက်စေရန်အတွက် Teams၊ Zoom သို့မဟုတ် Spotify အဖြစ် ဟန်ဆောင်ထားသော ClickFix လှည့်စားမှုများကို အသုံးပြုသည်။
- ChainScript သည် WebSocket C2 server များကို dynamically resolve လုပ်ရန် EtherHiding နည်းပညာတွင် Polygon smart contract များကို အသုံးပြုသည်။
- မြောက်ကိုရီးယားအဖွဲ့ Jade Sleet သည် FLATROOF နှင့် ROOFDECK macOS backdoor များကို အသုံးပြု၍ အိန္ဒိယ IT provider တစ်ခုကို ထိုးဖောက်ဝင်ရောက်ခဲ့သည်။
- Jade Sleet သည် ဆော့ဖ်ဝဲလ် တီထွင်သူများနှင့် IT ဝန်ဆောင်မှုကုမ္ပဏီများကို အောက်ပိုင်းကွန်ရက်များထဲသို့ ထိုးဖောက်ဝင်ရောက်ရန် ဆက်လက်ပစ်မှတ်ထားသည်။