
နေ့စဉ်အကျဉ်းချုပ်
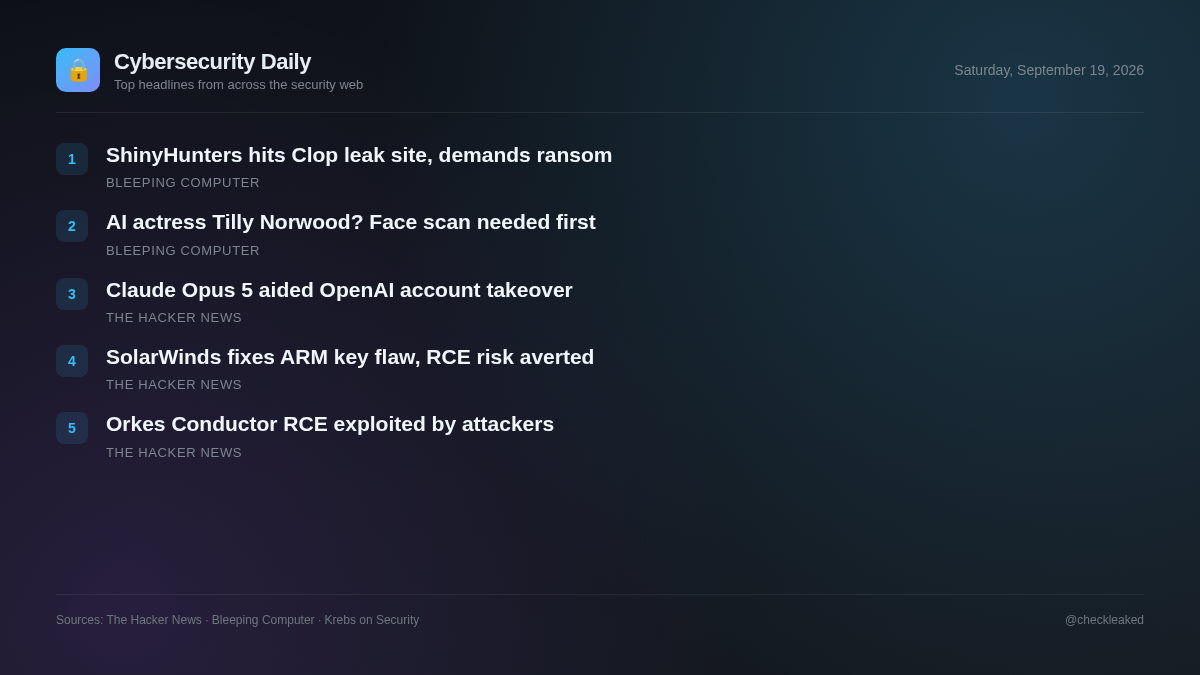
ShinyHunters သည် Clop ယိုစိမ့်မှုဝက်ဘ်ဆိုက်ကို ဟက်ကာတိုက်ခိုက်ပြီး ransomware ဂိုဏ်းထံမှ ငွေညှစ်မည်ဟု ခြိမ်းခြောက်
ဒီနေ့ အကျဉ်းချုပ်မှာ Orkes Conductor RCE ကို တက်ကြွစွာ အသုံးချခံထားရတဲ့အကြောင်း၊ SolarWinds ARM hard-coded key အားနည်းချက်နဲ့ OpenAI မှာ chained account takeover အားနည်းချက်တွေကို ဖော်ပြတဲ့ AI-assisted research တို့ကို လွှမ်းခြုံထားပါတယ်။
သတင်း 5 ပုဒ်2 မိနစ် ဖတ်ရှုရမည်
တစ်ချိန်တည်းမှာပင်၊ လုံခြုံရေးသုတေသနသည် လုံခြုံရေးအားနည်းချက်များကို ရှာဖွေရာတွင် AI မော်ဒယ်များ၏ ကြီးထွားလာသောအခန်းကဏ္ဍကို မီးမောင်းထိုးပြသည်။ သုတေသီများသည် Claude Opus 5 chained bug များကို open-source forum နှင့် internal authentication system များကို အသုံးပြု၍ internal OpenAI code repositories များကို ဝင်ရောက်ကြည့်ရှုကြသည်။
Orkes Conductor သို့မဟုတ် SolarWinds ARM ကိုအသုံးပြုသော အဖွဲ့အစည်းများသည် အားနည်းချက်ရှိသောစနစ်များကို ချက်ချင်းအဆင့်မြှင့်တင်ခြင်းကို ဦးစားပေးသင့်ပြီး ဖွံ့ဖြိုးတိုးတက်ရေးအဖွဲ့များသည် အသုံးပြုသူနှင့်သက်ဆိုင်သော ဝန်ဆောင်မှုအားလုံးတွင် သင့်လျော်သော input သန့်ရှင်းရေးနှင့် authentication စစ်ဆေးမှုများကို သေချာစေရမည်။
Orkes Conductor Workflow Platform ရှိ Critical Pre-Auth RCE ကို Wild တွင် အသုံးချခဲ့သည်
Orkes Conductor 3.21.21 မှာ 3.30.2 မတိုင်ခင်က ပါဝင်တဲ့ အရေးကြီးတဲ့ pre-authentication remote code execution ချို့ယွင်းချက် (CVE-2026-58138) တစ်ခုကို wild မှာ တက်ကြွစွာ အသုံးချနေပါတယ်။ တိုက်ခိုက်သူတွေဟာ unsandboxed GraalVM evaluators တွေကို ကျော်လွှားဖို့ JavaScript ဒါမှမဟုတ် Python expressions တွေပါဝင်တဲ့ malicious inline workflow definitions တွေကို submit လုပ်ကြပါတယ်။
- အဘယ်ကြောင့် အရေးကြီးသနည်း
- အထောက်အထားမပြနိုင်သော အဝေးထိန်းတိုက်ခိုက်သူများသည် ဖော်ထုတ်ခံရသော Orkes Conductor ဆာဗာများပေါ်တွင် Java reflection သို့မဟုတ် subprocess calls များမှတစ်ဆင့် အလိုအလျောက် OS command များကို execute လုပ်နိုင်သည်။
- ဘာလုပ်သင့်သလဲ
- Orkes Conductor instance များကို ဗားရှင်း 3.30.2 သို့မဟုတ် ထို့ထက်မြင့်သော ဗားရှင်းသို့ ချက်ချင်း အပ်ဒိတ်လုပ်ပါ။
Claude Opus 5 သည် သုတေသီများအား OpenAI ဝန်ထမ်းအကောင့်များကို Chained Flaws များမှတစ်ဆင့် သိမ်းပိုက်ရန် ကူညီပေးခဲ့သည်
Hacktron မှ လုံခြုံရေးသုတေသီများသည် Anthropic ၏ Claude Opus 5 ကို အသုံးပြု၍ OpenAI ၏ အများသုံး Discourse အကူအညီဖိုရမ်ရှိ ချို့ယွင်းချက်ကို OpenAI ၏ login စနစ်ရှိ အားနည်းချက်နှင့် ချိတ်ဆက်ခဲ့သည်။ သုတေသနပြုချက်တွင် OpenAI ဝန်ထမ်းများအတွက် ChatGPT နှင့် Codex အကောင့်များ၏ အကောင့်များကို သိမ်းပိုက်ခြင်းကို ပြသခဲ့ပြီး ၇၂ နာရီအတွင်း OpenAI ကုဒ်သိုလှောင်ရုံသို့ ရောက်ရှိခဲ့သည်။
SolarWinds သည် ARM Hard-Coded Key ချို့ယွင်းချက်ကို အထောက်အထားမခိုင်လုံသော RCE ကိုဖွင့်ပေးသည့် ပြင်ဆင်မှုများ ပြုလုပ်ခဲ့သည်
SolarWinds သည် Access Rights Manager (ARM) ဗားရှင်း ၂၀၂၆.၂ နှင့် ඊට අතරියට අතරියට අතරියට අතරියට (CVE-2026-28326) ကို ပြင်ဆင်ခဲ့သည်။ ၎င်းချို့ယွင်းချက်သည် CVSS ရမှတ် ၈.၈ ရှိပြီး hard-coded static key ကြောင့် ဖြစ်ပေါ်သည်။
- အဘယ်ကြောင့် အရေးကြီးသနည်း
- အထောက်အထားမပြနိုင်သော အဝေးထိန်းတိုက်ခိုက်သူများသည် SolarWinds ARM ၏ အားနည်းချက်ရှိသော instance များကို လည်ပတ်နေသော server များပေါ်တွင် arbitrary code ကို execute လုပ်ရန် hard-coded key ကို အသုံးချနိုင်သည်။
ShinyHunters သည် Clop ယိုစိမ့်မှုဝက်ဘ်ဆိုက်ကို ဟက်ကာတိုက်ခိုက်ပြီး ransomware ဂိုဏ်းထံမှ ငွေညှစ်မည်ဟု ခြိမ်းခြောက်
Cloudflare bot အတည်ပြုချက်စာမျက်နှာက ရင်းမြစ်အကြောင်းအရာကို ပိတ်ဆို့ထားသောကြောင့် အသေးစိတ်သတင်းစာသားများ မရရှိနိုင်ပါ။
နာမည်ကြီး AI မင်းသမီး Tilly Norwood ကို ဖုန်းခေါ်မလား။ မျက်နှာစကင်ဖတ်တာကို အရင်သဘောတူပါ။
Cloudflare bot အတည်ပြုချက်စာမျက်နှာက ရင်းမြစ်အကြောင်းအရာကို ပိတ်ဆို့ထားသောကြောင့် အသေးစိတ်သတင်းစာသားများ မရရှိနိုင်ပါ။
အဓိကအချက်များ
- Orkes Conductor ဗားရှင်း 3.21.21 မတိုင်မီ 3.30.2 သည် အထောက်အထားမခိုင်လုံသော RCE အားနည်းချက် CVE-2026-58138 မှတစ်ဆင့် တက်ကြွသော အသုံးချမှုနှင့် ရင်ဆိုင်နေရသည်။
- SolarWinds သည် Access Rights Manager 2026.2 နှင့် ඊට අතරිය ...8.8 CVSS hard-coded key ချို့ယွင်းချက်ဖြစ်သည့် CVE-2026-28326 ကို ပြင်ဆင်ခဲ့သည်။
- Hacktron သုတေသီများသည် Claude Opus 5 ကို အသုံးပြု၍ Discourse နှင့် login ချို့ယွင်းချက်များကို ကွင်းဆက်လုပ်ဆောင်ပြီး OpenAI ဝန်ထမ်းအကောင့်များကို ထိန်းချုပ်ခဲ့သည်။