
နေ့စဉ်အကျဉ်းချုပ်
ဝဘ်ဆွေးနွေးပွဲ- Google Workspace လုံခြုံရေးထိန်းချုပ်မှုတွေထဲက ဘယ်ဟာတွေက တကယ်အရေးကြီးလဲ။
ဒီနေ့ အကျဉ်းချုပ်မှာ CVSS 10.0 Azure AI Foundry အားနည်းချက်၊ hijacked CDN domain များနှင့် AI coding agent များရှိ Plugin4Shell အားနည်းချက်များကို ဖော်ပြထားပါတယ်။
သတင်း 5 ပုဒ်2 မိနစ် ဖတ်ရှုရမည်
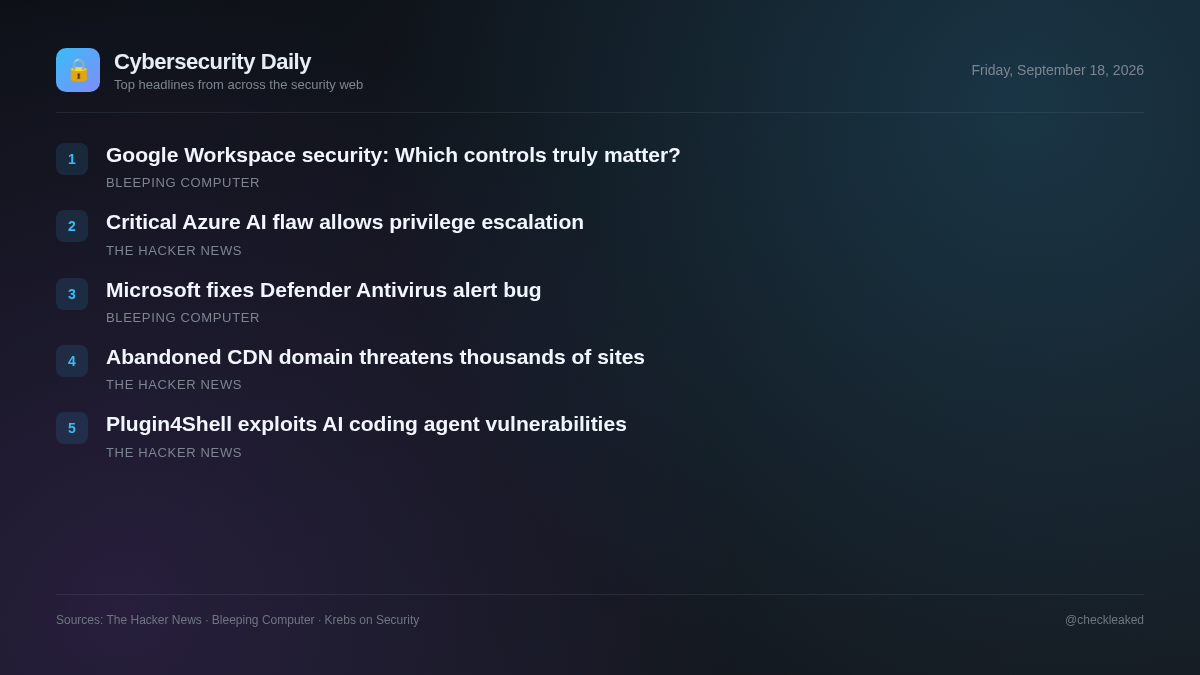
ယနေ့ခေတ် ခြိမ်းခြောက်မှု ရှုခင်းသည် cloud အခြေခံအဆောက်အအုံ၊ ပြင်ပဆော့ဖ်ဝဲလ် ထောက်ပံ့ရေးကွင်းဆက်များနှင့် AI ဖွံ့ဖြိုးတိုးတက်ရေးပတ်ဝန်းကျင်များတွင် အရေးကြီးသောအန္တရာယ်များကို မီးမောင်းထိုးပြနေပါသည်။ Microsoft သည် Azure AI Foundry ရှိ အမြင့်ဆုံးပြင်းထန်သော အထူးအခွင့်အရေး မြှင့်တင်မှု အားနည်းချက်ကို ဖြေရှင်းခဲ့ပြီး ဖောက်သည်များထံမှ မည်သည့်အရေးယူမှုမျှ မလိုအပ်ဘဲ စစ်မှန်ကြောင်းအထောက်အထားပြသခြင်း စစ်ဆေးမှုများ ပျောက်ဆုံးနေပါသည်။
လုံခြုံရေးအဖွဲ့များနှင့် developer များသည် ၎င်းတို့၏ ဝဘ်အပလီကေးရှင်းများတွင် ထည့်သွင်းထားသော ပြင်ပ script များကို ပြန်လည်သုံးသပ်ခြင်းကို ဦးစားပေးသင့်ပြီး အားနည်းချက်ရှိသော AI ဖွံ့ဖြိုးတိုးတက်ရေး tool များကို ချက်ချင်း အပ်ဒိတ်လုပ်သင့်သည်။
Microsoft သည် အခွင့်အာဏာမရှိသော အခွင့်အရေးတိုးမြှင့်မှုကို ဖွင့်ပေးသည့် CVSS 10.0 Azure AI Foundry ချို့ယွင်းချက်ကို ပြင်ဆင်ခဲ့သည်။
Azure AI Foundry တွင် CVE-2026-85889 အဖြစ် CVSS ရမှတ် 10.0 ဖြင့် ခြေရာခံနိုင်သော အမြင့်ဆုံးပြင်းထန်မှုရှိသော အထူးအခွင့်အရေးတိုးမြှင့်မှု ချို့ယွင်းချက်ကို Microsoft မှ ပြင်ဆင်ခဲ့သည်။ အရေးကြီးသော လုပ်ဆောင်ချက်တစ်ခုအတွက် အထောက်အထားစိစစ်ခြင်း ပျောက်ဆုံးနေခြင်းကြောင့် ခွင့်ပြုချက်မရှိသော ကွန်ရက်တိုက်ခိုက်သူများသည် အထူးအခွင့်အရေးများကို မြှင့်တင်နိုင်ခဲ့သည်။ Microsoft သည် ဖောက်သည်များ၏ အရေးယူဆောင်ရွက်မှု မလိုအပ်ဘဲ ပြင်ဆင်မှုများကို ပြုလုပ်ခဲ့သည်။
- အဘယ်ကြောင့် အရေးကြီးသနည်း
- Azure AI Foundry ကိုအသုံးပြုသော Enterprise အဖွဲ့အစည်းများသည် authentication ပျောက်ဆုံးနေခြင်းကြောင့် network-based privilege escalation ဖြစ်နိုင်ခြေနှင့် ရင်ဆိုင်ခဲ့ရသည်။
- ဘာလုပ်သင့်သလဲ
- Microsoft မှတစ်ဆင့် Azure AI Foundry cloud environment အပ်ဒိတ်များကို အတည်ပြုပါ။
စွန့်ပစ်ထားသော CDN Domain တစ်ခုကို ပြန်လည်မှတ်ပုံတင်ခဲ့သည်။ ဝဘ်ဆိုက်ထောင်ပေါင်းများစွာက ၎င်းကို ယနေ့တိုင် အသုံးပြုနေကြဆဲဖြစ်သည်။
စွန့်ပစ်ထားသော CDN domain တစ်ခုကို wildcard DNS ပိုင်ရှင်တစ်ဦးက ၂၀၂၅ ခုနှစ် ဇူလိုင်လတွင် ပြန်လည်မှတ်ပုံတင်ခဲ့သည်။ ဝဘ်ဆိုက်ထောင်ပေါင်းများစွာ၊ repositories နှင့် documentation စာမျက်နှာများသည် subdomain များသို့ hard-coded ရည်ညွှန်းချက်များကို သိမ်းဆည်းထားပြီး ပိုင်ရှင်သည် caller လုပ်ဆောင်ချက်ကို မထိခိုက်စေဘဲ ဝန်ဆောင်မှုပေးသော အကြောင်းအရာများကို ထိန်းချုပ်နိုင်စေပါသည်။
- အဘယ်ကြောင့် အရေးကြီးသနည်း
- စွန့်ပစ်ထားသော အခြေခံအဆောက်အအုံကို ပြန်လည်အသုံးပြုပါက legacy CDN domain များကို ခေါ်သော ဝဘ်ဆိုက်များသည် ပြင်ပ script များကို လုပ်ဆောင်နိုင်သည့် အန္တရာယ်ရှိသည်။
Plugin4Shell သည် Repository Owner များအား AI Coding Agent လေးခုတွင် Pin လုပ်ထားသော Plugin Code ကို လဲလှယ်ခွင့်ပြုသည်
Air Security မှ Plugin4Shell ချို့ယွင်းချက်ကို ထုတ်ဖော်ပြောကြားခဲ့ပြီး ၎င်းသည် repository ပိုင်ရှင်များသည် pin လုပ်ထားသော plugin ကုဒ်ကို လဲလှယ်နိုင်သည့် AI coding agent လေးခုတွင် ဖြစ်ပွားခဲ့သည်။ Agent များသည် လော့ချထားသော commit hash နှင့် validate မလုပ်ဘဲ ကုဒ်ကို ရယူပြီး branch name များမှတစ်ဆင့် malicious substitutions များကို ဖြစ်စေသည်။ Claude Code နှင့် Codex အတွက် patch များကို ထုတ်ပြန်ခဲ့သည်။
- ဘာလုပ်သင့်သလဲ
- Claude Code ကို ဗားရှင်း 2.1.179 သို့ နှင့် Codex ကို ဗားရှင်း 0.146.0 သို့ အပ်ဒိတ်လုပ်ပါ။
ဝဘ်ဆွေးနွေးပွဲ- Google Workspace လုံခြုံရေးထိန်းချုပ်မှုတွေထဲက ဘယ်ဟာတွေက တကယ်အရေးကြီးလဲ။
အလျင်အမြန် ကြီးထွားလာသော ကုမ္ပဏီများသည် Google Workspace ကို လုံခြုံအောင်ပြုလုပ်ရန်အတွက် မရေမတွက်နိုင်သော အကြံပြုချက်များနှင့် ရင်ဆိုင်နေရသော်လည်း ထိန်းချုပ်မှုတိုင်းသည် တူညီသောတန်ဖိုးကို မပေးစွမ်းနိုင်ပါ။
‘Defender Antivirus ပိတ်သွားပြီ’ ဆိုတဲ့ သတိပေးချက်တွေရဲ့ နောက်ကွယ်က ချို့ယွင်းချက်ကို Microsoft ပြင်ဆင်
Defender Antivirus ကို မကြာသေးမီက အပ်ဒိတ်များ ထည့်သွင်းပြီးနောက် ပိတ်လိုက်ကြောင်း မှားယွင်းစွာ သတိပေးသည့် ပြဿနာကို Microsoft မှ ဖြေရှင်းပြီးပါပြီ။
အဓိကအချက်များ
- Azure AI Foundry မှာ privilege escalation လုပ်နိုင်တဲ့ CVSS 10.0 authentication ချို့ယွင်းချက်ဖြစ်တဲ့ CVE-2026-85889 ကို Microsoft က ပြင်ဆင်ခဲ့ပါတယ်။
- ပြင်ပအဖွဲ့အစည်းတစ်ခုမှ ပြန်လည်မှတ်ပုံတင်ထားသော စွန့်ပစ်ထားသော CDN domain တစ်ခုကို ဝဘ်ဆိုက်ထောင်ပေါင်းများစွာမှ တက်ကြွစွာခေါ်ယူနေဆဲဖြစ်ပြီး ထောက်ပံ့ရေးကွင်းဆက်အန္တရာယ်များကို ဖြစ်ပေါ်စေပါသည်။
- Plugin4Shell အားနည်းချက်များကြောင့် တိုက်ခိုက်သူများသည် pinned plugin ကုဒ်ကို AI coding agent လေးခုတွင် commit hashes များကို spoofing လုပ်ခြင်းဖြင့် လဲလှယ်နိုင်စေပါသည်။
- Anthropic က Claude Code 2.1.179 ကို ပြင်ဆင်ခဲ့ပြီး OpenAI က Codex 0.146.0 ကို Plugin4Shell နဲ့ ယှဉ်ပြီး ပြင်ဆင်ခဲ့ပေမယ့် GitHub Copilot ကတော့ မပြင်ဆင်ရသေးပါဘူး။