
데일리 브리핑
댄포스 컨트롤러가 슈퍼마켓 냉장고를 공격하는 가운데 LG TV는 근본적인 결함에 직면했습니다.
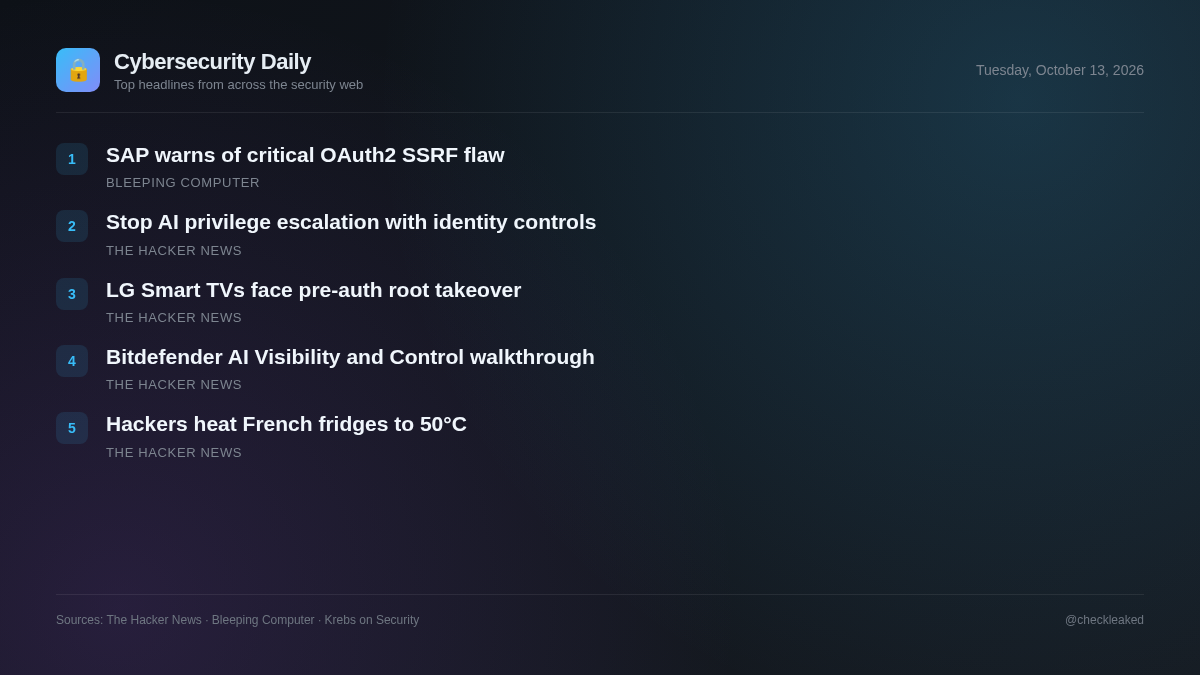
오늘 브리핑에서는 프랑스에서 발생한 댄포스 냉장 컨트롤러 공격, LG 스마트 TV의 사전 인증 루트 권한 획득 취약점, 그리고 SAP 보안 경고에 대해 다룹니다.
소식 5건2분 소요
한편, 보안 연구원들은 LG 스마트 TV에서 로컬 네트워크를 통해 인증 없이 루트 액세스가 가능한 세 가지 웹OS 취약점을 공개했습니다. 시스템 관리자와 네트워크 보안팀은 노출된 산업 제어 인터페이스를 격리하고 취약한 연결 엔드포인트를 업데이트하는 것을 최우선 과제로 삼아야 합니다.
공격자들이 댄포스 컨트롤러를 해킹해 프랑스 슈퍼마켓 냉장고를 최대 50°C까지 가열했습니다.
공격자들이 프랑스 전역의 슈퍼마켓에 설치된 댄포스 AK-SM 및 AK-SC 냉장 컨트롤러를 원격으로 해킹하여 냉장고를 50°C까지 온도를 높이는 제상 모드로 전환하고 식품 재고를 파괴했습니다.
- 중요한 이유
- 인터넷에 노출된 산업 제어 장치는 물리적 인프라를 관리하는데, 원격으로 조작될 수 있어 심각한 재정적 및 운영적 손실을 초래할 수 있습니다.
- 대응 방법
- Danfoss AK-SM 및 AK-SC 컨트롤러를 공용 인터넷에서 분리하거나 네트워크 접근을 엄격하게 차단하십시오.
SAP는 심각한 수준의 OAuth2 SSRF 보안 취약점에 대해 경고했습니다.
SAP는 2026년 10월 보안 업데이트에서 여러 제품에 걸쳐 발견된 20개의 보안 결함을 해결했으며, 여기에는 Python용 클라우드 SDK의 최고 심각도 취약점도 포함됩니다.
LG 스마트 TV, 로컬 네트워크를 이용한 사전 인증 루트 권한 탈취 취약점 발견
펌웨어 버전 04.54.40의 LG webOS 7.5.7-25에서 발견된 세 가지 취약점을 로컬 네트워크 포트 3001을 통해 연결하면 소유자의 상호 작용이나 PIN 인증 없이 스마트 TV에서 루트 권한을 획득할 수 있습니다.
- 중요한 이유
- 로컬 공격자는 동기화 데모 앱에서 신뢰할 수 있는 테스트 인증서를 사용하여 PIN 입력 프롬프트를 우회하고 권한 키를 획득하여 TV 작동을 하이재킹할 수 있습니다.
- 대응 방법
- 해당 LG 스마트 TV의 펌웨어를 최신 패치 버전으로 즉시 업데이트하십시오.
[웹 세미나] 런타임 ID 제어를 통해 AI 기반 권한 상승을 차단하는 방법
인공지능이 공격자의 정찰 및 권한 상승 속도를 가속화함에 따라, 인증과 고정된 접근 권한에만 초점을 맞춘 기존의 신원 관리 방식은 더 이상 효과적이지 못합니다.
- 대응 방법
- 런타임 신원 제어 기능을 평가하여 인증 후 활동을 지속적으로 모니터링하고 제한합니다.
제품 둘러보기: Bitdefender AI 가시성 및 제어
Bitdefender는 Windows 엔드포인트에서 작동하는 승인되지 않은 AI 소프트웨어, 브라우저에 붙여넣은 데이터, 편집기 확장 프로그램 및 로컬 모델 런타임을 추적하기 위해 GravityZone AI Visibility and Control을 출시했습니다.
핵심 요약
- 프랑스에서 발생한 공격 이후, Danfoss AK-SM 및 AK-SC 냉동 컨트롤러에 대한 원격 네트워크 접근을 차단하거나 엄격하게 제한하십시오.
- LG 웹OS 스마트 TV의 로컬 네트워크 취약점 3개를 패치하여 사전 인증 루트 액세스를 허용하지 않도록 하세요.