
데일리 브리핑
유통 대기업 아홀드 델하이즈, 사이버 공격 이후 시스템 가동 중단
오늘 브리핑에서는 아홀드 델하이즈의 소매 IT 시스템 장애, 레저 지갑에 심어진 하드웨어, 그리고 기업 환경에서 개인 AI 비서로 인한 보안 위험에 대해 다룹니다.
소식 5건2분 소요
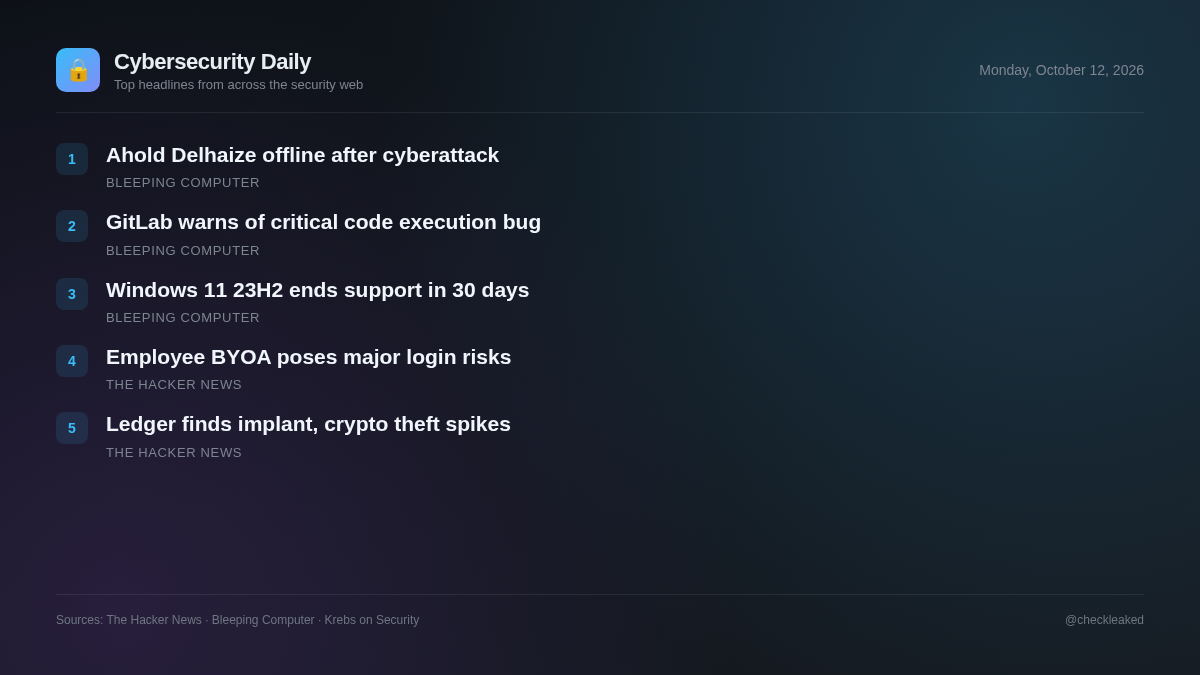
오늘날 기업 보안팀은 운영 중단, 공급망 취약성, 섀도우 IT 확산 등 다양한 문제에 직면하고 있습니다. 유통 대기업 아홀드 델하이즈(Ahold Delhaize)는 사이버 공격으로 인해 시스템을 일시적으로 중단해야 했으며, 암호화폐 하드웨어 제조업체 레저(Ledger)는 리셀러 크립토빌리스(CryptoBilis)가 판매하는 기기에서 무단으로 심어진 하드웨어를 발견했습니다.
GitLab은 최고 심각도 코드 실행 취약점에 대해 경고했습니다.
GitLab은 오늘 사용자들에게 CI/CD 정규 표현식 컴파일러에서 발견된 최고 수준의 취약점을 즉시 패치할 것을 경고했습니다. 이 취약점을 이용하면 원격 공격자가 대상 인스턴스에서 임의 코드를 실행할 수 있습니다.
자금 도난 신고가 접수된 가운데, 레저(Ledger)는 크립토빌리스(CryptoBilis)에서 판매하는 지갑에서 무단 하드웨어 임플란트를 발견했습니다.
레저(Ledger)는 판매된 기기에서 무단으로 심어진 하드웨어가 발견된 후 리셀러인 크립토빌리스(CryptoBilis)를 통한 판매를 중단했습니다. 동남아시아에서 발생한 이 사건은 8,600만 달러가 넘는 자금 손실과 관련이 있는 것으로 알려졌습니다.
- 중요한 이유
- 하드웨어 공급망 침해로 인해 공격자는 기기 내 보안 제어를 우회하고 영향을 받는 물리적 하드웨어 지갑에 저장된 암호화폐를 탈취할 수 있습니다.
- 대응 방법
- CryptoBilis에서 기기를 구매한 사용자는 90일 이내에 설정을 중단하거나 자산을 안전한 시드로 옮겨야 합니다.
유통 대기업 아홀드 델하이즈, 사이버 공격 이후 시스템 가동 중단
세계 최대 식품 소매 체인 중 하나인 대형 유통업체 아홀드 델하이즈는 오늘 자사 네트워크에 영향을 미치는 "사이버 보안 사고"에 대응하여 일부 시스템을 오프라인으로 전환해야 했다고 확인했습니다.
마이크로소프트: 윈도우 11 23H2 버전, 30일 후 지원 종료
마이크로소프트는 윈도우 11 23H2 엔터프라이즈, 에듀케이션 및 IoT 엔터프라이즈 에디션을 실행하는 시스템에 대한 보안 업데이트가 다음 달부터 중단될 예정임을 고객들에게 다시 한번 알렸습니다.
- 중요한 이유
- 지원되는 운영 체제 버전은 더 이상 매월 보안 업데이트를 받지 못하게 되어 새로운 취약점에 노출될 수 있습니다.
기존 에이전트를 사용하세요: 직원들의 비서가 이미 로그인되어 있습니다.
개인 맞춤형 AI 에이전트 출시가 예상대로 순조롭게 진행되고 있는 것 같습니다. 아마존은 메타의 뮤즈가 검색 중 봇임을 밝히지 않는다는 이유로 차단했고, 인스팅트는 개인정보 보호 문제를 계속해서 제기하고 있으며, 거의 모든 개인 맞춤형 AI 에이전트에서 발생하는 문제점들에 대한 우려의 목소리가 높아지고 있습니다.
핵심 요약
- 아홀드 델하이즈는 사이버 공격으로 인한 시스템 장애에 대응하여 내부 시스템을 일시적으로 중단했습니다.
- 레저(Ledger)는 8,600만 달러 상당의 자금이 도난당했다는 보고를 받은 후, 리셀러 크립토빌리스(CryptoBilis)가 판매하는 지갑에서 승인되지 않은 하드웨어 임플란트를 발견했습니다.
- Ledger는 지난 90일 이내에 CryptoBilis에서 기기를 구매한 고객에게 설정을 중단하거나 새로운 시드 구문을 사용하여 자금을 이체할 것을 권고합니다.