
デイリーブリーフィング
PHP2Shellの脆弱性、ChromeのClickFix警告、およびBronze Sandcastleのサイバースパイ活動
本日のブリーフィングでは、PHPのリモートコード実行(RCE)に対するパッチ、ClickFixによるソーシャルエンジニアリング攻撃に対するChromeの新たな防御策、そしてSandboxieのDLLサイドローディングを利用する国家主導型マルウェアについて解説します。
5件のニュース読了時間 1分
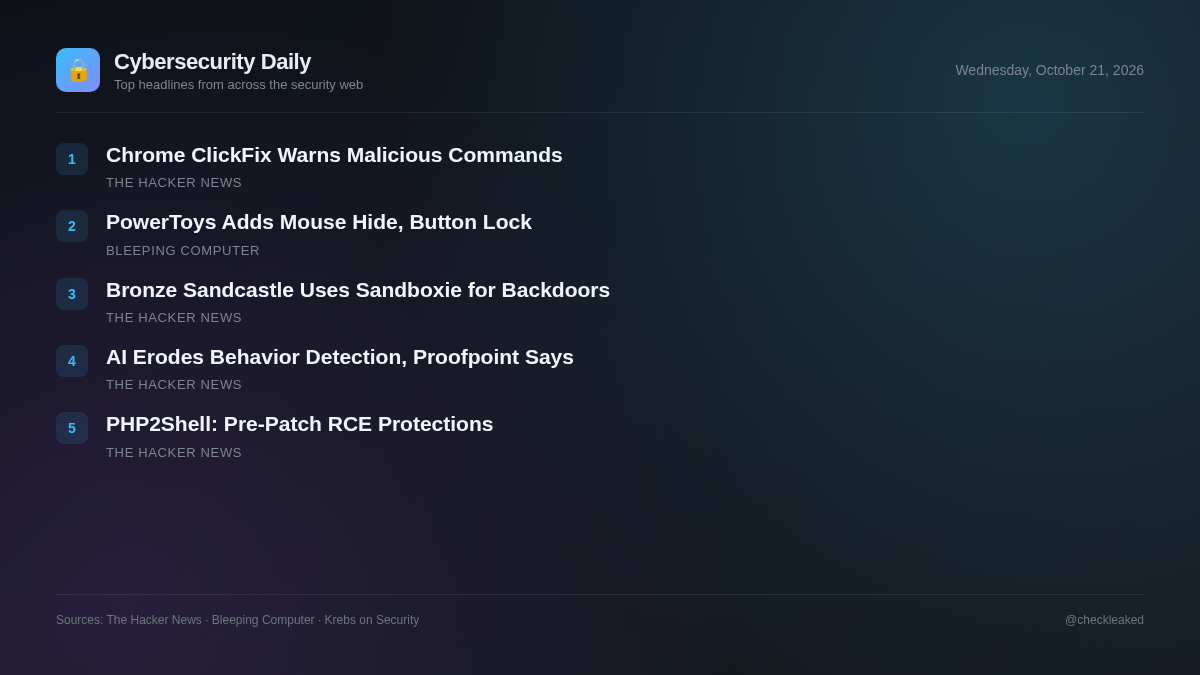
本日、重要なウェブインフラストラクチャは、PHP2Shellと呼ばれる2つの深刻なPHPリモートコード実行脆弱性に対するパッチ適用準備のため、緊急の運用上の対応を迫られています。既に初期の悪用試みが確認されているため、PHP環境を運用するセキュリティチームは、迅速なパッチ適用に備える必要があります。
エンドポイントレベルでは、攻撃者は配信メカニズムを改良し続けている。Google Chromeは、ユーザーを騙してターミナルコマンドを実行させるClickFix攻撃に対する保護機能を更新している一方、中国と連携する脅威グループであるBronze Sandcastleは、Sandboxie DLLのサイドローディングを悪用して、アジアとアフリカ全域に永続的なバックドアを積極的に展開している。
PHP2Shell:14:00 UTCのPHP RCEパッチ適用前に実際にあなたを守ってくれるものと、守ってくれないもの
PHP2Shellとして知られる、パッチ未適用の重大なPHPリモートコード実行脆弱性2件が、10月21日14:00(UTC)の修正リリースに先立ち、早期の悪用試行を受けています。Cloudflareは緊急の暫定措置ルールを導入しましたが、パッチ適用前に完全な回避策は存在しません。
- 重要な理由
- 公式パッチが適用されるまで、パブリックサーバー上でPHPアプリケーションをホストしている組織は、リモートからの侵害を受けるリスクが高い。
Google ChromeがClickFix警告を追加し、ユーザーが悪意のあるコマンドを実行するのを阻止
Googleは、ClickFixによるソーシャルエンジニアリング攻撃からユーザーを守るため、強化された保護機能を有効にしているユーザー向けに、Chromeのセキュリティ対策を強化したバージョンを展開しています。これらの攻撃では、悪意のあるウェブサイトがユーザーをだましてターミナルやWindowsの「ファイル名を指定して実行」コマンドを実行させ、情報窃盗マルウェアやリモートアクセス型トロイの木馬などのマルウェアを拡散させます。
- 重要な理由
- 不正アクセスされたサイトや悪質な広告にアクセスしたユーザーは、騙されてコードを手動で実行させられ、従来のブラウザのセキュリティ制御を回避してシステムに感染させられる。
中国寄りのブロンズサンドキャッスルがSandboxie DLLサイドローディングを悪用しバックドアを仕掛ける
Sophosの研究者らは、2025年半ばからアジアとアフリカの組織を標的にしている、中国と連携する脅威グループ「Bronze Sandcastle」の詳細を明らかにした。このグループは、主にUTC+8のタイムゾーンで活動しながら、Sandboxie DLLのサイドローディングを悪用して、改変されたMeterpreterシェルやバックドアを仕掛けている。
- 重要な理由
- フィリピン、台湾、アフガニスタン、ナミビア、韓国の組織は、DLLサイドローディングを通じた積極的なサイバー諜報活動と、巧妙かつ継続的なアクセスに直面している。
Proofpointの報告によると、生成型AIは行動上の兆候を消し去り、行動のみに基づく検出を弱体化させている。
Proofpointの報告によると、攻撃者は生成AIを用いて、悪意のあるメールから一般的な表現やテンプレートの特徴を取り除いている。受信者ごとに独自の流暢なメッセージを作成することで、攻撃者は従来の行動ベースのメールセキュリティフィルターを回避し、数十億ドル規模のBEC(ビジネスメール詐欺)による損失を引き起こしている。
- 重要な理由
- 行動パターンやパターンマッチングに基づくメールフィルタのみに依存している組織は、標的を絞ったフィッシング攻撃やビジネスメール詐欺攻撃によるリスクが高くなります。
Microsoft PowerToysにカーソル非表示、ボタンロックのマウスツールが追加されました
マイクロソフトは、2つの新しいマウスユーティリティ、新しいコマンドラインツール、およびコマンドパレットの改善を含むPowerToys 0.102をリリースしました。
要点
- Google Chromeで拡張保護を有効にすると、ターミナルアプリケーションで悪意のあるコマンドを実行するように促すClickFixのプロンプトに対してユーザーに警告が表示されます。
- Proofpointによると、生成型AIが従来の行動シグナルを排除し、フィッシングの手口を巧妙化させるため、メールセキュリティ体制を見直す必要がある。