
デイリーブリーフィング
BeyondTrustのゼロデイ脆弱性がArmory Castleに悪用される。AIによる意思決定モデルがSOCプラットフォームに導入される。
本日のブリーフィングでは、悪用されたBeyondTrustのゼロデイ脆弱性と、セキュリティ運用プラットフォーム全体におけるAI意思決定モデルの急速な導入について取り上げます。
5件のニュース読了時間 1分
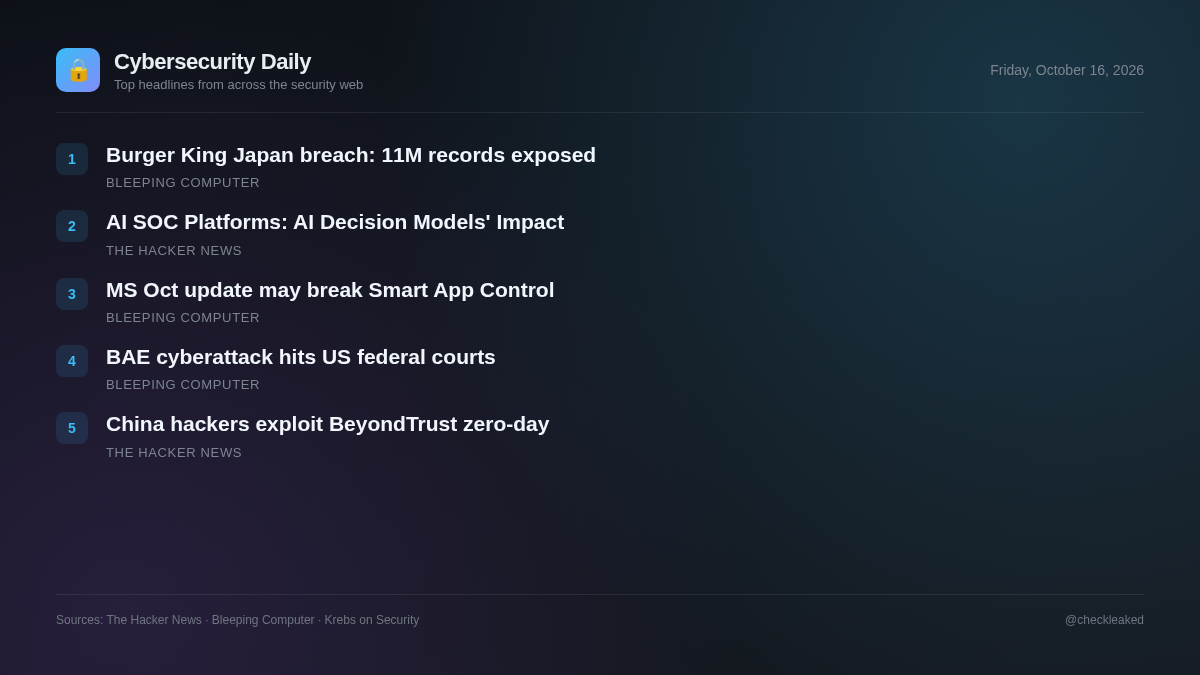
中国関連のスパイ組織「アーモリー・キャッスル」に所属する攻撃者が、パッチが提供される前のBeyondTrust Remote Supportアプライアンスに存在するゼロデイ脆弱性を積極的に悪用していた。この脆弱性により、脆弱なアプライアンス上で不正なリモートファイル操作が可能になっていた。
同時に、セキュリティ運用チームは、TypeSafe AI、OpenAI、Criblなどのプロバイダーが提供する、テキスト以外のAI意思決定モデルを評価しており、これらはSOC環境における迅速な意思決定を促進するために設計されている。
中国関連のハッカーがBeyondTrustのゼロデイ脆弱性を悪用し、リモートサポートサーバーを乗っ取った。
中国関連のグループであるArmory Castleは、BeyondTrust Remote Supportのゼロデイ脆弱性CVE-2026-102764(CVSS 9.3)を悪用し、不正なリモートファイル操作を実行した。
- 取るべき対応
- BT26-05-RSパッチを適用するか、古いBeyondTrust Remote Supportインスタンスをアップグレードしてください。
バーガーキングジャパンのデータ漏洩で1100万件の顧客記録が流出
世界的なファストフード大手バーガーキングの日本子会社であるバーガーキングジャパンは、1118万件の顧客記録を含むサーバーに攻撃者がアクセスしたことを受け、大規模なデータ漏洩が発生したことを公表した。
マイクロソフト:10月のWindowsアップデートでスマートアプリコントロールが壊れる可能性がある
マイクロソフトによると、今月のWindows 11セキュリティ更新プログラムKB5127648をインストールした後、一部のユーザーがスマートアプリコントロールを有効にする際に問題が発生する可能性があるとのことです。
BAEシステムズのサイバー攻撃により、米連邦裁判所の業務が混乱する
BAEシステムズを標的としたサイバー攻撃により、米連邦裁判所の業務に影響が出たと報じられているが、提供された情報からはCloudflareの認証ページしか表示されない。
AI意思決定モデルとAI SOCプラットフォームへの影響
TypeSafe AI Jev、OpenAI Decisions API、Cribl cribl-decisionなどのAI意思決定モデルは、状態と入力された質問を直接渡して、テキスト生成を行わずにスコアや選択肢を生成します。
- 重要な理由
- セキュリティ運用プラットフォームは、テキスト以外のAI意思決定モデルを活用して、システムの状態を直接処理し、運用上のトリアージを自動化することができます。
要点
- Armory Castleは、パッチがリリースされる前に、BeyondTrust Remote Supportのゼロデイ脆弱性CVE-2026-102764を悪用した。
- セルフホスト型のBeyondTrust Remote Supportバージョン24.3.1から26.2.3では、不正なファイル操作を防止するためにBT26-05-RSパッチが必要です。
- BeyondTrustのSaaSインスタンスは、2026年10月9日時点で、CVE-2026-102764に対する自動アップデートを受信しました。
- SOCプラットフォームは、TypeSafe AI Jev、OpenAI Decisions API、cribl-decisionといった、テキスト以外のAI意思決定モデルを採用しつつある。