
デイリーブリーフィング
2026年のサイバーセキュリティの現状:主要セグメント、洞察、イノベーション
本日のブリーフィングでは、GitLab AI Gatewayの重大な脆弱性、Antinoバックドアを介した中国関連のサイバースパイ活動、そして2026年のセキュリティ作戦に関する戦略的な洞察について取り上げます。
5件のニュース読了時間 1分
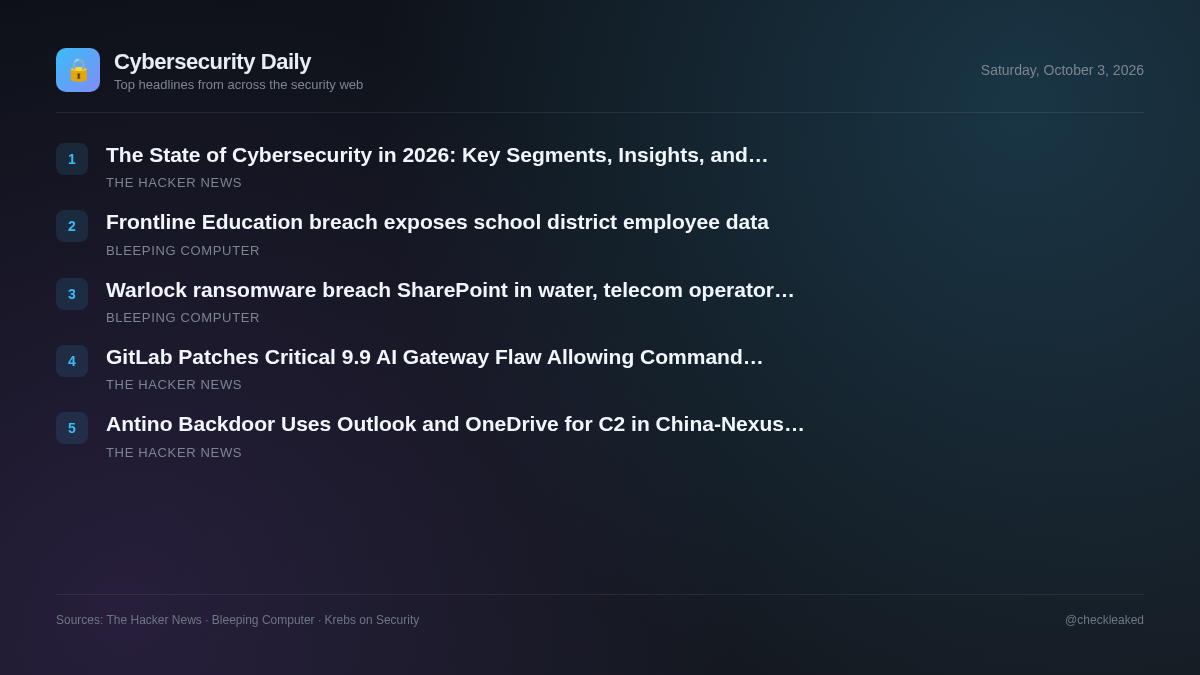
今日のセキュリティ環境は、ソフトウェア機能や企業インフラの拡張によって生じる運用リスクを浮き彫りにしています。自社でAIワークロードを運用する組織は、差し迫った技術的リスクに直面する一方、スパイ行為者は正規のクラウドサービスを悪用して境界監視を回避し続けています。
GitLab、自己ホスト型サーバー上でのコマンド実行を可能にするAIゲートウェイの重大な脆弱性(バージョン9.9)を修正
GitLabは、AI Gatewayコンポーネントに存在する、CVSSスコア9.9の重大な脆弱性(CVE-2026-90970)を修正しました。この脆弱性により、Duo Agent Platformへのアクセス権を持つログインユーザーは、自社ホスト型サーバー上でコマンドを実行できてしまう可能性があります。
- 重要な理由
- 脆弱性のあるバージョンのAI Gatewayを実行している自己ホスト型環境では、認証されたユーザーが基盤となるホスト上で不正なコマンドを実行できる可能性があります。
Antinoバックドアは中国・ネクサスのスパイ活動においてOutlookとOneDriveをC2に利用
UAT-11587として追跡されている中国関連の脅威アクターは、Antinoと呼ばれるRustでコンパイルされたバックドアを使用してアジアの政府機関や政策機関を標的にしており、OutlookとOneDriveを介してC2を実行するためにMicrosoft Graphを利用している。
- 重要な理由
- 標的となった組織は、正規のMicrosoft 365クラウドサービスを介した、秘密裏のデータ流出やコマンド実行の脅威に直面している。
2026年のサイバーセキュリティの現状:主要セグメント、洞察、イノベーション
特集:サイバーセキュリティは、クラウドインフラストラクチャ、AI、分散システム、そしてますます複雑化するデジタル環境の拡大によって、新たな形へと変貌を遂げつつあります。
- 重要な理由
- セキュリティツールが分断されたり、テレメトリが管理されなかったりすると、セキュリティ上のリスクが増大する一方、AIを活用した攻撃は従来の防御策を弱体化させる。
Frontline Educationの情報漏洩により、学区職員のデータが流出
Frontline Educationは、攻撃者がサードパーティ製ソフトウェアの脆弱性を悪用してシステムに不正アクセスし、社会保障番号を含む従業員情報を盗み出したため、データ侵害が発生したことを学区に通知している。
- 重要な理由
- 原資料が不足しているため、技術的な詳細や被ばく評価は判断できません。
WarlockランサムウェアによるSharePoint侵害、水中での通信事業者への攻撃
中国と関連のあるランサムウェアグループ「Warlock」は、SharePointの脆弱性を悪用して初期アクセス権を取得し、水道会社、通信事業者、地方自治体、大学を標的とした。
- 重要な理由
- 情報源の詳細が不足しているため、被害者への影響や脆弱性の具体的な状況を評価することはできない。
要点
- GitLabは、自己ホスト型AIゲートウェイにおけるコマンド実行を可能にする重大な脆弱性であるCVE-2026-90970(CVSS 9.9)を修正しました。
- GitLabはバージョン19.2.4、19.3.2、および19.4.1の不具合を修正しました。GitLab.comでホストされているインスタンスでは、ユーザーによる操作は不要です。
- 中国と関係のある脅威グループUAT-11587は、アジアの政策機関や政府機関を標的としたAntinoバックドアを展開している。
- AntinoはMicrosoft Graph APIを利用して、正規のOutlookおよびOneDriveインフラストラクチャをC2通信に悪用している。