
デイリーブリーフィング
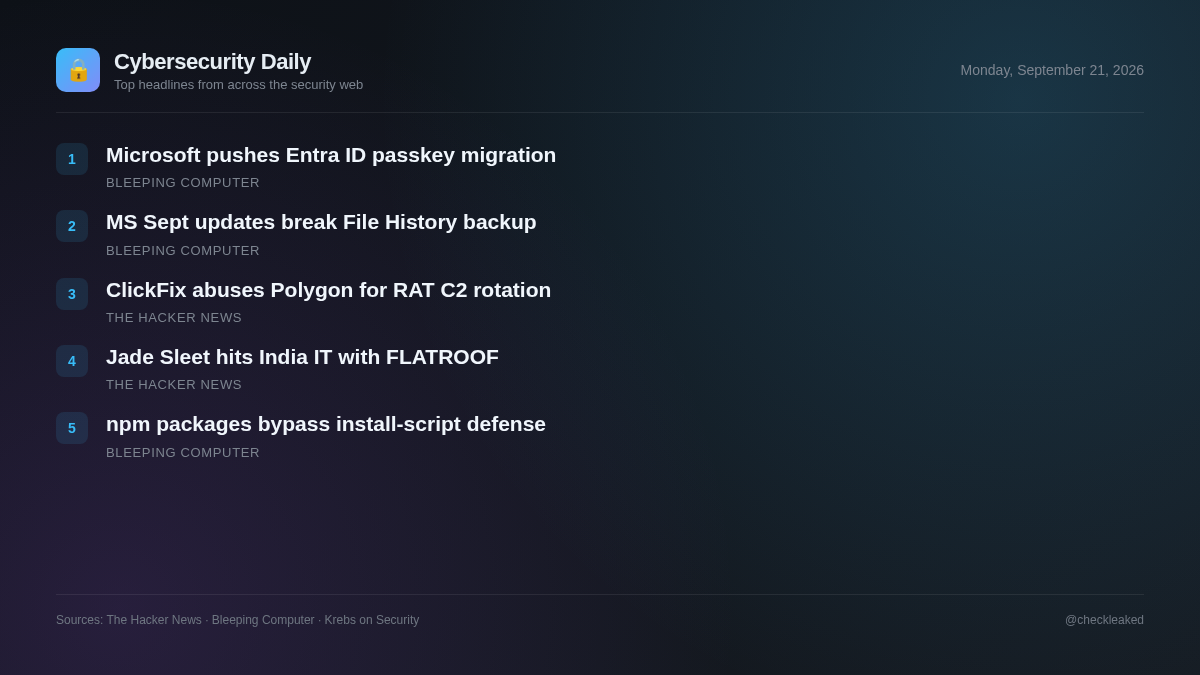
マイクロソフトは管理者に対し、Entra IDユーザーをパスキーに移行するよう促している。
本日のブリーフィングでは、Polygonのスマートコントラクトを利用した新たなChainScript RATの展開と、Jade SleetによるITプロバイダーに対するmacOSバックドア攻撃について取り上げます。
5件のニュース読了時間 1分
攻撃者は、ソーシャルエンジニアリングの手法と新たなインフラ強化技術を組み合わせるケースが増えている。最近の攻撃事例では、分散型ネットワークを活用し、開発者サプライチェーンを標的にすることで、従来の検出システムをいかに回避しているかが明らかになっている。
ClickFixのルアーがChainScript RATをPolygonを使用して展開し、C2インフラストラクチャをローテーションする
攻撃者は、Spotify、Zoom Workplace、Microsoft Teamsを装ったClickFixの偽装ツールを利用して、ChainScript RATを拡散させています。ChainScriptは、EtherHidingを介してPolygonスマートコントラクトを利用してC2レベルの検出を行い、CMD、PowerShellの実行、スクリーンショットの取得、暗号通貨ウォレットの窃盗といった機能を提供します。
- 重要な理由
- 偽のソフトウェアインストーラーを実行させられたユーザーは、システム全体の侵害、リモート実行、仮想通貨ウォレットの盗難といった被害に遭う可能性があります。
Jade SleetがFLATROOFおよびROOFDECKバックドアを介してインドのITプロバイダーの情報漏洩に関与していたことが判明
北朝鮮の脅威アクターであるJade Sleetは、FLATROOFとROOFDECKというmacOSバックドアを用いて開発者を標的にし、インドに拠点を置くITサービスプロバイダーを侵害した。これらのバックドアは、以前にKelpDAO LayerZeroブリッジの脆弱性を悪用した攻撃で使用されていた。
- 重要な理由
- ITサービスプロバイダーや開発者が最初のアクセス標的となり、下流の標的ネットワークがmacOSの永続的なバックドアに晒されることになる。
マイクロソフトは管理者に対し、Entra IDユーザーをパスキーに移行するよう促している。
マイクロソフトは、2027年2月からSMSによる第一要素認証を廃止するのに伴い、サインインの中断を避けるため、Entra IDユーザーをフィッシング対策に優れた認証方法に移行するよう管理者に促した。
マイクロソフト:9月のアップデートでファイル履歴のバックアップ機能が壊れる
マイクロソフトは、Windowsに組み込まれているファイル履歴バックアップ機能が、2026年9月のセキュリティ更新プログラムをインストールした後、一部のシステムで動作しなくなる可能性があると警告した。
悪意のあるnpmパッケージは、実行時にインストールスクリプトの防御を回避する。
実行時にインストールスクリプトの防御を回避する悪意のあるnpmパッケージに関する記事の背景情報は、Cloudflareのセキュリティ検証ページのみに基づいています。
要点
- ChainScript RATは、Teams、Zoom、Spotifyなどを装ったClickFixの誘い文句を利用してエンドポイントを侵害します。
- ChainScriptは、EtherHiding技術を用いてPolygonスマートコントラクトを使用し、WebSocket C2サーバーを動的に解決します。
- 北朝鮮のグループ「Jade Sleet」は、macOSのバックドアであるFLATROOFとROOFDECKを利用して、インドのITプロバイダーのシステムを侵害した。
- Jade Sleetは、下流ネットワークへの侵入を目的として、ソフトウェア開発者やITサービス企業を標的にし続けている。