
デイリーブリーフィング
ShinyHuntersがClopリークサイトをハッキングし、ランサムウェア集団を脅迫して金銭を要求
本日のブリーフィングでは、実際に悪用されているOrkes Conductor RCE、SolarWindsのARMハードコードされたキーの脆弱性、そしてOpenAIにおける連鎖的なアカウント乗っ取りの脆弱性を明らかにしたAI支援による調査について取り上げます。
5件のニュース読了時間 1分
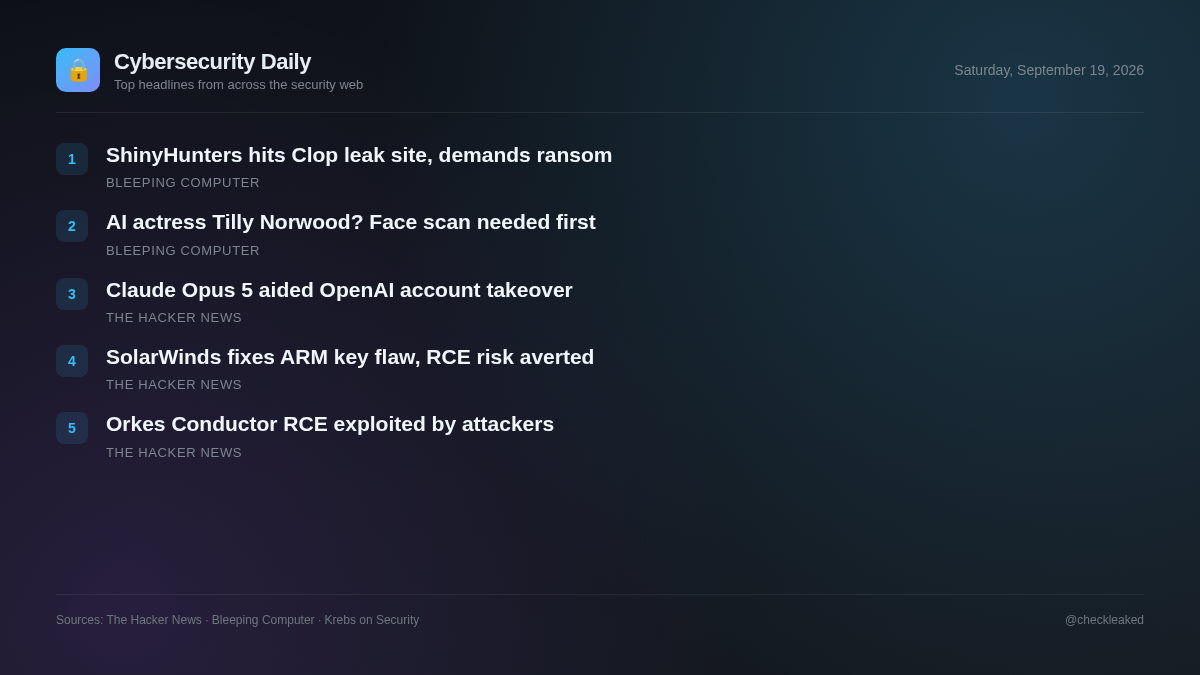
同時に、セキュリティ研究では、セキュリティ脆弱性の発見におけるAIモデルの役割の増大が注目されている。研究者たちは、Claude Opus 5を用いて、オープンソースフォーラムや内部認証システムに存在するバグを連鎖的に利用し、OpenAIの内部コードリポジトリへのアクセスに成功した。
Orkes ConductorまたはSolarWinds ARMを使用している組織は、脆弱なシステムを直ちにアップグレードすることを優先すべきであり、開発チームは、すべてのユーザー向けサービスにおいて、適切な入力サニタイズと認証チェックを確実に実施する必要があります。
Orkes Conductorワークフロープラットフォームにおける重大な事前認証リモートコード実行(RCE)脆弱性が実環境で悪用される
Orkes Conductor 3.21.21 (3.30.2 より前のバージョン) に存在する、認証前のリモートコード実行に関する重大な脆弱性 (CVE-2026-58138) が、実際に悪用されています。攻撃者は、JavaScript または Python 式を含む悪意のあるインラインワークフロー定義を送信することで、サンドボックス化されていない GraalVM 評価器を回避します。
- 重要な理由
- 認証されていないリモート攻撃者は、公開されているOrkes Conductorサーバー上で、Javaリフレクションまたはサブプロセス呼び出しを介して任意のOSコマンドを実行できる可能性があります。
- 取るべき対応
- Orkes Conductorのインスタンスをバージョン3.30.2以降に直ちにアップデートしてください。
Claude Opus 5は、連鎖的な脆弱性を利用して研究者がOpenAIのスタッフアカウントを乗っ取るのを手助けした。
Hacktronのセキュリティ研究者たちは、Anthropic社のClaude Opus 5を用いて、OpenAIの公開ヘルプフォーラムであるDiscourseの脆弱性と、OpenAIのログインシステムの弱点を悪用した。この研究により、OpenAI従業員のChatGPTおよびCodexアカウントの乗っ取りが実証され、72時間以内にOpenAIの内部コードリポジトリに到達した。
SolarWindsが、認証不要のリモートコード実行を可能にするARMハードコードキーの脆弱性を修正
SolarWindsは、Access Rights Manager(ARM)バージョン2026.2以前のバージョンに存在する、認証なしのリモートコード実行の脆弱性(CVE-2026-28326)を修正しました。この脆弱性のCVSSスコアは8.8で、ハードコードされた静的キーが原因です。
- 重要な理由
- 認証されていないリモート攻撃者は、ハードコードされたキーを利用して、脆弱なSolarWinds ARMインスタンスを実行しているサーバー上で任意のコードを実行できる可能性があります。
ShinyHuntersがClopリークサイトをハッキングし、ランサムウェア集団を脅迫して金銭を要求
Cloudflareのボット認証ページがソースコンテンツをブロックしたため、詳細なニュース記事は入手できませんでした。
話題のAI女優ティリー・ノーウッドに電話をかける?まずは顔認証に同意してください。
Cloudflareのボット認証ページがソースコンテンツをブロックしたため、詳細なニュース記事は入手できませんでした。
要点
- Orkes Conductor バージョン 3.21.21 (3.30.2 より前のバージョン) は、認証不要のリモートコード実行の脆弱性 CVE-2026-58138 を介して悪用される可能性があります。
- SolarWindsは、Access Rights Manager 2026.2以前のバージョンに存在する、ハードコードされたキーの脆弱性(CVSSスコア8.8)であるCVE-2026-28326を修正しました。
- Hacktronの研究者たちは、Claude Opus 5を利用してDiscourseとログインの脆弱性を連鎖的に悪用し、OpenAIの職員アカウントを乗っ取った。