
デイリーブリーフィング
ウェビナー:Google Workspaceのセキュリティ対策の中で、実際に重要なものはどれか?
本日のブリーフィングでは、Azure AI FoundryにおけるCVSS 10.0レベルの脆弱性、CDNドメインの乗っ取り、およびAIコーディングエージェントにおけるPlugin4Shellの脆弱性について解説します。
5件のニュース読了時間 1分
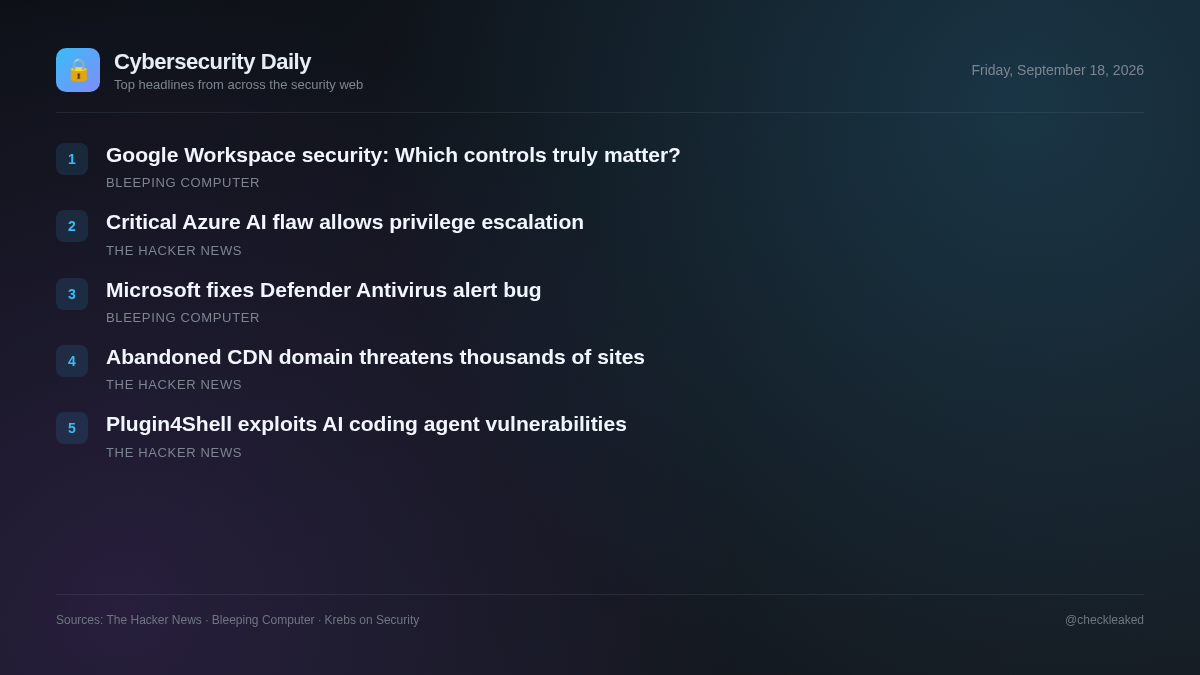
今日の脅威状況は、クラウドインフラストラクチャ、サードパーティ製ソフトウェアのサプライチェーン、およびAI開発環境における重大なリスクを浮き彫りにしています。マイクロソフトは、Azure AI Foundryにおける認証チェックの欠落によって発生する、深刻度が最大レベルの権限昇格の脆弱性に対処しました。お客様による対応は不要です。
セキュリティチームと開発者は、Webアプリケーションに組み込まれた外部スクリプトのレビューを優先し、脆弱性のあるAI開発ツールを直ちに更新する必要があります。
マイクロソフト、CVSS 10.0に該当するAzure AI Foundryの脆弱性(不正な権限昇格を可能にする)を修正
Microsoftは、Azure AI Foundryに存在する、CVSSスコア10.0のCVE-2026-85889として追跡されている、最高レベルの権限昇格の脆弱性を修正しました。重要な機能に対する認証が欠落していたため、不正なネットワーク攻撃者が権限を昇格させることが可能でした。Microsoftは、顧客による操作を必要とせずに修正を適用しました。
- 重要な理由
- Azure AI Foundryを使用している企業組織は、認証の不備により、ネットワークベースの権限昇格の潜在的なリスクに直面していた。
- 取るべき対応
- Microsoft経由でAzure AI Foundryクラウド環境のアップデートを確認してください。
放棄されたCDNドメインが再登録された。数千ものサイトが今もそのドメインを使用している。
2025年7月、放棄されていたCDNドメインが、ワイルドカードDNSを保有する所有者によって再登録されました。数千ものウェブサイト、リポジトリ、ドキュメントページがサブドメインへのハードコードされた参照を保持しており、所有者は呼び出し元の機能を損なうことなく、配信されるコンテンツを制御できます。
- 重要な理由
- 廃止されたインフラが再利用された場合、従来のCDNドメインを呼び出すウェブサイトは、任意の外部スクリプトを実行するリスクを負う。
Plugin4Shellを使えば、リポジトリの所有者はピン留めされたプラグインコードを4つのAIコーディングエージェント間で交換できます。
Air Securityは、リポジトリ所有者が固定されたプラグインコードを交換できる脆弱性「Plugin4Shell」を、4つのAIコーディングエージェントに公開した。エージェントは、ロックされたコミットハッシュとの照合を行わずにコードを取得するため、ブランチ名を介して悪意のある置換が可能となる。Claude CodeとCodex向けにパッチがリリースされた。
- 取るべき対応
- Claude Codeをバージョン2.1.179に、Codexをバージョン0.146.0にアップデートしてください。
ウェビナー:Google Workspaceのセキュリティ対策の中で、実際に重要なものはどれか?
急成長企業は、Google Workspaceのセキュリティを確保するための無数の推奨事項に直面しますが、すべての制御が同じ価値を提供するわけではありません。
マイクロソフトが「Defenderウイルス対策が無効になっています」という警告に関するバグを修正
マイクロソフトは、最近のアップデートをインストールした後に、Defenderウイルス対策が無効になっているという誤った警告が表示される既知の問題を解決しました。
要点
- マイクロソフトは、Azure AI Foundryにおける認証情報の欠落による権限昇格を可能にする、CVSS 10.0レベルの脆弱性であるCVE-2026-85889を修正しました。
- 第三者によって再登録された放棄されたCDNドメインは、依然として数千ものサイトからアクティブに呼び出されており、サプライチェーンのリスクをもたらしている。
- Plugin4Shellの脆弱性により、攻撃者はコミットハッシュを偽装することで、4つのAIコーディングエージェント間で固定されたプラグインコードを交換できる。
- AnthropicはClaude Code 2.1.179にパッチを適用し、OpenAIはCodex 0.146.0にPlugin4Shellに対するパッチを適用したが、GitHub Copilotは未適用のままである。